Serveur mail auto-hébergé sur VPS : port 25, PTR et DKIM
Publié 12 Nov 2026
Serveur mail auto-hébergé sur un VPS : hébergeurs avec port 25 ouvert et PTR réglable, comment publier SPF, DKIM et DMARC, et quand louer une boîte mail.
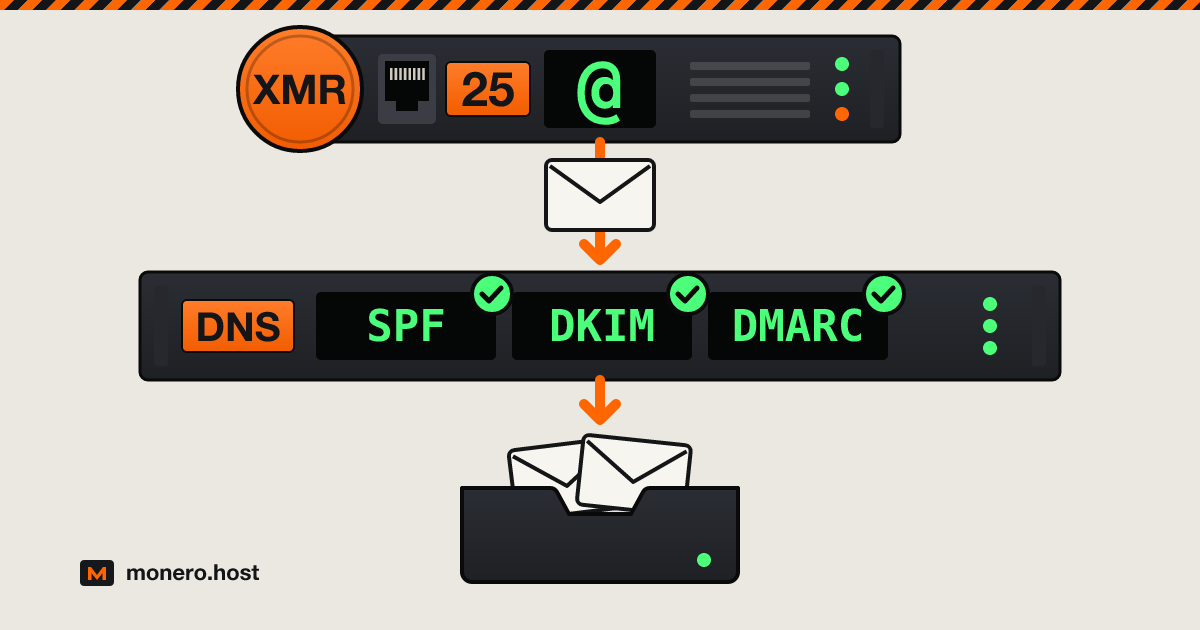
Un serveur mail auto-hébergé fonctionne toujours en 2026 : un petit VPS, une IP statique propre, une poignée d'enregistrements DNS et un hébergeur qui laisse le courrier sortir par le port 25. Ce qui a changé, c'est la marge d'erreur. Gmail, Yahoo et Outlook classent en spam ou refusent les messages des serveurs sans DNS inverse ni authentification, et la plupart des hébergeurs de VPS bloquent le SMTP sortant tant que vous ne l'avez pas demandé. Au programme : quels hébergeurs de notre baie ouvrent le port 25 et à quelles conditions, quel logiciel installer, quels enregistrements publier, et quand louer une boîte mail est le meilleur choix.
Vérifié le 1er octobre 2026.
Héberger son propre e-mail : ce que vous y gagnez, ce que ça coûte
Ce que vous y gagnez :
- Votre courrier sur un disque que vous contrôlez, sous un domaine qui vous appartient. Changer d'hébergeur revient à modifier un enregistrement MX, pas à changer d'adresse.
- Aucun fournisseur de messagerie comme intermédiaire : pas de numéro de téléphone à donner, et personne d'autre ne détient le courrier que vous recevez.
- Autant de domaines, d'alias et de boîtes que le disque peut en contenir.
Ce que ça coûte :
- Votre temps. Quelques heures d'installation, puis les mises à jour et les sauvegardes. Les expéditeurs réessaient pendant plusieurs jours quand votre serveur est hors service, donc une courte panne ne pose aucun problème. Un disque mort sans sauvegarde, si.
- La délivrabilité repose sur vous. Quand Gmail classe vos messages en spam ou qu'une liste de blocage ajoute votre IP, il n'y a pas de support à qui faire remonter le problème : à vous de trouver la cause et de la corriger.
- La confidentialité ne couvre qu'un bout de la chaîne. Un message que vous envoyez à un utilisateur de Gmail est stocké chez Google comme n'importe quel autre.
Ce qu'il faut pour un serveur mail auto-hébergé
- Une IP publique statique. Les listes de blocage jugent l'IP d'où part votre courrier. Les connexions domestiques s'y prêtent rarement (voir la FAQ).
- Le port TCP 25 en sortie. Votre client mail utilise le 587 ou le 465, mais la remise de serveur à serveur se fait sur le 25 et sur aucun autre.
- Un enregistrement PTR que vous pouvez définir, qui fait pointer l'IP vers le nom DNS de votre serveur mail, lequel doit résoudre vers la même IP.
- Une IP propre dans une plage propre, voir la section suivante.
- Un domaine dont vous gérez le DNS.
- KVM et assez de RAM. Les cinq projets présentés plus bas demandent d'environ 100 Mo au repos (Stalwart) à 6 Gio plus du swap (mailcow), et mailcow ne tourne ni sur OpenVZ ni sur LXC.
Avant de choisir un hébergeur : réputation de l'IP, Spamhaus et UCEPROTECT
La plupart des serveurs destinataires vérifient si l'IP qui se connecte figure dans des listes de blocage DNS avant même de lire un mot du message. Trois d'entre elles comptent le plus au moment de choisir un hébergeur :
- Spamhaus PBL liste des plages d'utilisateurs finaux qui ne devraient jamais remettre de courrier directement à d'autres serveurs mail ; ce sont les réseaux eux-mêmes et Spamhaus qui les y ajoutent. C'est une règle d'usage, pas une accusation : une IP statique dont le DNS direct et le DNS inverse concordent, et qui fait tourner un vrai serveur mail, peut en être retirée via l'outil de vérification de réputation de Spamhaus.
- Spamhaus SBL liste les véritables sources de spam et les services qui les soutiennent, hébergement « bulletproof » compris. Seul l'opérateur du réseau peut demander le retrait, et Spamhaus ne le fait jamais payer.
- UCEPROTECT fonctionne sur trois niveaux. Le niveau 1 liste des IP isolées, surtout celles qui ont touché ses pièges à spam, et une IP sans DNS inverse ou avec un DNS inverse générique est la plus susceptible d'y être inscrite dès le premier incident. Le niveau 2 liste toute l'allocation qui les entoure quand trop d'entrées de niveau 1 s'accumulent en sept jours. Le niveau 3 liste toutes les IP d'un réseau (ASN) dont le score dépasse son seuil, et sa propre page de règles prévient que cela touchera des utilisateurs innocents. Les entrées de niveau 1 expirent après sept jours sans nouvel abus.
Les niveaux 2 et 3 expliquent pourquoi l'hébergeur compte plus que le prix : sur un réseau qui tolère les spammeurs, vous héritez de leur réputation. C'est là que l'hébergement offshore mérite un second regard, car un réseau qui ignore toutes les plaintes peut tout aussi bien ignorer les signalements de spam. Pour le mail, il vous faut un hébergeur qui tient les spammeurs à l'écart de son réseau et l'écrit noir sur blanc. rdp.monster écrit qu'il met en blackhole toute IP listée par Spamhaus, la politique d'utilisation acceptable de Kyun interdit tout ce qui fait lister une IP chez Spamhaus, et SuperBitHost répercute sur le client les frais de délistage facturés par son fournisseur en amont, actuellement 99 € par incident.
Vérifiez votre nouvelle IP sur check.spamhaus.org et sur le site d'UCEPROTECT avant de configurer quoi que ce soit, et ne payez qu'un seul mois tant que les premiers e-mails de test ne sont pas bien arrivés.
Port 25 et DNS inverse chez les hébergeurs VPS de notre baie
Ouvert signifie que le texte de l'hébergeur lui-même indique que le port 25 n'est pas bloqué ou que le SMTP est autorisé. Sur demande signifie un ticket ou une option payante, parfois sous conditions. Jamais signifie que l'hébergeur dit non et ne documente aucune exception. Seuls figurent ici les hébergeurs qui affichent leur politique sur leur propre site ; nous écartons les autres plutôt que de deviner. Aucun ne publie de limite d'envoi chiffrée pour un VPS. Vérifié le 1er octobre 2026, par ordre alphabétique.
| Hébergeur | Port 25 sortant | DNS inverse (PTR) | Conditions | Où c'est écrit |
|---|---|---|---|---|
| BTCVPS | Jamais | Non précisé | Ports mail bloqués, impossibles à activer quelle que soit l'offre | FAQ de la page d'accueil |
| Cloudzy | Sur demande | Non précisé | 25, 465, 587 et 2525 bloqués par défaut ; accord non garanti | Base de connaissances (mise à jour le 26 févr. 2026) |
| FlokiNET | Sur demande | Défini par le support dans le même ticket | SPF, DKIM et DMARC d'abord ; caution de 150 € pour les commandes de moins de six mois, restituée en crédit au bout de six mois | Base de connaissances : PTR et politique e-mail |
| IncogNET | Sur demande | Non précisé | Au cas par cas, frais uniques de 5 $ | Page VPS KVM |
| Kyun | Ouvert | En libre-service dans le tableau de bord | Aucun port bloqué | FAQ Danbo |
| Mynymbox | Sur demande | Doit être en place avant la demande | 25, 465 et 587 ; frais non remboursables de 10 € ; SPF, DKIM et DMARC configurés ; réponse aux signalements d'abus sous 24 heures | Docs : politique du port 25 |
| Njalla | Jamais | Non précisé | SMTP sortant bloqué ; Njalla conseille plutôt des services SMTP | FAQ de la page des serveurs |
| rdp.monster | Sur demande | En libre-service dans l'espace client | Option payante choisie à la commande, 5 $ par mois | Page VPS Linux |
| Servers Guru | Sur demande | Non précisé | 25, 465 et 587 ; au cas par cas | FAQ |
| SporeStack | Sur demande | Nom hostedonsporestack.com par défaut ; PTR personnalisé non précisé | 25 et 465 bloqués sur les nouveaux serveurs ; levée possible dans certains cas | FAQ |
| SuperBitHost | Ouvert | Non précisé | IP principale et secondaire uniquement, bloqué sur les IP supplémentaires | Conditions générales, section 11 (3 août 2026) |
Kyun est le seul hébergeur de cette liste qui laisse le port 25 ouvert et vous permet de définir le PTR vous-même dès le premier jour. FlokiNET documente toute la marche à suivre : vous publiez SPF, DKIM et DMARC, vous ouvrez un ticket avec l'IP de votre serveur en objet, et l'équipe lève le blocage et crée le PTR en même temps. Là où la colonne PTR indique non précisé, interrogez le support avant de payer : sans PTR concordant, vous ne satisfaites pas à la première exigence que Gmail impose à tous les expéditeurs. D'autres hébergeurs, avec leurs détails Monero et KYC, se trouvent dans la baie VPS.
Choisir le logiciel : Mail-in-a-Box, mailcow, docker-mailserver, Stalwart, Mox
Cinq projets couvrent la plupart des installations. Les chiffres sont ceux de chaque projet.
| Logiciel | Ce que c'est | RAM | Licence |
|---|---|---|---|
| Mail-in-a-Box | Solution tout-en-un : Postfix, Dovecot, Roundcube, contacts et agenda Nextcloud, serveur DNS intégré | 512 Mo minimum, 1 Go recommandé | CC0 |
| mailcow | Pile Docker : Postfix, Dovecot, Rspamd, ClamAV, webmail et groupware SOGo | 6 Gio plus 1 Gio de swap au minimum | GPL-3.0 |
| docker-mailserver | Un seul conteneur piloté par des fichiers de configuration et un script d'installation, sans base de données SQL | 512 Mo minimum (ClamAV désactivé), 2 Go recommandés | MIT |
| Stalwart | Un seul binaire Rust : SMTP, IMAP, JMAP, POP3, CalDAV, CardDAV, WebDAV | Environ 100 Mo au repos, 1 Go pour 5 à 10 utilisateurs | AGPL-3.0 ou licence commerciale |
| Mox | Un seul binaire Go ; le guide de démarrage rapide affiche les enregistrements DNS et vérifie les listes de blocage | 512 Mo pour démarrer | MIT |
- Mail-in-a-Box ne s'installe que sur un serveur Ubuntu 22.04 vierge, auquel vous ne touchez plus ensuite. La version 77 est sortie le 26 septembre 2026, mais la maintenance de sécurité standard de la 22.04 prend fin en mai 2027 : surveillez le passage à une version plus récente.
- mailcow est le plus complet et le plus gourmand.
- Stalwart et Mox sont les plus légers. Pour une ou deux personnes sur un VPS de 1 Go, l'un comme l'autre est le chemin le plus court vers un serveur qui fonctionne.
Les enregistrements DNS : MX, SPF, DKIM, DMARC et PTR
Avec mail.example.com sur 203.0.113.25, la zone ressemble à ceci :
example.com.                   MX    10 mail.example.com.
mail.example.com.              A     203.0.113.25
example.com.                   TXT   "v=spf1 mx -all"
mail._domainkey.example.com.   TXT   "v=DKIM1; k=rsa; p=MIIBIjANBgkqh..."
_dmarc.example.com.            TXT   "v=DMARC1; p=none; rua=mailto:[email protected]"
- MX indique au reste du monde quel serveur reçoit le courrier du domaine.
- SPF (RFC 7208) liste les serveurs autorisés à envoyer pour lui.
mx -allsignifie : uniquement mes serveurs MX, et le courrier venu de n'importe où ailleurs échoue. - DKIM (RFC 6376) publie la clé publique avec laquelle votre serveur signe. Le sélecteur (
mailci-dessus) et la clé viennent de votre logiciel ; collez-les tels quels. - DMARC indique aux destinataires quoi faire quand un message ne passe ni SPF ni DKIM pour le domaine de sa ligne From, et où envoyer les rapports. La RFC 9989 a remplacé la RFC 7489 comme spécification en mai 2026. Commencez par
p=none, lisez les rapports pendant quelques semaines, puis passez àp=quarantineoup=reject. - PTR ne figure pas du tout dans votre zone. Il se trouve dans la zone inverse de celui qui possède l'IP : vous le définissez donc dans l'interface de l'hébergeur ou par ticket, jamais chez votre registrar.
Vérifiez les enregistrements, puis confirmez depuis le serveur lui-même que le port 25 est ouvert :
dig +short MX example.com
dig +short TXT example.com
dig +short TXT mail._domainkey.example.com
dig +short TXT _dmarc.example.com
dig +short -x 203.0.113.25
nc -vz -w 5 gmail-smtp-in.l.google.com 25
La résolution inverse doit renvoyer mail.example.com. et nc doit signaler une connexion réussie ; un timeout signifie en général que le port est toujours bloqué.
Arriver en boîte de réception chez Gmail et Outlook
Les règles sont publiques, et elles s'appliquent aussi aux serveurs personnels :
- Gmail, pour tous les expéditeurs depuis février 2024 : SPF ou DKIM, un PTR dont le nom résout vers l'IP d'envoi, TLS, et un taux de spam inférieur à 0,3 %. Au-delà d'environ 5 000 messages par jour vers des adresses Gmail, il vous faut aussi SPF, DKIM et DMARC alignés sur le domaine du From, plus le désabonnement en un clic sur les e-mails marketing. Depuis novembre 2025, Gmail durcit l'application de ces règles avec des rejets temporaires et définitifs.
- Yahoo demande à tous les expéditeurs les mêmes bases : SPF ou DKIM, un DNS direct et inverse valide, un taux de spam inférieur à 0,3 %.
- Outlook.com exige SPF, DKIM et DMARC depuis le 5 mai 2025 des domaines qui envoient plus de 5 000 messages par jour ; les messages en échec partent dans les courriers indésirables et peuvent être rejetés avec
550 5.7.515. Sa politique postmaster ajoute que les connexions depuis des plages d'IP dynamiques peuvent être refusées et que tout serveur mail doit avoir un DNS inverse valide.
Un serveur personnel n'atteindra jamais 5 000 messages par jour, mais publiez quand même les trois enregistrements : ils ne coûtent rien. Ensuite, chauffez votre IP. Un nouveau domaine et une nouvelle IP n'ont aucun historique : commencez donc par de vraies conversations, pas par une newsletter. Envoyez un test à une adresse Gmail et ouvrez Afficher l'original : SPF, DKIM et DMARC doivent tous indiquer PASS.
Confidentialité : journaux, chiffrement du disque, enregistrement du domaine
- En-têtes. L'IP de votre client mail peut se retrouver dans la première ligne
Received:de tout ce que vous envoyez. Mail-in-a-Box réécrit cette ligne et supprimeUser-Agent,X-MaileretX-Originating-IPdu courrier sortant. Sur un Postfix monté à la main, un service cleanup dédié sur les ports de soumission fait la même chose (il nécessite le paquetpostfix-pcre, puis unpostfix reload) :
# /etc/postfix/master.cf: add this line under the submission (587)
# and submissions (465) services (older files name 465 smtps)
  -o cleanup_service_name=authclean

# then add a new service at the end of master.cf
authclean unix n - - - 0 cleanup
  -o header_checks=pcre:/etc/postfix/submission_header_checks
  -o nested_header_checks=

# /etc/postfix/submission_header_checks
/^\s*Received:[^\n]*(.*)/  REPLACE Received: from authenticated-user (mail.example.com [203.0.113.25])$1
/^\s*User-Agent:/          IGNORE
/^\s*X-Mailer:/            IGNORE
/^\s*X-Originating-IP:/    IGNORE
- Journaux. Postfix journalise l'expéditeur, le destinataire et l'IP qui se connecte pour chaque message, et Dovecot journalise chaque connexion avec l'IP du client. Fixez vous-même la durée de conservation (logrotate pour
mail.log,MaxRetentionSec=dansjournald.conf). - Chiffrement du disque. Le chiffrement intégral du disque protège les snapshots et les disques mis au rebut, pas une VM en cours d'exécution face à la société qui l'héberge, puisque la clé se trouve en mémoire. Stalwart peut aussi chiffrer chaque message entrant avec la clé OpenPGP ou le certificat S/MIME de l'utilisateur avant de l'écrire sur le disque, si bien que seul le détenteur de la clé privée peut le lire.
- Le domaine. Votre adresse n'est pas plus privée que la fiche d'enregistrement du domaine. Notre guide de l'enregistrement de domaine anonyme traite du WHOIS, et la baie Domaines liste les registrars qui acceptent Monero.
- DNS. Avec le serveur de noms intégré de Mail-in-a-Box, un serveur secondaire installé ailleurs permet à vos enregistrements de continuer à répondre quand la machine est hors service. Le DNS anycast gratuit de 1984 Hosting gère DNSSEC automatiquement et peut aussi servir de secondaire pour un primaire que vous gérez ; d'autres options dans la baie DNS.
- Paiement. Payer l'hébergeur en Monero garde votre banque et votre carte hors de ses fichiers de facturation. Ce que demande le formulaire d'inscription décide du reste.
Quand louer plutôt une boîte mail
L'auto-hébergement n'est pas le bon outil quand :
- D'autres personnes en dépendent et vous ne pouvez pas être d'astreinte.
- Vous envoyez surtout en masse. Les newsletters ont leur place sur un service d'envoi, pas sur la réputation de votre serveur personnel.
- Vous voulez la confidentialité, pas le contrôle. Une boîte chiffrée payée sans votre nom ne demande aucune maintenance. Voir notre guide pour avoir un e-mail sans numéro de téléphone et la baie Email.
- Votre hébergeur n'ouvre jamais le port 25. Vous pouvez toujours recevoir sur votre propre serveur et envoyer via un relais authentifié sur le port 587, ce que conseille Njalla.
FAQ
Est-ce que ça vaut la peine d'héberger son propre serveur mail ?
Oui, si vous voulez votre courrier sur un serveur que vous contrôlez et êtes prêt à consacrer une heure par mois aux mises à jour, aux sauvegardes et à la surveillance des listes de blocage. Non, si d'autres personnes en dépendent et que vous ne pouvez pas être d'astreinte, ou si vous envoyez surtout en masse. La délivrabilité reste gérable : Gmail et Outlook publient leurs règles, et une IP propre avec PTR, SPF, DKIM et DMARC en couvre le volet technique.
Est-il possible d'auto-héberger un serveur mail ?
Oui. Les exigences incontournables sont une IP statique, le port 25 sortant, un enregistrement PTR que vous contrôlez et un domaine dont vous gérez le DNS. La plupart des hébergeurs de VPS bloquent le port 25 au départ : vérifiez donc la politique de l'hébergeur avant de commander. Dans le tableau ci-dessus, Kyun et SuperBitHost le laissent ouvert, tandis que FlokiNET et Mynymbox l'ouvrent après une demande documentée.
Quel est le meilleur serveur mail auto-hébergé pour un usage à la maison ?
Installez-le sur un petit VPS plutôt que sur votre ligne domestique : les IP domestiques sont généralement dynamiques, figurent souvent dans la PBL de Spamhaus, et Outlook.com peut refuser les connexions venant de plages dynamiques. Pour une ou deux personnes, Mox ou Stalwart tourne avec moins de 1 Go de RAM. Mail-in-a-Box est celui qui demande le moins d'intervention, et mailcow convient à un foyer qui veut le groupware SOGo et dispose de 6 Gio de RAM à lui consacrer.
En bref
Un VPS KVM chez un hébergeur qui documente sa politique sur le port 25, un PTR que vous pouvez définir, une IP propre chez Spamhaus et UCEPROTECT, l'un des cinq projets matures présentés, les enregistrements ci-dessus et quelques semaines de chauffe. Payez en Monero, allégez les en-têtes et les journaux, gardez une sauvegarde ailleurs. Si tout cela ressemble plus à une corvée qu'à un projet, louez la boîte mail.