Eigener Mailserver auf dem VPS: Port 25, PTR und DKIM
Veröffentlicht 12 Nov 2026
Eigener Mailserver auf dem VPS: welche Anbieter Port 25 öffnen und PTR erlauben, wie du SPF, DKIM und DMARC setzt, wann ein gemietetes Postfach klüger ist.
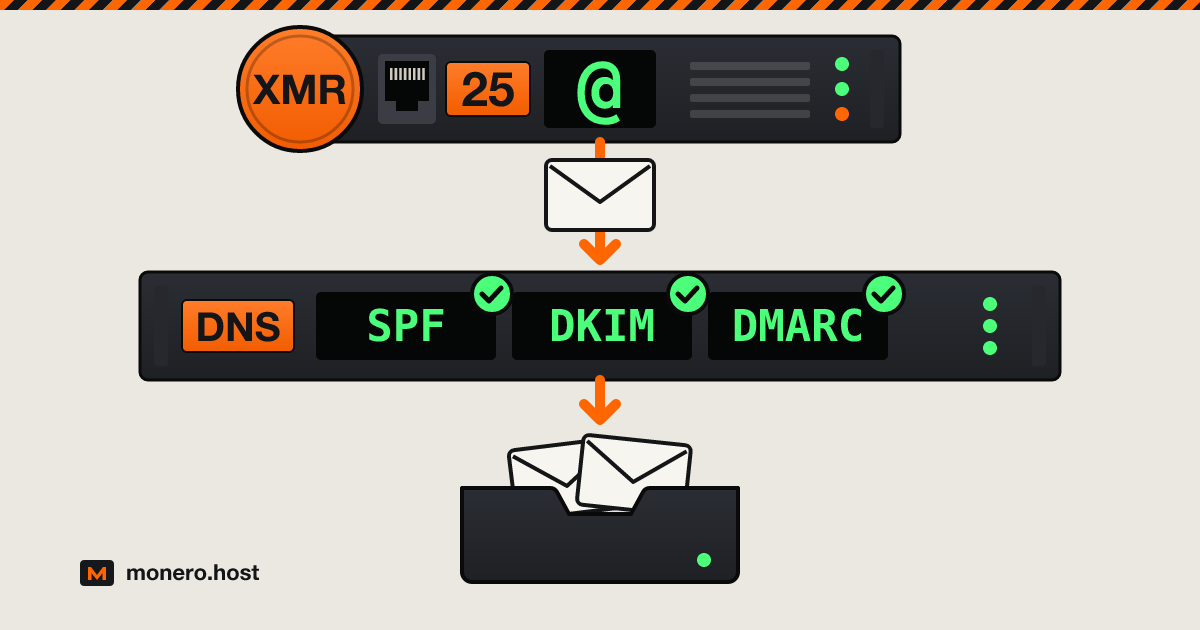
Ein eigener Mailserver funktioniert auch 2026 noch: ein kleiner VPS, eine saubere statische IP, eine Handvoll DNS-Einträge und ein Anbieter, der Mail über Port 25 hinauslässt. Geändert hat sich der Spielraum für Fehler. Gmail, Yahoo und Outlook verschieben Mail von Servern ohne Reverse DNS und Authentifizierung in den Spamordner oder lehnen sie ab, und die meisten VPS-Anbieter sperren ausgehendes SMTP, bis du die Freigabe beantragst. Im Folgenden: welche Anbieter in unserem Rack Port 25 öffnen und zu welchen Bedingungen, welche Software du installierst, welche Einträge du veröffentlichst und wann ein gemietetes Postfach die bessere Wahl ist.
Geprüft am 1. Oktober 2026.
Was es dir bringt, deinen Mailserver selbst zu hosten, und was es kostet
Was du bekommst:
- Deine Mail auf einer Platte, die du kontrollierst, unter einer Domain, die dir gehört. Ein Anbieterwechsel heißt, einen MX-Eintrag umzustellen, nicht deine Adresse zu ändern.
- Kein Postfachanbieter dazwischen: keine Telefonnummer, die du abgeben musst, und niemand sonst, der die Mail aufbewahrt, die du empfängst.
- So viele Domains, Aliasse und Postfächer, wie auf die Platte passen.
Was es kostet:
- Deine Zeit. Ein paar Stunden für die Einrichtung, danach Updates und Backups. Fällt dein Server aus, versuchen es die sendenden Server tagelang erneut; ein kurzer Ausfall ist also kein Problem. Eine tote Platte ohne Backup schon.
- Die Zustellbarkeit liegt bei dir. Wenn Gmail deine Mail als Spam einsortiert oder eine Blocklist deine IP aufnimmt, gibt es keinen Support, an den du dich wenden kannst: Du findest die Ursache und behebst sie.
- Privatsphäre gibt es nur auf deiner Seite. Eine Nachricht, die du an einen Gmail-Nutzer schickst, liegt bei Google wie jede andere.
Was ein eigener Mailserver braucht
- Eine statische öffentliche IP. Blocklists beurteilen die IP, von der deine Mail abgeht. Heimanschlüsse kommen selten infrage (siehe FAQ).
- Ausgehenden TCP-Port 25. Dein Mailprogramm nutzt 587 oder 465, aber die Zustellung von Server zu Server läuft über 25 und über nichts anderes.
- Einen PTR-Eintrag, den du setzen kannst, der von der IP zurück auf den Hostnamen deines Mailservers zeigt; dieser Hostname muss wiederum auf dieselbe IP auflösen.
- Eine saubere IP in einem sauberen Adressbereich, dazu gleich mehr.
- Eine Domain, deren DNS du kontrollierst.
- KVM und genug RAM. Die fünf Projekte unten verlangen zwischen etwa 100 MB im Leerlauf (Stalwart) und 6 GiB plus Swap (mailcow), und mailcow läuft nicht auf OpenVZ oder LXC.
Bevor du einen Anbieter wählst: IP-Reputation, Spamhaus und UCEPROTECT
Die meisten empfangenden Server schlagen die verbindende IP in DNS-Blocklisten nach, bevor sie ein Wort der Nachricht lesen. Drei davon zählen am meisten, wenn du einen Anbieter wählst:
- Spamhaus PBL listet Adressbereiche von Endkunden, die nie direkt an andere Mailserver zustellen sollten; eingetragen werden sie von den Netzbetreibern selbst und von Spamhaus. Das ist eine Einstufung, kein Vorwurf: Eine statische IP mit passendem Forward- und Reverse-DNS, auf der ein echter Mailserver läuft, lässt sich über den Reputation Checker von Spamhaus austragen.
- Spamhaus SBL listet tatsächliche Spamquellen und die Dienste, die sie unterstützen, Bulletproof-Hosting eingeschlossen. Nur der Netzbetreiber kann die Austragung beantragen, und Spamhaus verlangt dafür nie Geld.
- UCEPROTECT arbeitet in drei Stufen. Level 1 listet einzelne IPs, meist solche, die in seine Spamfallen getappt sind, und eine IP mit fehlendem oder generischem Reverse DNS wird am ehesten schon nach einem einzigen Vorfall gelistet. Level 2 listet den ganzen Adressblock darum herum, wenn sich innerhalb von sieben Tagen zu viele Level-1-Einträge häufen. Level 3 listet jede IP eines Netzes (ASN), dessen Punktzahl den Schwellenwert überschreitet, und die eigene Richtlinienseite von UCEPROTECT warnt, dass das auch Unschuldige trifft. Level-1-Einträge laufen nach sieben Tagen ohne neuen Missbrauch ab.
Level 2 und 3 sind der Grund, warum der Anbieter mehr zählt als der Preis: In einem Netz, das Spammer duldet, erbst du deren Ruf. Hier verdient Offshore-Hosting einen zweiten Blick, denn ein Netz, das jede Beschwerde achselzuckend abtut, kann das auch mit Spammeldungen tun. Für Mail brauchst du einen Anbieter, der Spammer aus seinem Netz fernhält und das schriftlich festhält. rdp.monster schreibt, dass es jede von Spamhaus gelistete IP per Blackhole sperrt. Die Acceptable Use Policy von Kyun verbietet alles, was eine IP auf eine Spamhaus-Liste bringt, und SuperBitHost gibt eine Delisting-Gebühr seines Upstreams, derzeit 99 € pro Vorfall, an den Kunden weiter.
Schlag deine neue IP auf check.spamhaus.org und auf der Website von UCEPROTECT nach, bevor du irgendetwas konfigurierst, und buch zunächst nur einen Monat, bis die ersten Testmails angekommen sind.
Port 25 und Reverse DNS bei den VPS-Anbietern in unserem Rack
Offen heißt, der Anbieter schreibt selbst, dass Port 25 nicht gesperrt oder SMTP erlaubt ist. Auf Anfrage heißt: per Ticket oder als kostenpflichtige Option, manchmal mit Bedingungen. Nie heißt, der Anbieter sagt Nein und dokumentiert keine Ausnahme. Aufgeführt sind nur Anbieter, die ihre Regel auf der eigenen Website nennen; die übrigen lassen wir weg, statt zu raten. Keiner nennt für einen VPS ein Versandlimit in Zahlen. Geprüft am 1. Oktober 2026, alphabetisch.
| Anbieter | Ausgehender Port 25 | Reverse DNS (PTR) | Bedingungen | Wo es steht |
|---|---|---|---|---|
| BTCVPS | Nie | Keine Angabe | Mail-Ports gesperrt, in keinem Tarif freischaltbar | FAQ auf der Startseite |
| Cloudzy | Auf Anfrage | Keine Angabe | 25, 465, 587 und 2525 standardmäßig gesperrt; Freigabe nicht garantiert | Wissensdatenbank (aktualisiert am 26. Feb. 2026) |
| FlokiNET | Auf Anfrage | Setzt der Support im selben Ticket | Zuerst SPF, DKIM und DMARC; 150 € Kaution bei Bestellungen, die jünger als sechs Monate sind, nach sechs Monaten als Guthaben erstattet | Wissensdatenbank: PTR und E-Mail-Richtlinie |
| IncogNET | Auf Anfrage | Keine Angabe | Im Einzelfall, einmalige Gebühr von 5 $ | Seite zum KVM-VPS |
| Kyun | Offen | Selbst im Dashboard einstellbar | Keine Ports gesperrt | Danbo-FAQ |
| Mynymbox | Auf Anfrage | Muss vor der Anfrage eingerichtet sein | 25, 465 und 587; 10 € Gebühr, nicht erstattbar; SPF, DKIM und DMARC gesetzt; Abuse-Meldungen innerhalb von 24 Stunden beantwortet | Doku: Port-25-Richtlinie |
| Njalla | Nie | Keine Angabe | Ausgehendes SMTP gesperrt; empfiehlt stattdessen SMTP-Dienste | FAQ auf der Server-Seite |
| rdp.monster | Auf Anfrage | Selbst im Kundenbereich einstellbar | Kostenpflichtige Option bei der Bestellung, 5 $ im Monat | Seite zum Linux-VPS |
| Servers Guru | Auf Anfrage | Keine Angabe | 25, 465 und 587; im Einzelfall | FAQ |
| SporeStack | Auf Anfrage | Standardname hostedonsporestack.com; eigener PTR: keine Angabe | 25 und 465 auf neuen Servern gesperrt; in manchen Fällen aufgehoben | FAQ |
| SuperBitHost | Offen | Keine Angabe | Nur primäre und sekundäre IPs, auf zusätzlichen IPs gesperrt | AGB, Abschnitt 11 (3. Aug. 2026) |
Kyun ist hier der einzige Anbieter, der Port 25 offen lässt und dich den PTR vom ersten Tag an selbst setzen lässt. FlokiNET dokumentiert den ganzen Weg: SPF, DKIM und DMARC veröffentlichen, ein Ticket mit der IP deines Servers im Betreff eröffnen, und das Team hebt die Sperre auf und legt den PTR gleich mit an. Wo in der PTR-Spalte Keine Angabe steht, frag den Support, bevor du bezahlst: Ohne passenden PTR scheiterst du an der ersten Regel, die Gmail für alle Absender aufstellt. Weitere Anbieter mit ihren Angaben zu Monero und KYC stehen im VPS-Schacht.
Die Software wählen: Mail-in-a-Box, mailcow, docker-mailserver, Stalwart, Mox
Fünf Projekte decken die meisten Anwendungsfälle ab. Die Zahlen stammen jeweils vom Projekt selbst.
| Software | Was es ist | RAM | Lizenz |
|---|---|---|---|
| Mail-in-a-Box | Appliance: Postfix, Dovecot, Roundcube, Kontakte und Kalender über Nextcloud, eigener DNS-Server | Mindestens 512 MB, empfohlen 1 GB | CC0 |
| mailcow | Docker-Stack: Postfix, Dovecot, Rspamd, ClamAV, SOGo als Webmail und Groupware | Mindestens 6 GiB plus 1 GiB Swap | GPL-3.0 |
| docker-mailserver | Ein Container, gesteuert über Konfigurationsdateien und ein Setup-Skript, keine SQL-Datenbank | Mindestens 512 MB (ClamAV aus), empfohlen 2 GB | MIT |
| Stalwart | Ein einziges Rust-Binary: SMTP, IMAP, JMAP, POP3, CalDAV, CardDAV, WebDAV | Etwa 100 MB im Leerlauf, 1 GB für 5 bis 10 Nutzer | AGPL-3.0 oder kommerzielle Lizenz |
| Mox | Ein einziges Go-Binary; der Quickstart gibt die DNS-Einträge aus und prüft Blocklists | 512 MB für den Anfang | MIT |
- Mail-in-a-Box lässt sich nur auf einem frischen Ubuntu-22.04-Server installieren, auf dem danach nichts anderes laufen sollte. Version 77 erschien am 26. September 2026, aber die reguläre Sicherheitswartung für 22.04 endet im Mai 2027, also behalte den Umstieg auf eine neuere Ubuntu-Version im Auge.
- mailcow ist das umfangreichste und das ressourcenhungrigste.
- Stalwart und Mox sind die schlanksten. Für ein oder zwei Personen auf einem VPS mit 1 GB führt jedes der beiden am schnellsten zu einem laufenden Server.
Die DNS-Einträge: MX, SPF, DKIM, DMARC und PTR
Mit mail.example.com auf 203.0.113.25 sieht die Zone so aus:
example.com.                   MX    10 mail.example.com.
mail.example.com.              A     203.0.113.25
example.com.                   TXT   "v=spf1 mx -all"
mail._domainkey.example.com.   TXT   "v=DKIM1; k=rsa; p=MIIBIjANBgkqh..."
_dmarc.example.com.            TXT   "v=DMARC1; p=none; rua=mailto:[email protected]"
- MX sagt der Welt, welcher Server die Mail für die Domain annimmt.
- SPF (RFC 7208) listet die Server, die für sie senden dürfen.
mx -allheißt: nur meine MX-Server, und Mail von überall sonst fällt durch. - DKIM (RFC 6376) veröffentlicht den öffentlichen Schlüssel, mit dem dein Server signiert. Selektor (
mailoben) und Schlüssel liefert deine Software; übernimm sie exakt. - DMARC sagt Empfängern, was sie tun sollen, wenn eine Nachricht weder SPF noch DKIM für die Domain in ihrer From-Zeile besteht, und wohin die Berichte gehen. RFC 9989 hat im Mai 2026 RFC 7489 als Spezifikation abgelöst. Fang mit
p=nonean, lies ein paar Wochen lang die Berichte und wechsle dann aufp=quarantineoderp=reject. - PTR steht gar nicht in deiner Zone. Er liegt in der Reverse-Zone dessen, dem die IP gehört; du setzt ihn also im Panel des Anbieters oder per Ticket, nie bei deinem Registrar.
Prüf die Einträge und bestätige dann direkt vom Server aus, dass Port 25 offen ist:
dig +short MX example.com
dig +short TXT example.com
dig +short TXT mail._domainkey.example.com
dig +short TXT _dmarc.example.com
dig +short -x 203.0.113.25
nc -vz -w 5 gmail-smtp-in.l.google.com 25
Die Rückwärtsauflösung muss mail.example.com. liefern, und nc muss eine erfolgreiche Verbindung melden; ein Timeout heißt meist, dass der Port noch gesperrt ist.
So landest du im Posteingang von Gmail und Outlook
Die Regeln sind öffentlich, und sie gelten auch für private Server:
- Gmail, für alle Absender seit Februar 2024: SPF oder DKIM, ein PTR, dessen Hostname wieder auf die sendende IP auflöst, TLS und eine Spamrate unter 0,3 %. Ab etwa 5.000 Nachrichten am Tag an Gmail-Adressen brauchst du außerdem sowohl SPF als auch DKIM und dazu DMARC, ausgerichtet auf die From-Domain, plus One-Click-Abmeldung in Werbemails. Seit November 2025 verschärft Gmail die Durchsetzung mit vorübergehenden und dauerhaften Ablehnungen.
- Yahoo verlangt von allen Absendern dieselben Grundlagen: SPF oder DKIM, gültiges Forward- und Reverse-DNS, Spam unter 0,3 %.
- Outlook.com verlangt seit dem 5. Mai 2025 SPF, DKIM und DMARC von Domains, die mehr als 5.000 Nachrichten am Tag senden; was durchfällt, landet im Junk-Ordner und kann mit
550 5.7.515abgelehnt werden. Die Postmaster-Richtlinie des Dienstes ergänzt, dass Verbindungen aus dynamischen IP-Bereichen abgelehnt werden können und jeder Mailserver gültiges Reverse DNS braucht.
Ein privater Server kommt nie auf 5.000 am Tag, aber veröffentliche trotzdem alle drei Einträge: Sie kosten nichts. Danach kommt das Aufwärmen. Eine neue Domain und eine neue IP haben keine Vorgeschichte, also fang mit echten Mailwechseln an, nicht mit einem Newsletter. Schick eine Testmail an eine Gmail-Adresse und öffne Original anzeigen: SPF, DKIM und DMARC sollten alle PASS zeigen.
Hinweise zur Privatsphäre: Logs, Festplattenverschlüsselung, Registrierung der Domain
- Header. Die IP deines Mailprogramms kann in der ersten
Received:-Zeile von allem landen, was du verschickst. Mail-in-a-Box schreibt diese Zeile um und entferntUser-Agent,X-MailerundX-Originating-IPaus ausgehender Mail. Bei einem von Hand eingerichteten Postfix erledigt ein eigener Cleanup-Dienst auf den Submission-Ports dasselbe (er braucht das Paketpostfix-pcre, danachpostfix reload):
# /etc/postfix/master.cf: add this line under the submission (587)
# and submissions (465) services (older files name 465 smtps)
  -o cleanup_service_name=authclean

# then add a new service at the end of master.cf
authclean unix n - - - 0 cleanup
  -o header_checks=pcre:/etc/postfix/submission_header_checks
  -o nested_header_checks=

# /etc/postfix/submission_header_checks
/^\s*Received:[^\n]*(.*)/  REPLACE Received: from authenticated-user (mail.example.com [203.0.113.25])$1
/^\s*User-Agent:/          IGNORE
/^\s*X-Mailer:/            IGNORE
/^\s*X-Originating-IP:/    IGNORE
- Logs. Postfix protokolliert für jede Nachricht Absender, Empfänger und verbindende IP, Dovecot jede Anmeldung mit der IP des Clients. Wie lange das aufbewahrt wird, legst du selbst fest (logrotate für
mail.log,MaxRetentionSec=injournald.conf). - Festplattenverschlüsselung. Vollverschlüsselung schützt Snapshots und ausgemusterte Laufwerke, aber keine laufende VM vor dem Unternehmen, das sie hostet, denn der Schlüssel liegt im Arbeitsspeicher. Stalwart kann außerdem jede eingehende Nachricht mit dem OpenPGP-Schlüssel oder S/MIME-Zertifikat des Nutzers verschlüsseln, bevor es sie auf die Platte schreibt, sodass sie nur lesen kann, wer den privaten Schlüssel besitzt.
- Die Domain. Deine Adresse ist nur so privat wie der Registrierungseintrag der Domain. Unser Leitfaden zur anonymen Domainregistrierung behandelt WHOIS, und der Domains-Schacht listet Registrare, die Monero akzeptieren.
- DNS. Nutzt du den eingebauten Nameserver von Mail-in-a-Box, sorgt ein sekundärer Nameserver anderswo dafür, dass deine Einträge weiter beantwortet werden, wenn der Server ausfällt. Das kostenlose Anycast-DNS von 1984 Hosting kümmert sich automatisch um DNSSEC und kann auch als sekundärer Nameserver für einen primären dienen, den du selbst betreibst; mehr im DNS-Schacht.
- Bezahlung. Bezahlst du den Anbieter in Monero, bleiben deine Bank und deine Karte aus seinen Abrechnungsdaten heraus. Was das Anmeldeformular abfragt, entscheidet über den Rest.
Wann du lieber ein Postfach mietest
Selbst hosten ist der falsche Weg, wenn:
- andere davon abhängen und du nicht in Bereitschaft sein kannst.
- du vor allem Massenmails verschickst. Newsletter gehören zu einem Versanddienst und sollten nicht am Ruf deines privaten Servers zehren.
- du Privatsphäre willst, nicht Kontrolle. Ein verschlüsseltes Postfach, bezahlt ohne deinen Namen, braucht keine Wartung. Siehe E-Mail ohne Telefonnummer und den E-Mail-Schacht.
- dein Anbieter Port 25 nie öffnet. Empfangen kannst du trotzdem auf deinem eigenen Server und senden über ein authentifiziertes Relay auf Port 587; genau das empfiehlt Njalla.
FAQ
Lohnt es sich, einen eigenen Mailserver zu betreiben?
Ja, wenn du deine Mail auf einem Server haben willst, den du kontrollierst, und eine Stunde im Monat für Updates, Backups und den Blick auf die Blocklists aufbringst. Nein, wenn andere davon abhängen und du nicht in Bereitschaft sein kannst, oder wenn du vor allem Massenmails verschickst. Die Zustellbarkeit ist beherrschbar: Gmail und Outlook veröffentlichen ihre Regeln, und eine saubere IP mit PTR, SPF, DKIM und DMARC deckt deren technischen Teil ab.
Kann man einen Mailserver selbst hosten?
Ja. Zwingend nötig sind eine statische IP, ausgehender Port 25, ein PTR-Eintrag, den du kontrollierst, und eine Domain, deren DNS du verwaltest. Die meisten VPS-Anbieter sperren Port 25 anfangs, also prüf die Regeln des Anbieters vor der Bestellung: In der Tabelle oben lassen Kyun und SuperBitHost ihn offen, während FlokiNET und Mynymbox ihn nach einer dokumentierten Anfrage öffnen.
Was ist der beste selbst gehostete Mailserver für zu Hause?
Stell ihn lieber auf einen kleinen VPS als an deinen Heimanschluss: Heim-IPs sind meist dynamisch, stehen oft in der PBL von Spamhaus, und Outlook.com lehnt Verbindungen aus dynamischen Bereichen unter Umständen ab. Für ein oder zwei Personen laufen Mox oder Stalwart mit weniger als 1 GB RAM. Mail-in-a-Box macht am wenigsten Arbeit, und mailcow passt zu einem Haushalt, der SOGo als Groupware will und 6 GiB RAM übrig hat.
Kurz gesagt
Ein KVM-VPS bei einem Anbieter, der seine Regeln zu Port 25 dokumentiert, ein PTR, den du setzen kannst, eine IP, die bei Spamhaus und UCEPROTECT sauber ist, eines von fünf ausgereiften Projekten, die Einträge oben und ein paar Wochen Aufwärmphase. Bezahl in Monero, entschlacke Header und Logs, bewahr ein Backup woanders auf. Wenn sich das eher nach lästiger Pflicht als nach Projekt anhört, miete lieber ein Postfach.