Свой VPN-сервер: настройка WireGuard на VPS за Monero
Опубликовано 15 Oct 2026
Поднимите свой VPN-сервер на дешёвом VPS с оплатой в Monero: настройка WireGuard по шагам, реальные расходы и то, чего личный VPN не скроет.
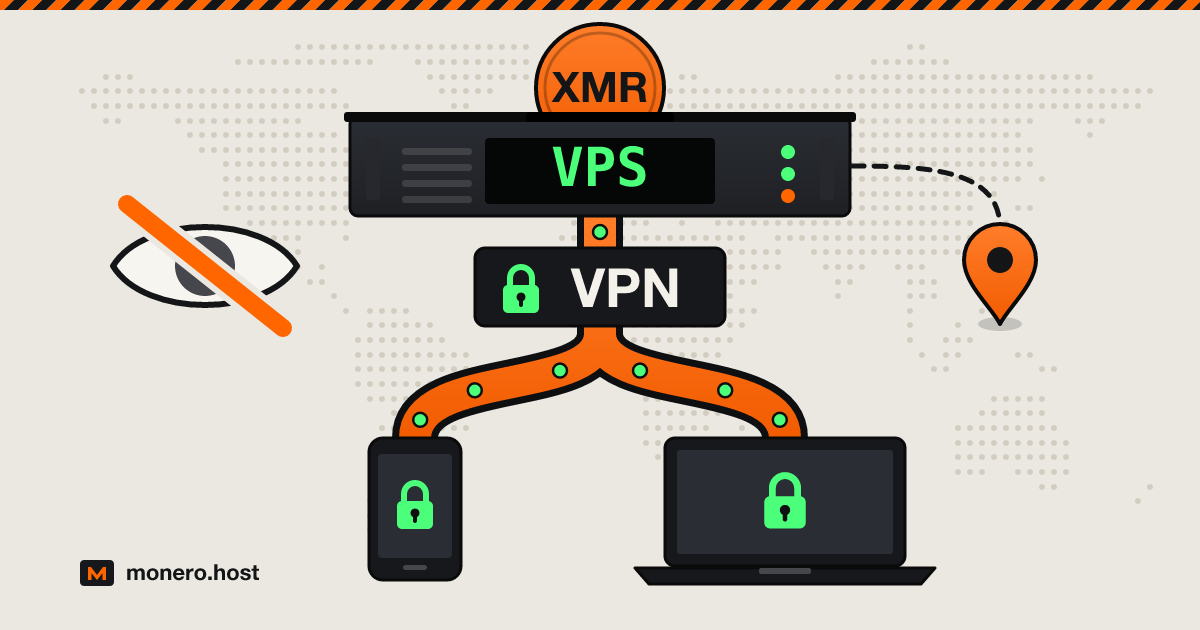
Свой VPN-сервер обычно означает сервер WireGuard на небольшом арендованном VPS: телефон и ноутбук подключаются к нему через туннель, и сайты, которые вы открываете, видят адрес сервера, а не вашего домашнего подключения. Настройка WireGuard сводится к нескольким командам, а сам VPN обходится примерно от 3 € до 10 $ в месяц; если платить в Monero провайдеру, которому нужен в лучшем случае email, в счёте не окажется имени. Анонимности он не даёт, и с этого компромисса начинается наше руководство.
Проверено 1 октября 2026 г.
VPS или VPN: что скрывает каждый из них
Арендуя VPS (виртуальный выделенный сервер), вы получаете виртуальную машину, и сама по себе она ничего не скрывает. VPN (виртуальная частная сеть) создаёт зашифрованный туннель от вашего устройства до сервера: ваша сеть видит зашифрованные пакеты к одному адресу, а сайты видят сервер вместо вас.
Поставьте VPN-софт на VPS, и у вас будет собственный VPN; оформите подписку на Mullvad или IVPN, и вы будете делить их VPN с другими. Кто что видит:
| Кто что видит | Без VPN | Свой VPN на VPS | Общий коммерческий VPN |
|---|---|---|---|
| Ваш интернет-провайдер или Wi-Fi в кафе | Каждый сайт, который вы открываете | Зашифрованный UDP к одному серверу | Зашифрованный трафик к серверу VPN |
| Сайты, которые вы открываете | Ваш домашний IP | IP вашего сервера, которым пользуетесь только вы | IP, общий для многих клиентов |
| Тот, кто управляет сервером | Сервера нет | Хостинг-провайдер может видеть объём трафика и IP подключений | VPN-компания, согласно своей политике хранения логов |
Когда свой VPN оправдан, а когда лучше общий
Прежде чем создавать свой VPN, решите, от кого вы прячетесь. Самодельный VPN выигрывает, когда угроза исходит от сети, к которой вы подключены: Wi-Fi в отеле, офисный фильтр или интернет-провайдер, который записывает, какие сайты вы открываете. К тому же он даёт постоянный адрес выхода, и доверять никакой VPN-компании не нужно.
Он проигрывает, когда угроза находится на другом конце. IP выхода, которым пользуетесь только вы, работает как отпечаток пальца: стоит войти в один аккаунт с вашим именем, и это имя переходит и на адрес. Хостинг-провайдер к тому же знает, что за этим IP стоит один клиент, а если он хранит записи о потоках трафика, то знает и то, какой адрес подключается к нему каждое утро: ваш домашний.
Общий VPN прячет вас в толпе: каждый адрес выхода указывает на VPN-компанию, а не на человека. Те, что принимают Monero, собраны в нашем отсеке «VPN и прокси». Для анонимности перед самими сайтами ни тот, ни другой не заменит Tor Browser.
Что понадобится: VPS на KVM, локация и оплата в Monero
KVM, а не контейнеры. У VPS на KVM собственное ядро Linux, в котором WireGuard уже есть; контейнерный VPS (OpenVZ, LXC) работает на общем ядре провайдера, и загрузить WireGuard там может не получиться.
Хватит и маленького сервера. Личному VPN-серверу почти не нужны процессор и память, так что смотрите лучше на лимит трафика. Один терабайт в месяц соответствует примерно 3 Мбит/с круглые сутки.
Локация поближе к вам, потому что расстояние добавляет задержку. Юрисдикция определяет, кто может запросить у провайдера данные; об этом рассказывает наше руководство по оффшорным VPS.
Регистрация, которая не сводит на нет приватность оплаты. Monero не даёт вашему имени попасть в счёт, но номер телефона или проверка документов возвращают его обратно. Весь порядок заказа описан в нашей инструкции по аренде без KYC.
VPS под WireGuard с оплатой в Monero, в алфавитном порядке, по данным со страниц самих провайдеров:
| Провайдер | Самый дешёвый тариф | Трафик | При регистрации просят | Примечания |
|---|---|---|---|---|
| 1984 Hosting | 8,72 € в месяц (1 CPU, 1 ГБ RAM) | 1 ТБ | Email, телефон по желанию | Исландия; готовый образ с WireGuard |
| Cockbox | 10 $ в месяц (0,5 vCPU, 1 ГБ RAM) | «Безлимит» в Молдове | Email (без подтверждения) и пароль | Молдова, Румыния; Bitcoin или Monero |
| Kyun | Около 3,10 € в месяц (1 ядро, 1 ГиБ, 10 ГБ, один IPv4) | Не указан | Пароль и задачу proof-of-work | Только Monero; США, Нидерланды, Румыния |
| Servers Guru | 4,99 € в месяц (1 vCPU, 2 ГБ RAM) | 20 ТБ исходящего, входящий не тарифицируется | Нидерланды, Финляндия, Сингапур, Канада | |
| SporeStack | 4 $ в месяц (Slow Servers, 768 МиБ, IPv4) | 0,375 ТиБ | Ничего: вы пополняете токен | Slow Servers стоят в Спокане (США), и их запуск занимает до 48 часов; серверы DigitalOcean и Vultr запускаются за минуты, от 7,50 $ за 30 дней |
Mynymbox (от 4 € в месяц, только email) разрешает VPN-сервисы в своих правилах допустимого использования, но в день проверки все его тарифы VPS значились как распроданные. Больше вариантов в отсеке VPS.
Настройка WireGuard на VPS
WireGuard входит в ядро Linux начиная с версии 5.6, вышедшей в марте 2020 года (анонс), поэтому на Debian 12 или 13 и на Ubuntu 24.04 и новее ничего компилировать не нужно. Зайдите под root со своим SSH-ключом и выберите вариант.
Вариант А: чистый WireGuard с wg-quick
Полноценный сервер WireGuard, настроенный вручную. Выполните ip route show default и запомните слово после dev (часто это eth0 или ens3): подставляйте его везде, где ниже встречается eth0.
apt update && apt install -y wireguard iptables qrencode
cd /etc/wireguard
umask 077
wg genkey | tee server.key | wg pubkey > server.pub
wg genkey | tee phone.key | wg pubkey > phone.pub
Создайте /etc/wireguard/wg0.conf:
[Interface]
Address = 10.66.66.1/24
ListenPort = 51820
PrivateKey = <contents of server.key>
PostUp = iptables -A FORWARD -i wg0 -j ACCEPT; iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
PostDown = iptables -D FORWARD -i wg0 -j ACCEPT; iptables -t nat -D POSTROUTING -o eth0 -j MASQUERADE

[Peer]
PublicKey = <contents of phone.pub>
AllowedIPs = 10.66.66.2/32
И файл клиента, phone.conf:
[Interface]
PrivateKey = <contents of phone.key>
Address = 10.66.66.2/32
DNS = 9.9.9.9

[Peer]
PublicKey = <contents of server.pub>
Endpoint = <server IP>:51820
AllowedIPs = 0.0.0.0/0, ::/0
PersistentKeepalive = 25
AllowedIPs = 0.0.0.0/0, ::/0 отправляет в туннель весь трафик; поскольку этот сервер пересылает только IPv4, IPv6 просто перестаёт работать, а не утекает в обход туннеля. Запустите сервер и выведите конфигурацию клиента QR-кодом для приложения WireGuard:
systemctl enable --now wg-quick@wg0
qrencode -t ansiutf8 < phone.conf
Для каждого следующего устройства нужны ещё одна пара ключей и ещё один блок [Peer] (10.66.66.3/32 и так далее), а затем systemctl restart wg-quick@wg0. Когда устройство получило свою конфигурацию, удалите его файлы .key и .conf с сервера.
Вариант Б: wg-easy в Docker с веб-интерфейсом
wg-easy упаковывает WireGuard в контейнер с веб-интерфейсом, где можно добавлять клиентов и показывать QR-коды. На странице проекта в GitHub указаны лицензия AGPL-3.0-only, релиз 15.4.0 от августа 2026 года и коммиты конца сентября 2026 года. Установите Docker и скачайте compose-файл:
curl -sSL https://get.docker.com | sh
mkdir -p /etc/docker/containers/wg-easy
cd /etc/docker/containers/wg-easy
curl -o docker-compose.yml https://raw.githubusercontent.com/wg-easy/wg-easy/master/docker-compose.yml
Файл запускает ghcr.io/wg-easy/wg-easy:15: WireGuard на UDP 51820 и веб-интерфейс на TCP 51821, доступный из интернета. Для доступа к интерфейсу снаружи проект советует обратный прокси с HTTPS, но одному человеку проще оставить интерфейс закрытым. Замените строку с его портом на "127.0.0.1:51821:51821/tcp", затем раскомментируйте строку environment: и строку INSECURE под ней, со значением true. Обычный HTTP здесь допустим только потому, что снаружи до него никто не доберётся: именно такое условие ставит руководство проекта по работе без обратного прокси. Выполните docker compose up -d, затем со своего компьютера пробросьте порт через SSH-туннель и откройте в браузере http://localhost:51821:
ssh -L 51821:127.0.0.1:51821 root@<server IP>
Не рассчитывайте, что вместо этого порт спрячет ufw: документация Docker предупреждает, что опубликованные порты обходят правила ufw.
Пересылка пакетов, файрвол и DNS
Варианту А нужна пересылка пакетов (compose-файл wg-easy включает её для своего контейнера), а затем файрвол, который пропускает только SSH и WireGuard. Если SSH слушает другой порт, замените 22, а когда ufw enable предупредит насчёт SSH, ответьте y:
echo "net.ipv4.ip_forward=1" > /etc/sysctl.d/99-wireguard.conf
sysctl --system
apt install -y ufw
ufw allow 22/tcp
ufw allow 51820/udp
ufw route allow in on wg0 out on eth0
ufw enable
Строка DNS = определяет, кто отвечает на ваши DNS-запросы. С 9.9.9.9 (Quad9) запросы идут через туннель, так что интернет-провайдер их больше не видит, зато их видит Quad9. Чтобы обойтись без третьей стороны, запустите на сервере резолвер, например Unbound, который слушает адрес 10.66.66.1, откройте его для туннеля командой ufw allow in on wg0 to any port 53 и укажите этот адрес в DNS =.
Чтобы убедиться, что всё работает, включите туннель и откройте любой сайт, который показывает ваш IP: там должен быть адрес сервера.
В сетях с цензурой: AmneziaWG, Outline и VLESS
WireGuard не маскируется: его документация оставляет обфускацию уровню выше, а режима TCP у него нет (известные ограничения). Сеть, которая анализирует пакеты, может его распознать и отбросить. На этот случай рассчитаны три проекта с открытым кодом, и все они работают на таком же VPS:
- AmneziaWG, форк WireGuard-Go от проекта Amnezia, отправляет мусорные пакеты перед рукопожатием, заменяет фиксированные заголовки сообщений WireGuard значениями, которые выбираете вы, и дополняет пакеты, чтобы их размеры перестали совпадать. Если эти опции выключены, он остаётся совместимым с WireGuard (документация). Приложение AmneziaVPN устанавливает его на ваш сервер по SSH.
- Outline запускает сервер Shadowsocks, которым управляют из десктопного приложения. Проект запустила в 2018 году Jigsaw, инкубатор внутри Google, а в 2026 году он перешёл к независимому фонду Outline Foundation (FAQ).
- VLESS, лёгкий транспортный протокол проекта Xray (спецификация), часто запускают на порту 443 поверх TLS или REALITY от Xray, чтобы соединение выглядело как обычный HTTPS.
Эти инструменты существуют потому, что некоторые государства ограничивают VPN. Положение на 1 октября 2026 года, в виде краткой сводки, а не юридической консультации:
- Китай: уведомление Министерства промышленности и информационных технологий от января 2017 года запрещает без разрешения создавать или арендовать VPN-каналы для трансграничной деятельности (официальный текст).
- Россия: Федеральный закон от 31 июля 2025 г. № 281-ФЗ, действующий с 1 сентября 2025 г., вводит штрафы для всех, кто рекламирует средства доступа к заблокированным ресурсам, например VPN, и для всех, кто заведомо ищет и открывает экстремистские материалы из официального федерального списка, с таким средством или без него.
- Иран: в феврале 2024 года Высший совет по киберпространству объявил о постановлении, запрещающем VPN без законного разрешения; позднее его секретарь заявил, что оно направлено на государственные органы, а не на население, так что сфера его действия остаётся неясной.
Правила и практика их применения меняются. Сверяйтесь с действующим законодательством там, где вы находитесь.
Как не допустить утечек с сервера
Для SSH только ключи. Пропишите
PasswordAuthentication noв/etc/ssh/sshd_config.d/10-keys.conf, выполнитеsystemctl reload sshи во втором окне убедитесь, что ключ по-прежнему пускает вас на сервер. Используйте ключ, созданный только для этого сервера.Автоматические обновления безопасности.
apt install -y unattended-upgrades, затемdpkg-reconfigure -plow unattended-upgrades, чтобы их включить.Логи в памяти. Последний адрес каждого пира, который показывает
wg show, хранится в оперативной памяти, а SSH записывает каждый вход вместе с IP, с которого он выполнен. Держите в оперативной памяти и системный журнал:mkdir -p /etc/systemd/journald.conf.d printf '[Journal]\nStorage=volatile\n' > /etc/systemd/journald.conf.d/volatile.conf systemctl restart systemd-journaldПосле этого журнал хранится в
/run/log/journalи исчезает при перезагрузке. Если установленrsyslog, он пишет собственные файлы в/var/log.SSH через туннель. Когда вариант А заработает, выполните
ufw allow in on wg0 to any port 22 proto tcpиufw delete allow 22/tcp, а затем подключайтесь к10.66.66.1. Если туннель когда-нибудь сломается, вернуться на сервер поможет веб-консоль или последовательная консоль провайдера, если он её предоставляет.Отдельная личность для каждого сервера. Не используйте повторно email, SSH-ключ или имя пользователя от других своих аккаунтов.
Сколько это стоит по сравнению с Mullvad или IVPN
| Вариант | В месяц | Устройства | Адрес выхода |
|---|---|---|---|
| Свой VPS (таблица выше) | Примерно от 3,10 € до 10 $ | Сколько настроите | Только ваш |
| Mullvad | 5 €, независимо от срока подписки | 5 | Общий |
| IVPN Standard | 6 $ (2 $ в неделю, 60 $ в год) | 5 | Общий |
| cryptostorm | 6 $ | 1 | Общий |
Все три сервиса принимают Monero. Самые бюджетные серверы стоят меньше, но вы расплачиваетесь настройкой, обновлениями и адресом выхода, который всегда указывает только на вас. Можно использовать и то и другое: свой сервер для Wi-Fi в отеле, общий VPN для всего, что не должно вести к одному пользователю.
Частые вопросы
Можно ли сделать свой VPN-сервер?
Да. WireGuard, входящий в ядро начиная с Linux 5.6, запустится на любом Linux VPS с KVM и публичным адресом IPv4. Вариант А выше и есть весь способ, а wg-easy добавляет к нему веб-интерфейс. Подойдёт и Raspberry Pi дома, но тогда адресом выхода будет ваш домашний IP.
VPS безопаснее, чем VPN?
Это разные вещи: VPS даёт вам сервер, VPN создаёт туннель. Собственный VPN на VPS избавляет от необходимости доверять VPN-компании, но адресом выхода пользуетесь только вы, и обновлять сервер тоже вам. Чтобы затеряться среди других, лучше подходит общий VPN без логов, оплаченный в Monero.
Можно ли использовать VPS как VPN?
Обычно да: достаточно тарифа на KVM с включённой пересылкой пакетов, если правила провайдера это разрешают. Правила допустимого использования Mynymbox разрешают VPN-сервисы, страница Servers Guru о VPS за Monero называет VPN среди предполагаемых применений, Cockbox разрешает всё, что законно в Румынии, а 1984 Hosting предлагает готовый образ с WireGuard. Серверы SporeStack вдобавок подчиняются правилам DigitalOcean или Vultr. Следите за лимитом трафика.
Какие минусы у WireGuard VPN?
Он никак не пытается маскироваться и не умеет работать по TCP, поэтому сеть, которая его блокирует или пропускает только TCP, его остановит. Сервер хранит в памяти последний IP-адрес каждого пира. По умолчанию протокол не обладает постквантовой стойкостью, хотя общий предварительный ключ (pre-shared key) добавляет ещё один слой защиты.
Запрещено ли пользоваться VPN в США?
Ни один федеральный закон этого не запрещает, а Федеральная торговая комиссия публикует советы по выбору VPN-приложения (февраль 2018 года). То, что вы делаете через туннель, подпадает под те же законы, что и без него, а условия сайта всё равно могут запрещать доступ через VPN. Это краткая сводка, а не юридическая консультация.
Коротко
Арендуйте за Monero небольшой VPS на KVM, установите WireGuard через wg-quick или wg-easy, закройте всё, кроме SSH и UDP 51820, держите логи в оперативной памяти, а SSH за туннелем. Так вы получите приватность от сети, к которой подключены. Приватность в толпе продаёт общий VPN, а анонимность остаётся задачей Tor.