Свой почтовый сервер на VPS: порт 25, PTR и DKIM
Опубликовано 12 Nov 2026
Свой почтовый сервер на VPS: какие провайдеры открывают порт 25 и дают задать PTR, как опубликовать SPF, DKIM и DMARC и когда лучше арендовать ящик.
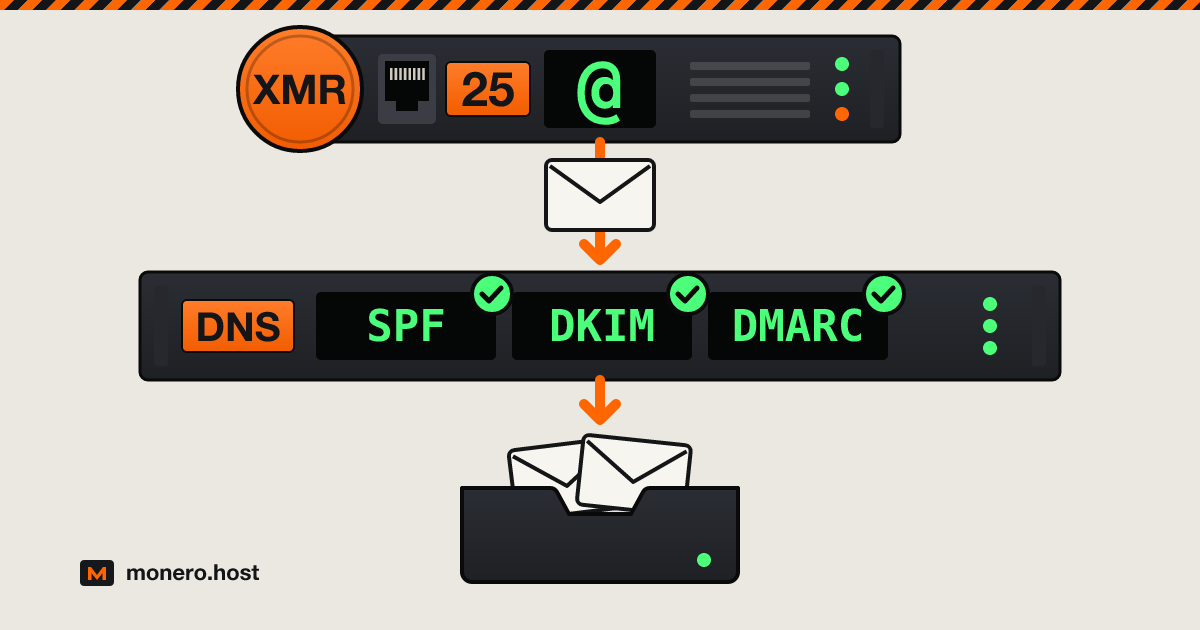
Свой почтовый сервер в 2026 году по-прежнему работает: нужны небольшой VPS, чистый статический IP, несколько DNS-записей и хостинг-провайдер, который выпускает почту через порт 25. Изменилось другое: права на ошибку почти не осталось. Gmail, Yahoo и Outlook отправляют в спам или отклоняют письма с серверов без обратной DNS-записи и аутентификации, а большинство VPS-провайдеров блокируют исходящий SMTP, пока вы сами не попросите. Ниже: какие провайдеры из нашей стойки открывают порт 25 и на каких условиях, какой софт ставить, какие записи публиковать и когда разумнее арендовать почтовый ящик.
Проверено 1 октября 2026 г.
Что даёт свой почтовый сервер и чего он стоит
Что вы получаете:
- Почта лежит на диске, который вы контролируете, на домене, который принадлежит вам. Сменить провайдера значит перенести MX-запись, а не поменять адрес.
- Между вами и вашими письмами нет почтового сервиса: не нужно отдавать номер телефона, и никто другой не хранит входящую почту.
- Сколько угодно доменов, алиасов и ящиков, пока хватает диска.
Чего это стоит:
- Вашего времени. Несколько часов на настройку, дальше обновления и бэкапы. Если сервер упал, отправители несколько дней повторяют попытки доставки, так что короткий простой не страшен. А вот умерший диск без бэкапа уже беда.
- Доставляемость на вас. Когда Gmail отправляет ваши письма в спам или ваш IP попадает в чёрный список, жаловаться в поддержку некому: причину ищете и устраняете вы сами.
- Приватность есть только на одном конце переписки. Письмо, отправленное пользователю Gmail, хранится у Google, как и любое другое.
Что нужно для своего почтового сервера
- Статический публичный IP. Чёрные списки оценивают IP, с которого уходит почта. Домашние подключения редко подходят (см. раздел «Частые вопросы»).
- Исходящий TCP-порт 25. Почтовый клиент работает через 587 или 465, но доставка между серверами идёт по порту 25 и ни по какому другому.
- PTR-запись, которую вы можете задать сами: она указывает с IP обратно на имя почтового сервера, а это имя должно резолвиться в тот же IP.
- Чистый IP в чистом диапазоне, об этом в следующем разделе.
- Домен, DNS-зоной которого вы управляете.
- KVM и достаточно RAM. Пяти проектам, описанным ниже, нужно от примерно 100 МБ в простое (Stalwart) до 6 ГиБ плюс swap (mailcow), а mailcow не работает на OpenVZ и LXC.
Перед выбором провайдера: репутация IP, Spamhaus и UCEPROTECT
Большинство принимающих серверов проверяют IP подключившегося сервера по чёрным спискам DNS (DNSBL), ещё не прочитав ни слова письма. При выборе провайдера важнее всего три списка:
- Spamhaus PBL содержит диапазоны конечных пользователей, которые никогда не должны доставлять почту напрямую другим почтовым серверам; их вносят сами сети и Spamhaus. Это политика, а не обвинение: статический IP с совпадающими прямой и обратной DNS-записями, на котором работает настоящий почтовый сервер, можно исключить через сервис проверки репутации Spamhaus.
- Spamhaus SBL содержит реальные источники спама и сервисы, которые их обслуживают, в том числе абузоустойчивый (bulletproof) хостинг. Запросить исключение может только сетевой провайдер, и Spamhaus никогда не берёт за это денег.
- UCEPROTECT работает на трёх уровнях. Уровень 1 содержит отдельные IP, в основном попавшие в его спам-ловушки, и у IP без обратной DNS-записи или с шаблонной записью больше всего шансов попасть в список после единственного инцидента. Уровень 2 вносит в список весь выделенный блок адресов вокруг них, когда за семь дней накапливается слишком много записей первого уровня. Уровень 3 включает все IP сети (ASN), если её показатель превышает порог, и на странице с правилами самого UCEPROTECT прямо сказано, что это заденет невиновных пользователей. Записи первого уровня снимаются через семь дней, если новых нарушений не было.
Из-за уровней 2 и 3 провайдер важнее цены: в сети, которая терпит спамеров, вы наследуете их репутацию. Здесь стоит ещё раз присмотреться к оффшорному хостингу: сеть, которая отмахивается от любых жалоб, может отмахнуться и от сообщений о спаме. Для почты нужен провайдер, который не пускает спамеров в свою сеть и прямо пишет об этом. rdp.monster пишет, что отправляет в blackhole любой IP из списков Spamhaus, правила допустимого использования Kyun запрещают всё, из-за чего IP может попасть в Spamhaus, а SuperBitHost перевыставляет клиенту плату вышестоящего провайдера за исключение из списка: сейчас это 99 € за инцидент.
Прежде чем что-либо настраивать, проверьте новый IP на check.spamhaus.org и на сайте UCEPROTECT, а пока первые тестовые письма не дойдут до адресатов, оплачивайте только по одному месяцу.
Порт 25 и обратная DNS у VPS-провайдеров из нашей стойки
Открыт означает, что в текстах самого провайдера сказано: порт 25 не заблокирован или SMTP разрешён. По запросу означает тикет или платную опцию, иногда с условиями. Никогда означает, что провайдер отказывает и не описывает никаких исключений. В таблицу попали только провайдеры, которые пишут о своей политике на собственном сайте; остальных мы не включили, чтобы не гадать. Ни один из них не публикует числовой лимит отправки для VPS. Проверено 1 октября 2026 г., в алфавитном порядке.
| Провайдер | Исходящий порт 25 | Обратная DNS (PTR) | Условия | Где это написано |
|---|---|---|---|---|
| BTCVPS | Никогда | Не указано | Почтовые порты заблокированы, открыть их нельзя ни на одном тарифе | FAQ на главной странице |
| Cloudzy | По запросу | Не указано | 25, 465, 587 и 2525 заблокированы по умолчанию; одобрение не гарантировано | База знаний (обновлено 26 февраля 2026 г.) |
| FlokiNET | По запросу | Настраивает поддержка в том же тикете | Сначала SPF, DKIM и DMARC; депозит 150 € для заказов младше шести месяцев, через шесть месяцев возвращается на баланс | База знаний: PTR и правила для почты |
| IncogNET | По запросу | Не указано | Индивидуально, разовая плата 5 $ | Страница KVM VPS |
| Kyun | Открыт | Самостоятельно в панели управления | Никакие порты не блокируются | FAQ Danbo |
| Mynymbox | По запросу | Должна быть настроена до запроса | 25, 465 и 587; невозвратная плата 10 €; настроены SPF, DKIM и DMARC; ответ на жалобы в течение 24 часов | Документация: правила по порту 25 |
| Njalla | Никогда | Не указано | Исходящий SMTP заблокирован; вместо него предлагают SMTP-сервисы | FAQ на странице серверов |
| rdp.monster | По запросу | Самостоятельно в личном кабинете | Платная опция, выбирается при заказе, 5 $ в месяц | Страница Linux VPS |
| Servers Guru | По запросу | Не указано | 25, 465 и 587; индивидуально | FAQ |
| SporeStack | По запросу | Стандартное имя hostedonsporestack.com; о собственной PTR не сказано | 25 и 465 заблокированы на новых серверах; в некоторых случаях блокировку снимают | FAQ |
| SuperBitHost | Открыт | Не указано | Только на основном и вторичном IP, на дополнительных IP заблокирован | Условия, раздел 11 (3 августа 2026 г.) |
Kyun здесь единственный провайдер, который оставляет порт 25 открытым и с первого дня даёт задать PTR самостоятельно. FlokiNET описывает весь путь: опубликуйте SPF, DKIM и DMARC, откройте тикет с IP сервера в заголовке, и сотрудники снимут блокировку и заодно создадут PTR. Если в столбце PTR стоит не указано, спросите поддержку до оплаты: без совпадающей PTR вы не проходите первое требование Gmail ко всем отправителям. Больше провайдеров, с данными о Monero и KYC, в отсеке VPS.
Выбираем софт: Mail-in-a-Box, mailcow, docker-mailserver, Stalwart, Mox
Пять проектов закрывают большинство сценариев. Цифры взяты у самих проектов.
| Софт | Что это | RAM | Лицензия |
|---|---|---|---|
| Mail-in-a-Box | Готовый комплект: Postfix, Dovecot, Roundcube, контакты и календарь Nextcloud, собственный DNS-сервер | Минимум 512 МБ, рекомендуется 1 ГБ | CC0 |
| mailcow | Стек на Docker: Postfix, Dovecot, Rspamd, ClamAV, веб-почта и groupware SOGo | Минимум 6 ГиБ плюс 1 ГиБ swap | GPL-3.0 |
| docker-mailserver | Один контейнер, которым управляют файлы конфигурации и скрипт setup, без SQL-базы | Минимум 512 МБ (без ClamAV), рекомендуется 2 ГБ | MIT |
| Stalwart | Один бинарник на Rust: SMTP, IMAP, JMAP, POP3, CalDAV, CardDAV, WebDAV | Около 100 МБ в простое, 1 ГБ, если пользователей от 5 до 10 | AGPL-3.0 или коммерческая лицензия |
| Mox | Один бинарник на Go; команда quickstart выводит DNS-записи и проверяет чёрные списки | 512 МБ для старта | MIT |
- Mail-in-a-Box ставится только на чистый сервер с Ubuntu 22.04, и после установки на этом сервере лучше ничего не трогать. Версия 77 вышла 26 сентября 2026 г., но стандартная поддержка безопасности для 22.04 заканчивается в мае 2027 года, так что следите за переходом на более новый релиз.
- mailcow самый полный и самый прожорливый.
- Stalwart и Mox самые лёгкие. Для одного-двух человек на VPS с 1 ГБ любой из них даёт кратчайший путь к работающему серверу.
DNS-записи: MX, SPF, DKIM, DMARC и PTR
Если mail.example.com смотрит на 203.0.113.25, зона выглядит так:
example.com.                   MX    10 mail.example.com.
mail.example.com.              A     203.0.113.25
example.com.                   TXT   "v=spf1 mx -all"
mail._domainkey.example.com.   TXT   "v=DKIM1; k=rsa; p=MIIBIjANBgkqh..."
_dmarc.example.com.            TXT   "v=DMARC1; p=none; rua=mailto:[email protected]"
- MX сообщает всему миру, какой сервер принимает почту для домена.
- SPF (RFC 7208) перечисляет серверы, которым разрешено отправлять почту от имени домена.
mx -allозначает: только мои MX-серверы, а почта из любого другого места проверку не проходит. - DKIM (RFC 6376) публикует открытый ключ, которым ваш сервер подписывает письма. Селектор (выше это
mail) и ключ выдаёт ваш софт; вставьте их как есть, символ в символ. - DMARC говорит получателям, что делать, если письмо не прошло ни SPF, ни DKIM для домена из строки From, и куда отправлять отчёты. В мае 2026 года RFC 9989 заменил RFC 7489 в качестве спецификации DMARC. Начните с
p=none, несколько недель читайте отчёты, затем переходите наp=quarantineилиp=reject. - PTR вообще не входит в вашу зону. Эта запись живёт в обратной зоне того, кому принадлежит IP, поэтому её задают в панели провайдера или через тикет, но никогда не у регистратора.
Проверьте записи, а затем убедитесь прямо с сервера, что порт 25 открыт:
dig +short MX example.com
dig +short TXT example.com
dig +short TXT mail._domainkey.example.com
dig +short TXT _dmarc.example.com
dig +short -x 203.0.113.25
nc -vz -w 5 gmail-smtp-in.l.google.com 25
Обратный запрос должен вернуть mail.example.com., а nc должен сообщить об успешном подключении; таймаут обычно означает, что порт всё ещё заблокирован.
Как попасть во входящие Gmail и Outlook
Правила опубликованы, и они распространяются в том числе на личные серверы:
- Gmail, для всех отправителей с февраля 2024 года: SPF или DKIM, PTR, чьё имя резолвится обратно в IP отправителя, TLS и доля спама ниже 0,3%. Если вы отправляете на адреса Gmail больше примерно 5 000 писем в день, нужны ещё SPF, DKIM и DMARC, согласованные с доменом из поля From, плюс отписка в один клик в маркетинговых рассылках. С ноября 2025 года Gmail ужесточает применение правил, отвечая временными и постоянными отказами.
- Yahoo требует от всех отправителей того же базового набора: SPF или DKIM, корректные прямая и обратная DNS-записи, доля спама ниже 0,3%.
- Outlook.com с 5 мая 2025 года требует SPF, DKIM и DMARC от доменов, которые отправляют больше 5 000 писем в день; письма, не прошедшие проверку, попадают в нежелательную почту и могут отклоняться с кодом
550 5.7.515. Его правила для постмастеров добавляют, что подключения из динамических диапазонов IP могут отклоняться, а каждому почтовому серверу нужна корректная обратная DNS-запись.
Личный сервер никогда не дойдёт до 5 000 писем в день, но всё равно опубликуйте все три записи: они ничего не стоят. Затем прогрейте сервер. У нового домена и нового IP нет истории, поэтому начинайте с настоящей переписки, а не с рассылки. Отправьте тестовое письмо на адрес Gmail и откройте Показать оригинал: у SPF, DKIM и DMARC везде должно стоять PASS.
Заметки о приватности: логи, шифрование диска, регистрация домена
- Заголовки. IP вашего почтового клиента может оказаться в первой строке
Received:каждого отправленного письма. Mail-in-a-Box переписывает эту строку и удаляетUser-Agent,X-MailerиX-Originating-IPиз исходящей почты. На Postfix, настроенном вручную, то же самое делает отдельный сервис cleanup на портах отправки (ему нужен пакетpostfix-pcre, затемpostfix reload):
# /etc/postfix/master.cf: add this line under the submission (587)
# and submissions (465) services (older files name 465 smtps)
  -o cleanup_service_name=authclean

# then add a new service at the end of master.cf
authclean unix n - - - 0 cleanup
  -o header_checks=pcre:/etc/postfix/submission_header_checks
  -o nested_header_checks=

# /etc/postfix/submission_header_checks
/^\s*Received:[^\n]*(.*)/  REPLACE Received: from authenticated-user (mail.example.com [203.0.113.25])$1
/^\s*User-Agent:/          IGNORE
/^\s*X-Mailer:/            IGNORE
/^\s*X-Originating-IP:/    IGNORE
- Логи. Postfix записывает отправителя, получателя и IP подключения для каждого письма, а Dovecot записывает каждый вход вместе с IP клиента. Срок хранения выберите сами (logrotate для
mail.log,MaxRetentionSec=вjournald.conf). - Шифрование диска. Полнодисковое шифрование защищает снапшоты и списанные диски, но не работающую виртуальную машину от компании, на чьём оборудовании она запущена: ключ находится в памяти. Stalwart также умеет шифровать каждое входящее письмо OpenPGP-ключом или сертификатом S/MIME пользователя перед записью на диск, так что прочитать его сможет только владелец закрытого ключа.
- Домен. Ваш адрес приватен ровно настолько, насколько приватна регистрационная запись домена. Наше руководство по анонимной регистрации домена рассказывает о WHOIS, а в отсеке «Домены» собраны регистраторы, принимающие Monero.
- DNS. Если вы пользуетесь встроенным DNS-сервером Mail-in-a-Box, вторичный DNS-сервер в другом месте будет отвечать на запросы к вашим записям, пока основной сервер недоступен. Бесплатный anycast DNS у 1984 Hosting автоматически берёт на себя DNSSEC и может работать вторичным DNS для первичного (master) сервера, который держите вы; другие варианты в отсеке DNS.
- Оплата. Если платить провайдеру в Monero, ваш банк и ваша карта не попадут в его платёжные записи. Всё остальное зависит от того, что спрашивает форма регистрации.
Когда лучше арендовать почтовый ящик
Свой сервер не подходит, если:
- На него полагаются другие люди, а дежурить вы не можете.
- Вы в основном шлёте массовые рассылки. Рассылкам место в специальном сервисе отправки, а не на репутации вашего личного сервера.
- Вам нужна приватность, а не контроль. Зашифрованный ящик, оплаченный без вашего имени, не требует обслуживания. Подробнее в статье о почте без номера телефона и в отсеке «Почта».
- Ваш провайдер никогда не открывает порт 25. Принимать почту на своём сервере всё равно можно, а отправлять через релей с аутентификацией на порту 587; именно это и предлагает Njalla.
Частые вопросы
Стоит ли держать собственный почтовый сервер?
Да, если вы хотите, чтобы почта лежала на сервере под вашим контролем, и готовы тратить час в месяц на обновления, бэкапы и проверку по чёрным спискам. Нет, если на него полагаются другие люди, а дежурить вы не можете, или если вы в основном шлёте массовые рассылки. С доставляемостью можно справиться: Gmail и Outlook публикуют свои правила, а чистый IP с PTR, SPF, DKIM и DMARC закрывает их техническую часть.
Можно ли поднять почтовый сервер самому?
Да. Обязательные требования: статический IP, исходящий порт 25, PTR-запись под вашим контролем и домен, DNS-зоной которого вы управляете. Большинство VPS-провайдеров поначалу блокируют порт 25, так что проверьте политику провайдера до заказа: в таблице выше Kyun и SuperBitHost оставляют его открытым, а FlokiNET и Mynymbox открывают его по запросу, порядок которого описан в документации.
Какой почтовый сервер выбрать для дома?
Поставьте его на небольшой VPS, а не на домашнее подключение: домашние IP обычно динамические, часто числятся в PBL Spamhaus, а Outlook.com может отказывать в подключениях из динамических диапазонов. Для одного-двух человек хватит Mox или Stalwart: им нужно меньше 1 ГБ RAM. Mail-in-a-Box требует меньше всего ручной работы, а mailcow подойдёт семье, которой нужен groupware SOGo и у которой есть свободные 6 ГиБ RAM.
Коротко
VPS на KVM у провайдера, который описал свою политику по порту 25; PTR, которую можно задать самому; IP, чистый по Spamhaus и UCEPROTECT; один из пяти зрелых проектов; записи, описанные выше, и несколько недель прогрева. Платите в Monero, почистите заголовки, сократите логи и держите бэкап в другом месте. Если всё это звучит как обуза, а не как интересный проект, арендуйте ящик.