Servidor VPN próprio: WireGuard num VPS pago em Monero
Publicado 15 Oct 2026
Crie um servidor VPN próprio com WireGuard num VPS barato pago em Monero: o passo a passo, os custos reais e o que uma VPN pessoal não esconde.
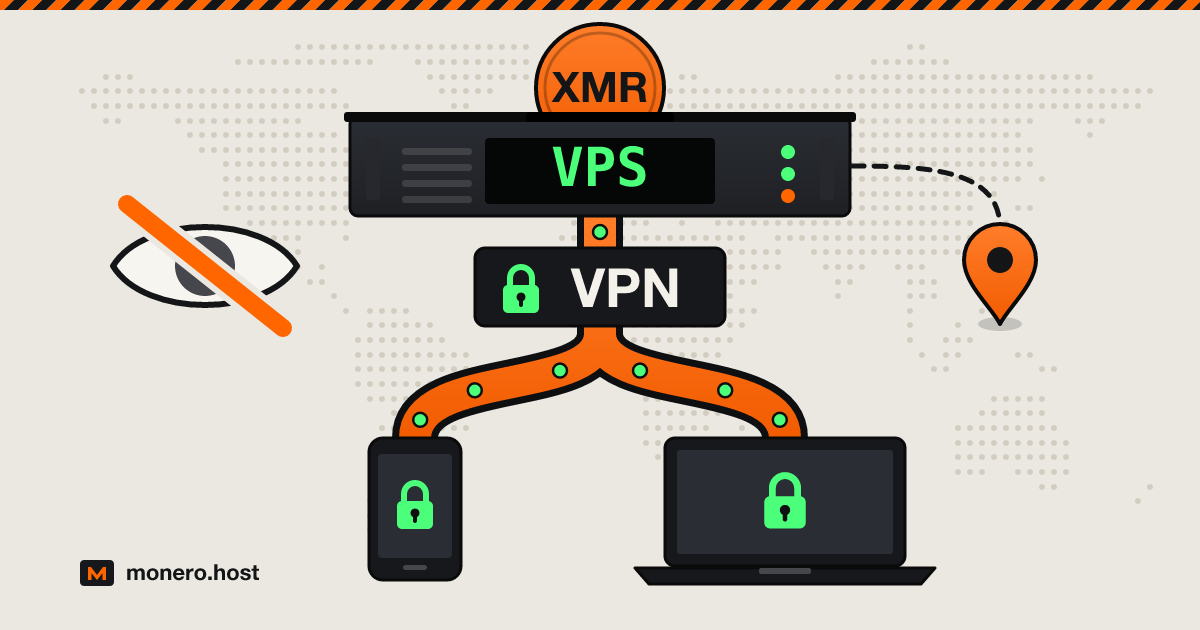
Uma VPN própria, ou auto-hospedada, é um servidor VPN WireGuard num pequeno VPS que você aluga: o celular e o notebook abrem um túnel até ele, e os sites que você visita veem o endereço do servidor em vez da sua conexão de casa. Criar uma VPN assim leva meia dúzia de comandos e algo entre € 3 e US$ 10 por mês e, se você pagar em Monero a um provedor que pede no máximo um e-mail, a fatura não traz nome nenhum. Ela não deixa você anônimo, e é por essa contrapartida que este guia começa.
Verificado em 1º de outubro de 2026.
VPS vs VPN: o que cada um esconde
Um VPS (servidor virtual privado, do inglês virtual private server) é uma máquina virtual alugada; sozinho, ele não esconde nada. Uma VPN (rede virtual privada, do inglês virtual private network) é um túnel criptografado do seu dispositivo até um servidor: a sua rede vê pacotes criptografados indo para um único endereço, e os sites veem o servidor em vez de você.
Instale um software de VPN num VPS e você tem a sua; assine a Mullvad ou a IVPN e você divide a delas. Quem vê o quê:
| Quem vê o quê | Sem VPN | Sua própria VPN num VPS | VPN comercial compartilhada |
|---|---|---|---|
| Seu provedor de internet ou o Wi-Fi da cafeteria | Todos os sites que você visita | UDP criptografado para um único servidor | Tráfego criptografado para o servidor da VPN |
| Os sites que você visita | O IP da sua casa | O IP do seu servidor, usado só por você | Um IP compartilhado por muitos clientes |
| Quem opera o servidor | Nenhum servidor envolvido | Seu provedor de hospedagem pode ver o volume e os IPs que se conectam | A empresa de VPN, conforme a política de logs dela |
Quando um servidor VPN próprio faz sentido, e quando uma VPN compartilhada é melhor
Antes de criar a sua própria VPN, decida de quem você está se escondendo. Uma VPN montada por você leva vantagem quando a ameaça é a rede em que você está conectado: o Wi-Fi do hotel, um provedor de internet que registra a sua navegação, o filtro do escritório. Ela também oferece um endereço de saída fixo e dispensa confiar numa empresa de VPN.
Ela perde quando a ameaça está na outra ponta. Um IP de saída que só você usa funciona como uma impressão digital: entre numa única conta registrada no seu nome e esse endereço passa a ficar ligado ao seu nome também. O seu provedor de hospedagem também sabe que há um único cliente por trás desse IP e, se guardar registros de fluxo, qual endereço se conecta a ele toda manhã: a sua casa.
Uma VPN compartilhada esconde você na multidão: cada endereço de saída aponta para a empresa de VPN, não para uma pessoa. Nossa baia de VPN e proxies lista as que aceitam Monero. Para ter anonimato diante dos próprios sites, nenhuma das duas substitui o Tor Browser.
O que você precisa: um VPS KVM, uma localização, um pagamento em Monero
KVM, não contêineres. Um VPS KVM tem o seu próprio kernel Linux, com o WireGuard já incluído; um VPS em contêiner (OpenVZ, LXC) compartilha o kernel do provedor e pode não deixar você carregá-lo.
Um plano pequeno basta. Um servidor VPN pessoal precisa de pouca CPU e pouca memória; o que importa é a franquia de tráfego. Um terabyte por mês dá cerca de 3 Mbit/s, 24 horas por dia.
Uma localização perto de você, porque a distância aumenta a latência. A jurisdição define quem pode pedir registros ao provedor; nosso guia sobre VPS offshore trata disso.
Um cadastro que não desfaça o pagamento. O Monero tira o seu nome da fatura, mas um número de telefone ou uma verificação de documento o coloca de volta. A rotina completa de pedido está no nosso passo a passo sem KYC.
Opções de VPS para WireGuard que aceitam Monero, em ordem alfabética, segundo as próprias páginas de cada provedor:
| Provedor | Menor plano | Tráfego | O cadastro pede | Observações |
|---|---|---|---|---|
| 1984 Hosting | € 8,72 / mês (1 CPU, 1 GB de RAM) | 1 TB | E-mail, telefone opcional | Islândia; imagem pronta com WireGuard |
| Cockbox | US$ 10 / mês (0,5 vCPU, 1 GB de RAM) | "Ilimitado" na Moldávia | E-mail (não verificado) e senha | Moldávia, Romênia; Bitcoin ou Monero |
| Kyun | Cerca de € 3,10 / mês (1 núcleo, 1 GiB, 10 GB, um IPv4) | Não publicado | Senha e um desafio de prova de trabalho | Só Monero; EUA, Países Baixos, Romênia |
| Servers Guru | € 4,99 / mês (1 vCPU, 2 GB de RAM) | 20 TB de saída, entrada não contabilizada | Países Baixos, Finlândia, Singapura, Canadá | |
| SporeStack | US$ 4 / mês (Slow Servers, 768 MiB, IPv4) | 0,375 TiB | Nada: você carrega saldo num token | Os Slow Servers ficam em Spokane (EUA) e levam até 48 horas; os servidores DigitalOcean e Vultr sobem em minutos, a partir de US$ 7,50 por 30 dias |
A Mynymbox (a partir de € 4 por mês, só e-mail) permite serviços de VPN na política de uso aceitável dela, mas todos os seus planos de VPS apareciam esgotados no dia da verificação. Mais opções na baia de VPS.
Configure o WireGuard no VPS
O WireGuard faz parte do kernel Linux desde a versão 5.6, lançada em março de 2020 (anúncio), então no Debian 12 ou 13 e no Ubuntu 24.04 ou posterior não há nada para compilar. Entre como root com a sua chave SSH e escolha um caminho.
Opção A: WireGuard puro com wg-quick
O servidor WireGuard completo, configurado à mão. Rode ip route show default e anote a palavra que vem depois de dev (muitas vezes eth0 ou ens3): use-a em todo lugar onde eth0 aparece abaixo.
apt update && apt install -y wireguard iptables qrencode
cd /etc/wireguard
umask 077
wg genkey | tee server.key | wg pubkey > server.pub
wg genkey | tee phone.key | wg pubkey > phone.pub
Crie /etc/wireguard/wg0.conf:
[Interface]
Address = 10.66.66.1/24
ListenPort = 51820
PrivateKey = <contents of server.key>
PostUp = iptables -A FORWARD -i wg0 -j ACCEPT; iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
PostDown = iptables -D FORWARD -i wg0 -j ACCEPT; iptables -t nat -D POSTROUTING -o eth0 -j MASQUERADE

[Peer]
PublicKey = <contents of phone.pub>
AllowedIPs = 10.66.66.2/32
E o arquivo do cliente, phone.conf:
[Interface]
PrivateKey = <contents of phone.key>
Address = 10.66.66.2/32
DNS = 9.9.9.9

[Peer]
PublicKey = <contents of server.pub>
Endpoint = <server IP>:51820
AllowedIPs = 0.0.0.0/0, ::/0
PersistentKeepalive = 25
AllowedIPs = 0.0.0.0/0, ::/0 manda tudo para dentro do túnel; como este servidor só encaminha IPv4, o IPv6 falha em vez de vazar por fora dele. Inicie o servidor e exiba a configuração do cliente como QR code para o app do WireGuard:
systemctl enable --now wg-quick@wg0
qrencode -t ansiutf8 < phone.conf
Cada dispositivo a mais é mais um par de chaves e mais um bloco [Peer] (10.66.66.3/32 e assim por diante), seguido de systemctl restart wg-quick@wg0. Assim que um dispositivo estiver com a sua configuração, apague do servidor os arquivos .key e .conf dele.
Opção B: wg-easy no Docker, com interface web
O wg-easy empacota o WireGuard num contêiner com uma interface web para adicionar clientes e exibir QR codes. A página dele no GitHub mostra a licença AGPL-3.0-only, a versão 15.4.0, de agosto de 2026, e commits do fim de setembro de 2026. Instale o Docker e baixe o arquivo compose:
curl -sSL https://get.docker.com | sh
mkdir -p /etc/docker/containers/wg-easy
cd /etc/docker/containers/wg-easy
curl -o docker-compose.yml https://raw.githubusercontent.com/wg-easy/wg-easy/master/docker-compose.yml
O arquivo roda ghcr.io/wg-easy/wg-easy:15, com o WireGuard na porta UDP 51820 e a interface web na TCP 51821, aberta para a internet. O projeto sugere um proxy reverso HTTPS para acessar a interface de fora; para uma pessoa só, é mais simples manter a interface privada. Troque a linha de porta dela por "127.0.0.1:51821:51821/tcp", depois descomente a linha environment: e a linha INSECURE logo abaixo, com o valor true. HTTP sem criptografia só é aceitável aqui porque nada de fora chega até ela, que é justamente a condição imposta pelo guia sem proxy reverso do projeto. Rode docker compose up -d, depois abra um túnel a partir do seu computador e acesse http://localhost:51821 no navegador:
ssh -L 51821:127.0.0.1:51821 root@<server IP>
Não conte com o ufw como alternativa para esconder a porta: a documentação do Docker avisa que as portas publicadas contornam as regras do ufw.
Encaminhamento de IP, firewall e DNS
A Opção A precisa do encaminhamento de pacotes (o arquivo compose do wg-easy já o ativa para o contêiner dele) e, depois, de um firewall que só deixe passar SSH e WireGuard. Troque o 22 se o seu SSH escuta em outra porta, e responda y quando o ufw enable avisar sobre o SSH:
echo "net.ipv4.ip_forward=1" > /etc/sysctl.d/99-wireguard.conf
sysctl --system
apt install -y ufw
ufw allow 22/tcp
ufw allow 51820/udp
ufw route allow in on wg0 out on eth0
ufw enable
A linha DNS = decide quem responde às suas consultas de DNS. Com 9.9.9.9 (Quad9), as consultas atravessam o túnel, então o seu provedor de internet deixa de vê-las, mas o Quad9 passa a vê-las. Para não envolver nenhum terceiro, rode um resolvedor como o Unbound no próprio servidor, escutando em 10.66.66.1, libere-o para o túnel com ufw allow in on wg0 to any port 53 e aponte o DNS = para lá.
Para testar, abra qualquer página do tipo "qual é o meu IP" com o túnel ligado: ela deve mostrar o endereço do servidor.
Em redes censuradas: AmneziaWG, Outline e VLESS
O WireGuard não se disfarça: a documentação dele deixa a ofuscação para uma camada acima, e ele não tem modo TCP (limitações conhecidas). Uma rede que inspeciona pacotes consegue identificá-lo e descartá-lo. Três projetos de código aberto foram feitos para esse cenário, todos no mesmo tipo de VPS:
- AmneziaWG, um fork do WireGuard-Go feito pelo projeto Amnezia, envia pacotes-lixo antes do handshake, troca os cabeçalhos fixos das mensagens do WireGuard por valores que você escolhe e acrescenta enchimento aos pacotes para que os tamanhos deixem de bater. Com essas opções desligadas, ele continua compatível com o WireGuard (documentação). O app AmneziaVPN o instala no seu servidor via SSH.
- Outline roda um servidor Shadowsocks gerenciado a partir de um app para desktop. Lançado em 2018 pela Jigsaw, uma incubadora dentro do Google, passou em 2026 para uma entidade independente, a Outline Foundation (FAQ).
- VLESS é o protocolo de transporte leve do projeto Xray (especificação), muitas vezes rodado na porta 443 sobre TLS ou sobre o REALITY do Xray, para que a conexão pareça HTTPS comum.
Essas ferramentas existem porque alguns Estados restringem VPNs. Em 1º de outubro de 2026, como resumo e não como aconselhamento jurídico:
- China: uma notificação de janeiro de 2017 do Ministério da Indústria e Tecnologia da Informação proíbe criar ou alugar canais de VPN para operações transfronteiriças sem autorização (texto oficial).
- Rússia: a Lei Federal nº 281-FZ, de 31 de julho de 2025, em vigor desde 1º de setembro de 2025, multa quem faz publicidade de ferramentas para acessar recursos bloqueados, como VPNs, e quem procura e abre deliberadamente conteúdo da lista oficial de materiais extremistas, com ou sem uma ferramenta dessas.
- Irã: em fevereiro de 2024, o Conselho Supremo do Ciberespaço anunciou uma resolução que proíbe VPNs sem autorização legal; o secretário do conselho disse depois que ela visava órgãos do Estado, e não o público, o que deixa o alcance pouco claro.
As regras e a forma de aplicá-las mudam. Confira a lei em vigor onde você está.
Não deixe o servidor vazar dados
SSH só com chave. Coloque
PasswordAuthentication noem/etc/ssh/sshd_config.d/10-keys.conf, rodesystemctl reload sshe confirme numa segunda janela que a sua chave ainda deixa você entrar. Use uma chave criada só para este servidor.Atualizações de segurança automáticas.
apt install -y unattended-upgrades, depoisdpkg-reconfigure -plow unattended-upgradespara ativá-las.Logs na memória. O
wg showmantém na RAM o último endereço de cada peer, e o SSH registra cada login com o IP de origem. Mantenha o journal do sistema na RAM também:mkdir -p /etc/systemd/journald.conf.d printf '[Journal]\nStorage=volatile\n' > /etc/systemd/journald.conf.d/volatile.conf systemctl restart systemd-journaldO journal passa então a ficar em
/run/log/journale some na reinicialização. Se orsyslogestiver instalado, ele grava os próprios arquivos em/var/log.SSH pelo túnel. Com a Opção A funcionando, rode
ufw allow in on wg0 to any port 22 proto tcpeufw delete allow 22/tcp, depois conecte-se a10.66.66.1. Se o túnel um dia cair, o console web ou serial do provedor, quando ele oferece um, é o seu caminho de volta.Uma identidade por servidor. Não reutilize o e-mail, a chave SSH ou o nome de usuário das suas outras contas.
Quanto custa em comparação com a Mullvad ou a IVPN
| Opção | Por mês | Dispositivos | Endereço de saída |
|---|---|---|---|
| Seu próprio VPS (tabela acima) | Cerca de € 3,10 a US$ 10 | Quantos você configurar | Só seu |
| Mullvad | € 5, fixo em qualquer período | 5 | Compartilhado |
| IVPN Standard | US$ 6 (US$ 2 por semana, US$ 60 por ano) | 5 | Compartilhado |
| cryptostorm | US$ 6 | 1 | Compartilhado |
Os três serviços aceitam Monero. Os servidores mais baratos saem por menos, mas você paga em configuração, atualizações e num endereço de saída que sempre aponta só para você. Também dá para usar os dois: o seu próprio servidor para o Wi-Fi do hotel, uma VPN compartilhada para tudo o que não pode ser rastreado até um único usuário.
Perguntas frequentes
É possível ter um servidor VPN próprio?
Sim. Qualquer VPS Linux com KVM e um endereço IPv4 público pode rodar o WireGuard, que faz parte do kernel desde o Linux 5.6. A Opção A acima é o método completo, e o wg-easy acrescenta uma interface web. Um Raspberry Pi em casa também funciona, mas aí o endereço de saída é o IP da sua casa.
VPS é mais seguro que VPN?
São coisas diferentes: um VPS é um servidor, uma VPN é um túnel. Ter a sua própria VPN num VPS significa não ter nenhuma empresa de VPN em quem confiar, mas você é o único usuário do seu endereço de saída e quem aplica as atualizações nele. Para se misturar à multidão, uma VPN compartilhada sem logs, paga em Monero, é a melhor ferramenta.
Posso usar meu VPS como VPN?
Na maioria das vezes, sim: um plano KVM com o encaminhamento de IP ativado basta, desde que as regras do provedor permitam. A política de uso aceitável da Mynymbox permite serviços de VPN, a página de VPS em Monero da Servers Guru cita VPNs entre os usos previstos, a Cockbox permite qualquer coisa legal na Romênia e a 1984 Hosting oferece uma imagem pronta com WireGuard. Os servidores da SporeStack também precisam seguir as regras da DigitalOcean ou da Vultr. Fique de olho na franquia de tráfego.
Quais são as desvantagens de usar uma VPN WireGuard?
O WireGuard não faz nenhuma tentativa de ofuscação e não tem modo TCP, então uma rede que o bloqueia ou que só permite TCP vai barrá-lo. O servidor guarda na memória o último endereço IP de cada peer. O protocolo não é pós-quântico por padrão, embora uma chave pré-compartilhada acrescente uma camada de proteção.
Usar VPN é ilegal nos EUA?
Nenhuma lei federal proíbe, e a Comissão Federal de Comércio (FTC) publica dicas para escolher um app de VPN (fevereiro de 2018). O que você faz pelo túnel está sujeito às mesmas leis que sem ele, e os termos de um site ainda podem proibir o acesso por VPN. Isto é um resumo, não aconselhamento jurídico.
A versão curta
Alugue um pequeno VPS KVM com Monero, instale o WireGuard com wg-quick ou wg-easy, feche tudo menos o SSH e a porta UDP 51820, e mantenha os logs na RAM e o SSH atrás do túnel. Isso garante privacidade em relação à rede em que você está. Privacidade na multidão é o que uma VPN compartilhada vende, e anonimato é papel do Tor.