Servidor de e-mail próprio num VPS: porta 25, PTR e DKIM
Publicado 12 Nov 2026
Servidor de e-mail próprio num VPS: quem libera a porta 25 e o PTR, como publicar SPF, DKIM e DMARC e quando é melhor alugar uma caixa de e-mail.
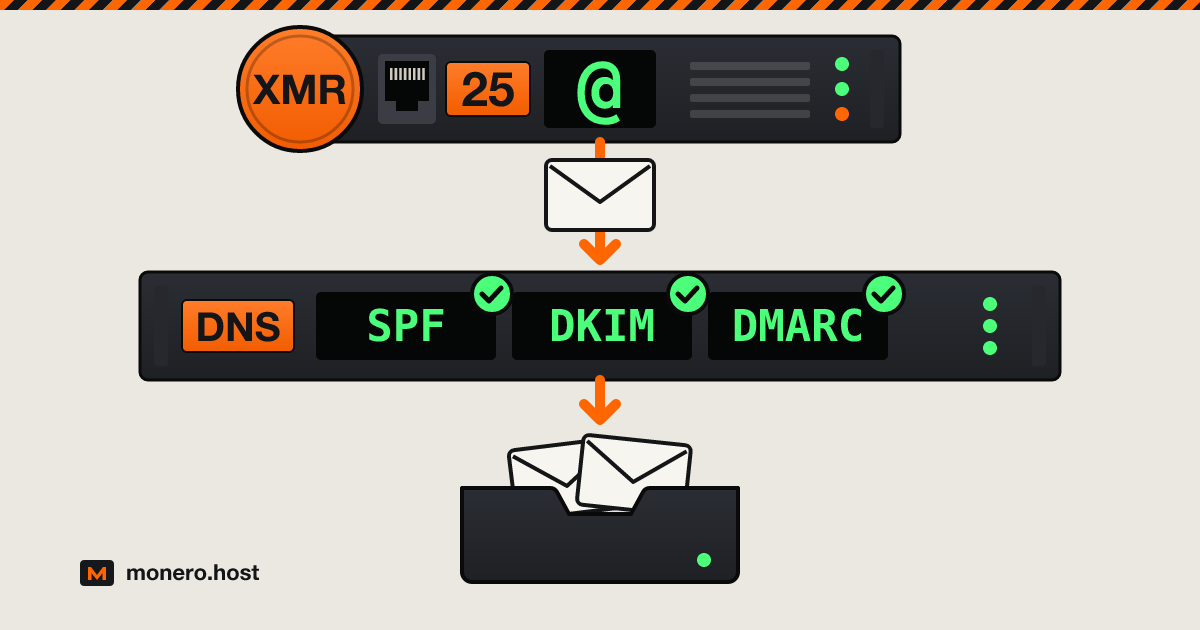
Um servidor de e-mail próprio ainda funciona em 2026: um VPS pequeno, um IP fixo limpo, meia dúzia de registros DNS e um provedor que deixe o e-mail sair pela porta 25. O que mudou foi a margem de erro. Gmail, Yahoo e Outlook mandam para o spam ou recusam mensagens de servidores sem DNS reverso e sem autenticação, e a maioria dos provedores de VPS bloqueia o SMTP de saída até você pedir. A seguir: quais provedores do nosso rack liberam a porta 25 e em que condições, que software instalar, os registros a publicar e quando alugar uma caixa de e-mail é a escolha mais sensata.
Verificado em 1º de outubro de 2026.
O que você ganha hospedando o próprio e-mail, e o que isso custa
O que você ganha:
- Seu e-mail num disco que você controla, sob um domínio que é seu. Trocar de provedor significa mudar um registro MX, não mudar de endereço.
- Nenhum provedor de e-mail no meio: nenhum número de telefone para entregar, e nenhum terceiro guardando as mensagens que você recebe.
- Quantos domínios, aliases e caixas de e-mail couberem no disco.
O que custa:
- Seu tempo. Algumas horas para configurar, depois atualizações e backups. Os remetentes tentam de novo durante dias quando o seu servidor está fora do ar, então uma queda curta não é problema. Um disco morto sem backup é.
- A entregabilidade fica por sua conta. Quando o Gmail joga seu e-mail no spam ou uma lista de bloqueio (blocklist) inclui o seu IP, não existe suporte a quem recorrer: você encontra a causa e corrige.
- A privacidade cobre só uma das pontas. Uma mensagem que você envia a um usuário do Gmail fica armazenada no Google como qualquer outra.
Do que um servidor de e-mail próprio precisa
- Um IP público fixo. As listas de bloqueio julgam o IP de onde o seu e-mail sai. Conexões residenciais raramente servem (veja as perguntas frequentes).
- Porta TCP 25 de saída. Seu cliente de e-mail usa a 587 ou a 465, mas a entrega de servidor para servidor acontece na 25 e em nenhuma outra.
- Um registro PTR que você possa configurar, apontando o IP de volta para o hostname do seu servidor de e-mail, que precisa resolver para o mesmo IP.
- Um IP limpo numa faixa limpa, assunto da próxima seção.
- Um domínio cujo DNS você controla.
- KVM e RAM suficiente. Os cinco projetos abaixo pedem desde cerca de 100 MB em repouso (Stalwart) até 6 GiB mais swap (mailcow), e o mailcow não roda em OpenVZ nem em LXC.
Antes de escolher o provedor: reputação de IP, Spamhaus e UCEPROTECT
A maioria dos servidores que recebem e-mail consulta o IP que está se conectando em listas de bloqueio baseadas em DNS antes de ler uma única palavra da mensagem. Três pesam mais na hora de escolher o provedor:
- Spamhaus PBL lista faixas de usuários finais que nunca deveriam entregar diretamente a outros servidores de e-mail, incluídas pelas próprias redes e pelo Spamhaus. É uma política, não uma acusação: um IP fixo com DNS direto e reverso correspondentes, que roda um servidor de e-mail de verdade, pode ser removido pelo verificador de reputação do Spamhaus.
- Spamhaus SBL lista fontes reais de spam e os serviços que as sustentam, hospedagem à prova de balas incluída. Só o provedor da rede pode pedir a remoção, e o Spamhaus nunca cobra por isso.
- O UCEPROTECT funciona em três níveis. O Nível 1 lista IPs individuais, sobretudo os que caíram nas armadilhas de spam do serviço, e um IP sem DNS reverso ou com DNS reverso genérico é o mais propenso a entrar na lista depois de um único incidente. O Nível 2 lista toda a alocação em volta deles quando se acumulam entradas de Nível 1 demais em sete dias. O Nível 3 lista todos os IPs de uma rede (ASN) cuja pontuação passa do limite, e a própria página de políticas do UCEPROTECT avisa que isso vai atingir usuários inocentes. As entradas de Nível 1 expiram depois de sete dias sem novo abuso.
Os Níveis 2 e 3 são o motivo pelo qual o provedor importa mais do que o preço: numa rede que tolera spammers, você herda a reputação deles. É aqui que a hospedagem offshore merece um segundo olhar, porque uma rede que ignora toda reclamação também pode ignorar denúncias de spam. Para e-mail, você quer um provedor que mantenha spammers fora da rede e diga isso por escrito. O rdp.monster escreve que coloca em blackhole qualquer IP listado pelo Spamhaus, a política de uso aceitável da Kyun proíbe qualquer coisa que faça um IP entrar na lista do Spamhaus, e a SuperBitHost repassa ao cliente uma taxa de remoção cobrada pelo upstream, hoje de € 99 por incidente.
Consulte o seu novo IP em check.spamhaus.org e no site do UCEPROTECT antes de configurar qualquer coisa, e pague só um mês até que as primeiras mensagens de teste cheguem.
Porta 25 e DNS reverso nos provedores de VPS do nosso rack
Liberada significa que o próprio texto do provedor diz que a porta 25 não é bloqueada ou que o SMTP é permitido. Sob solicitação significa um chamado ou uma opção paga, às vezes com condições. Nunca significa que o provedor diz não e não documenta nenhuma exceção. Só aparecem provedores que declaram a política no próprio site; os demais ficaram de fora para não termos de adivinhar. Nenhum publica um limite numérico de envio para VPS. Verificado em 1º de outubro de 2026, em ordem alfabética.
| Provedor | Porta 25 de saída | DNS reverso (PTR) | Condições | Onde está escrito |
|---|---|---|---|---|
| BTCVPS | Nunca | Não informado | Portas de e-mail bloqueadas, não podem ser liberadas em nenhum plano | FAQ da página inicial |
| Cloudzy | Sob solicitação | Não informado | 25, 465, 587 e 2525 bloqueadas por padrão; aprovação não garantida | Base de conhecimento (atualizada em 26/02/2026) |
| FlokiNET | Sob solicitação | Configurado pelo suporte no mesmo chamado | SPF, DKIM e DMARC antes; depósito de € 150 em pedidos com menos de seis meses, devolvido como crédito após seis meses | Base de conhecimento: política de PTR e de e-mail |
| IncogNET | Sob solicitação | Não informado | Caso a caso, taxa única de US$ 5 | Página de VPS KVM |
| Kyun | Liberada | Autoatendimento no painel | Nenhuma porta bloqueada | FAQ do Danbo |
| Mynymbox | Sob solicitação | Precisa estar configurado antes da solicitação | 25, 465 e 587; taxa de € 10 não reembolsável; SPF, DKIM e DMARC configurados; denúncias de abuso respondidas em até 24 horas | Documentação: política da porta 25 |
| Njalla | Nunca | Não informado | SMTP de saída bloqueado; sugere serviços de SMTP como alternativa | FAQ da página de servidores |
| rdp.monster | Sob solicitação | Autoatendimento na área do cliente | Opção paga escolhida no pedido, US$ 5 por mês | Página de VPS Linux |
| Servers Guru | Sob solicitação | Não informado | 25, 465 e 587; caso a caso | FAQ |
| SporeStack | Sob solicitação | Nome padrão hostedonsporestack.com; PTR personalizado não informado | 25 e 465 bloqueadas em servidores novos; liberadas em alguns casos | FAQ |
| SuperBitHost | Liberada | Não informado | Só nos IPs primário e secundário, bloqueada em IPs adicionais | Termos, seção 11 (03/08/2026) |
A Kyun é o único provedor aqui que deixa a porta 25 liberada e permite que você mesmo configure o PTR desde o primeiro dia. A FlokiNET documenta o caminho inteiro: publique SPF, DKIM e DMARC, abra um chamado com o IP do seu servidor no título, e a equipe remove o bloqueio e cria o PTR ao mesmo tempo. Onde a coluna PTR diz não informado, pergunte ao suporte antes de pagar: sem um PTR correspondente, você já falha na primeira regra que o Gmail impõe a todo remetente. Mais provedores, com os detalhes de Monero e KYC, estão na baia de VPS.
Escolha o software: Mail-in-a-Box, mailcow, docker-mailserver, Stalwart, Mox
Cinco projetos cobrem a maioria das instalações. Os números são os divulgados por cada projeto.
| Software | O que é | RAM | Licença |
|---|---|---|---|
| Mail-in-a-Box | Appliance tudo-em-um: Postfix, Dovecot, Roundcube, contatos e agenda do Nextcloud, servidor DNS próprio | Mínimo de 512 MB, 1 GB recomendado | CC0 |
| mailcow | Stack Docker: Postfix, Dovecot, Rspamd, ClamAV, webmail e groupware SOGo | Mínimo de 6 GiB mais 1 GiB de swap | GPL-3.0 |
| docker-mailserver | Um único contêiner controlado por arquivos de configuração e um script de setup, sem banco de dados SQL | Mínimo de 512 MB (ClamAV desligado), 2 GB recomendado | MIT |
| Stalwart | Um único binário em Rust: SMTP, IMAP, JMAP, POP3, CalDAV, CardDAV, WebDAV | Cerca de 100 MB em repouso, 1 GB para 5 a 10 usuários | AGPL-3.0 ou licença comercial |
| Mox | Um único binário em Go; o quickstart imprime os registros DNS e verifica listas de bloqueio | 512 MB para começar | MIT |
- Mail-in-a-Box só se instala num servidor Ubuntu 22.04 recém-criado, no qual você não mexe depois. A versão 77 saiu em 26 de setembro de 2026, mas a manutenção de segurança padrão do 22.04 termina em maio de 2027, então fique de olho na migração para uma versão mais nova.
- mailcow é o mais completo e o mais pesado.
- Stalwart e Mox são os mais leves. Para uma ou duas pessoas num VPS de 1 GB, qualquer um dos dois é o caminho mais curto até um servidor funcionando.
Os registros DNS: MX, SPF, DKIM, DMARC e PTR
Com mail.example.com em 203.0.113.25, a zona fica assim:
example.com.                   MX    10 mail.example.com.
mail.example.com.              A     203.0.113.25
example.com.                   TXT   "v=spf1 mx -all"
mail._domainkey.example.com.   TXT   "v=DKIM1; k=rsa; p=MIIBIjANBgkqh..."
_dmarc.example.com.            TXT   "v=DMARC1; p=none; rua=mailto:[email protected]"
- MX diz ao mundo qual servidor recebe o e-mail do domínio.
- SPF (RFC 7208) lista os servidores autorizados a enviar em nome dele.
mx -allsignifica: só os meus servidores MX, e e-mail vindo de qualquer outro lugar falha. - DKIM (RFC 6376) publica a chave pública com a qual o seu servidor assina. O seletor (
mailacima) e a chave vêm do seu software; cole-os exatamente como estão. - DMARC diz aos servidores destinatários o que fazer quando uma mensagem não passa nem no SPF nem no DKIM para o domínio da linha From, e para onde mandar os relatórios. A RFC 9989 substituiu a RFC 7489 como especificação dele em maio de 2026. Comece com
p=none, leia os relatórios por algumas semanas e então passe parap=quarantineoup=reject. - PTR nem fica na sua zona. Ele mora na zona reversa de quem é dono do IP, então você o configura no painel do provedor ou por chamado, nunca no seu registrador.
Confira os registros e depois confirme, a partir do próprio servidor, que a porta 25 está aberta:
dig +short MX example.com
dig +short TXT example.com
dig +short TXT mail._domainkey.example.com
dig +short TXT _dmarc.example.com
dig +short -x 203.0.113.25
nc -vz -w 5 gmail-smtp-in.l.google.com 25
A consulta reversa precisa devolver mail.example.com. e o nc precisa informar uma conexão bem-sucedida; um timeout em geral significa que a porta continua bloqueada.
Como chegar à caixa de entrada do Gmail e do Outlook
As regras são públicas e valem também para servidores pessoais:
- Gmail, para todo remetente desde fevereiro de 2024: SPF ou DKIM, um PTR cujo hostname resolva de volta para o IP de envio, TLS e uma taxa de spam abaixo de 0,3%. Acima de cerca de 5.000 mensagens por dia para endereços do Gmail, você também precisa de SPF, DKIM e DMARC alinhados com o domínio do From, além de cancelamento de inscrição com um clique nos e-mails de marketing. Desde novembro de 2025, o Gmail vem endurecendo a aplicação das regras com rejeições temporárias e permanentes.
- Yahoo pede a todo remetente o mesmo básico: SPF ou DKIM, DNS direto e reverso válidos, spam abaixo de 0,3%.
- Outlook.com exige SPF, DKIM e DMARC desde 5 de maio de 2025 dos domínios que enviam mais de 5.000 mensagens por dia; o que falha vai para o lixo eletrônico e pode ser rejeitado com
550 5.7.515. A política de postmaster dele acrescenta que conexões vindas de espaço de IP dinâmico podem ser recusadas e que todo servidor de e-mail precisa de DNS reverso válido.
Um servidor pessoal nunca vai chegar a 5.000 por dia, mas publique os três registros mesmo assim: eles não custam nada. Depois, faça o aquecimento. Um domínio novo e um IP novo não têm histórico, então comece com conversas de verdade, não com uma newsletter. Mande um teste para um endereço do Gmail e abra Mostrar original: SPF, DKIM e DMARC devem aparecer como PASS.
Notas de privacidade: logs, criptografia de disco, o registro do domínio
- Cabeçalhos. O IP do seu cliente de e-mail pode aparecer na primeira linha
Received:de tudo o que você envia. O Mail-in-a-Box reescreve essa linha e removeUser-Agent,X-MailereX-Originating-IPdos e-mails de saída. Num Postfix montado à mão, um serviço de cleanup dedicado nas portas de submissão faz o mesmo (ele precisa do pacotepostfix-pcree, em seguida, de umpostfix reload):
# /etc/postfix/master.cf: add this line under the submission (587)
# and submissions (465) services (older files name 465 smtps)
  -o cleanup_service_name=authclean

# then add a new service at the end of master.cf
authclean unix n - - - 0 cleanup
  -o header_checks=pcre:/etc/postfix/submission_header_checks
  -o nested_header_checks=

# /etc/postfix/submission_header_checks
/^\s*Received:[^\n]*(.*)/  REPLACE Received: from authenticated-user (mail.example.com [203.0.113.25])$1
/^\s*User-Agent:/          IGNORE
/^\s*X-Mailer:/            IGNORE
/^\s*X-Originating-IP:/    IGNORE
- Logs. O Postfix registra remetente, destinatário e IP de conexão de cada mensagem, e o Dovecot registra cada login com o IP do cliente. Defina você mesmo a retenção (logrotate para o
mail.log,MaxRetentionSec=nojournald.conf). - Criptografia de disco. A criptografia de disco completo protege snapshots e discos descartados, não uma VM em execução contra a empresa que a hospeda, já que a chave fica na memória. O Stalwart também pode criptografar cada mensagem recebida com a chave OpenPGP ou o certificado S/MIME do usuário antes de gravá-la no disco, de modo que só quem tem a chave privada consegue lê-la.
- O domínio. O seu endereço só é tão privado quanto o registro do domínio. Nosso guia de registro anônimo de domínio trata do WHOIS, e a baia de Domínios lista registradores que aceitam Monero.
- DNS. Com o servidor de nomes embutido do Mail-in-a-Box, um secundário em outro lugar mantém os seus registros respondendo quando a máquina está fora do ar. O DNS anycast gratuito da 1984 Hosting cuida do DNSSEC automaticamente e também pode atuar como secundário de um primário que você mantém; mais na baia de DNS.
- Pagamento. Pagar o provedor em Monero mantém o seu banco e o seu cartão fora dos registros de cobrança dele. O resto depende do que o formulário de cadastro pede.
Quando é melhor alugar uma caixa de e-mail
Hospedar o próprio e-mail é a ferramenta errada quando:
- Outras pessoas dependem dele e você não pode ficar de plantão.
- Você envia sobretudo em massa. Newsletters são trabalho para um serviço de envio, não para a reputação do seu servidor pessoal.
- Você quer privacidade, não controle. Uma caixa de e-mail criptografada, paga sem o seu nome, não precisa de manutenção. Veja e-mail sem número de telefone e a baia de E-mail.
- O seu provedor nunca libera a porta 25. Você ainda pode receber no seu próprio servidor e enviar por um relay autenticado na porta 587, que é o que a Njalla sugere.
Perguntas frequentes
Vale a pena hospedar o próprio servidor de e-mail?
Sim, se você quer o seu e-mail num servidor que você controla e topa dedicar uma hora por mês a atualizações, backups e checagem de listas de bloqueio. Não, se outras pessoas dependem dele e você não pode ficar de plantão, ou se você envia sobretudo em massa. A entregabilidade é administrável: Gmail e Outlook publicam as regras deles, e um IP limpo com PTR, SPF, DKIM e DMARC cobre a parte técnica delas.
É possível ter um servidor de e-mail próprio?
Sim. Os requisitos obrigatórios são um IP fixo, a porta 25 de saída, um registro PTR que você controla e um domínio cujo DNS você administra. A maioria dos provedores de VPS bloqueia a porta 25 no início, então confira a política do provedor antes de fazer o pedido: na tabela acima, Kyun e SuperBitHost a deixam liberada, enquanto FlokiNET e Mynymbox a liberam depois de uma solicitação feita conforme o procedimento documentado.
Qual é o melhor servidor de e-mail próprio para uso doméstico?
Coloque-o num VPS pequeno em vez da sua conexão de casa: IPs residenciais costumam ser dinâmicos, muitas vezes estão na PBL do Spamhaus, e o Outlook.com pode recusar conexões de faixas dinâmicas. Para uma ou duas pessoas, o Mox ou o Stalwart roda com menos de 1 GB de RAM. O Mail-in-a-Box é o que menos exige intervenção, e o mailcow serve para uma casa que quer o groupware SOGo e tem 6 GiB de RAM sobrando.
A versão curta
Um VPS KVM de um provedor que documenta a sua política para a porta 25, um PTR que você possa configurar, um IP limpo no Spamhaus e no UCEPROTECT, um dos cinco projetos maduros, os registros acima e algumas semanas de aquecimento. Pague em Monero, enxugue os cabeçalhos e os logs, mantenha um backup em outro lugar. Se isso soa mais como obrigação do que como projeto, alugue a caixa de e-mail.