Własny serwer pocztowy na VPS: port 25, PTR i DKIM
Opublikowano 12 Nov 2026
Własny serwer pocztowy na VPS: którzy dostawcy otwierają port 25 i dają ustawić PTR, jak opublikować SPF, DKIM i DMARC oraz kiedy lepiej wynająć skrzynkę.
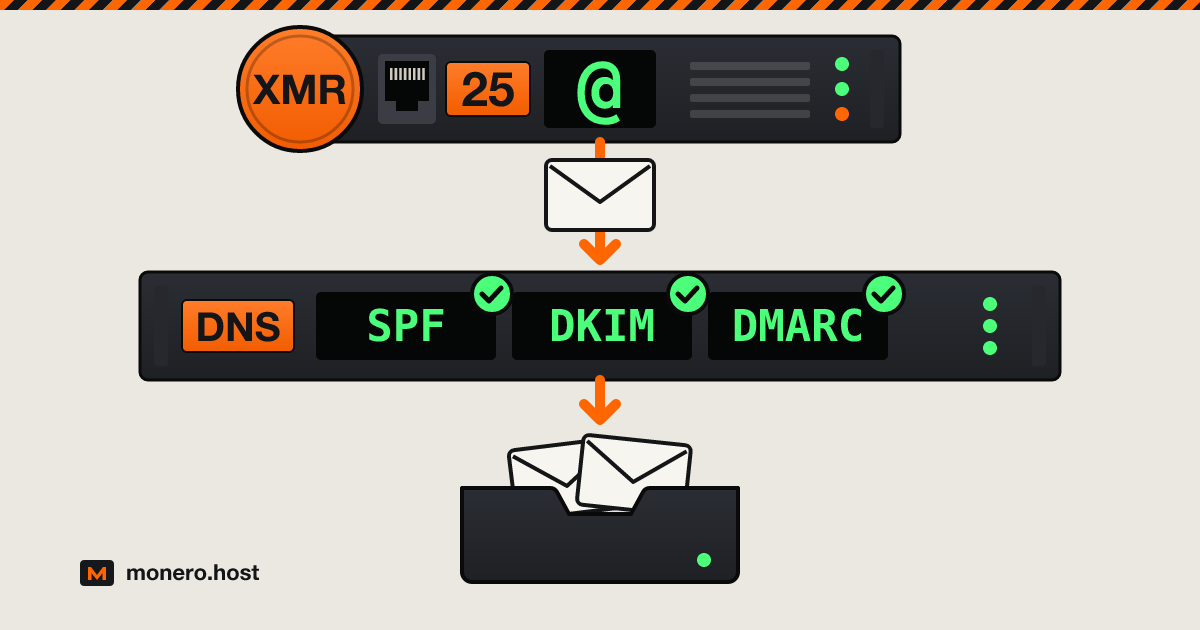
Własny serwer pocztowy nadal działa w 2026 roku: mały VPS, czysty statyczny adres IP, garść rekordów DNS i dostawca, który wypuszcza pocztę przez port 25. Zmienił się margines błędu. Gmail, Yahoo i Outlook wrzucają do spamu albo odrzucają pocztę z serwerów bez odwrotnego DNS i uwierzytelniania, a większość dostawców VPS blokuje wychodzący SMTP, dopóki nie poprosisz o odblokowanie. Poniżej: którzy dostawcy z naszej szafy otwierają port 25 i na jakich warunkach, jakie oprogramowanie zainstalować, jakie rekordy opublikować i kiedy rozsądniej jest wynająć skrzynkę.
Sprawdzono 1 października 2026 r.
Co daje samodzielny hosting poczty i ile to kosztuje
Co zyskujesz:
- Twoja poczta leży na dysku, który kontrolujesz, w domenie, która należy do ciebie. Zmiana dostawcy oznacza przestawienie rekordu MX, a nie zmianę adresu.
- Żadnego dostawcy skrzynki pośrodku: nie oddajesz numeru telefonu i nikt inny nie przechowuje poczty, którą odbierasz.
- Tyle domen, aliasów i skrzynek, ile zmieści dysk.
Ile cię to kosztuje:
- Twój czas. Kilka godzin na konfigurację, potem aktualizacje i kopie zapasowe. Gdy serwer nie działa, nadawcy ponawiają próby przez kilka dni, więc krótka awaria nie szkodzi. Martwy dysk bez kopii zapasowej już tak.
- Dostarczalność to twoja sprawa. Kiedy Gmail wrzuca twoją pocztę do spamu albo czarna lista dopisuje twój adres IP, nie ma działu wsparcia, któremu można przekazać sprawę: sam szukasz przyczyny i ją usuwasz.
- Prywatność dotyczy tylko jednej strony korespondencji. Wiadomość wysłana do użytkownika Gmaila jest przechowywana u Google jak każda inna.
Czego potrzebuje własny serwer pocztowy
- Statycznego publicznego adresu IP. Czarne listy oceniają adres IP, z którego wychodzi poczta. Domowe łącza rzadko się do tego nadają (zobacz FAQ).
- Wychodzącego portu TCP 25. Twój klient poczty używa portu 587 lub 465, ale dostarczanie między serwerami odbywa się na porcie 25 i żadnym innym.
- Rekordu PTR, który możesz ustawić, wskazującego z adresu IP z powrotem na nazwę twojego serwera pocztowego, która z kolei musi wskazywać na ten sam adres IP.
- Czystego adresu IP w czystej puli, o czym dalej.
- Domeny, której DNS kontrolujesz.
- KVM i wystarczającej ilości RAM-u. Pięć projektów opisanych niżej potrzebuje od około 100 MB w spoczynku (Stalwart) do 6 GiB plus swap (mailcow), a mailcow nie działa na OpenVZ ani LXC.
Zanim wybierzesz dostawcę: reputacja IP, Spamhaus i UCEPROTECT
Większość serwerów odbierających sprawdza adres IP łączącego się serwera na czarnych listach DNS, zanim przeczyta choć słowo wiadomości. Przy wyborze dostawcy najważniejsze są trzy:
- Spamhaus PBL obejmuje zakresy adresów użytkowników końcowych, które nigdy nie powinny dostarczać poczty bezpośrednio do innych serwerów pocztowych; wpisują je same sieci oraz Spamhaus. To kwestia zasad, a nie oskarżenie: statyczny adres IP ze zgodnym DNS w przód i wstecz, na którym działa prawdziwy serwer pocztowy, można z niej usunąć przez narzędzie Spamhaus do sprawdzania reputacji.
- Spamhaus SBL obejmuje rzeczywiste źródła spamu i usługi, które je wspierają, w tym hosting typu bulletproof. O usunięcie z listy może wystąpić tylko operator sieci, a Spamhaus nigdy nie pobiera za to opłat.
- UCEPROTECT działa na trzech poziomach. Poziom 1 obejmuje pojedyncze adresy IP, głównie te, które trafiły w jego pułapki na spam, a adres bez odwrotnego DNS albo z generycznym odwrotnym DNS najłatwiej trafia na listę już po jednym incydencie. Poziom 2 obejmuje całą otaczającą je alokację, gdy w ciągu siedmiu dni nazbiera się zbyt wiele wpisów z poziomu 1. Poziom 3 obejmuje każdy adres IP sieci (ASN), której wynik przekroczy próg, a strona z zasadami UCEPROTECT sama ostrzega, że uderzy to w niewinnych użytkowników. Wpisy z poziomu 1 wygasają po siedmiu dniach bez nowych nadużyć.
Poziomy 2 i 3 to powód, dla którego dostawca liczy się bardziej niż cena: w sieci, która toleruje spamerów, dziedziczysz ich reputację. Właśnie tu hosting offshore warto obejrzeć dokładniej, bo sieć, która każdą skargę zbywa wzruszeniem ramion, tak samo może zbywać zgłoszenia spamu. Do poczty potrzebujesz dostawcy, który nie wpuszcza spamerów do swojej sieci i deklaruje to na piśmie. rdp.monster pisze, że odcina od sieci (blackhole) każdy adres IP wpisany na listę Spamhaus, zasady dopuszczalnego użytkowania Kyun zakazują wszystkiego, przez co adres IP ląduje na liście Spamhaus, a SuperBitHost przerzuca na klienta opłatę za usunięcie z listy pobieraną przez operatora nadrzędnego, obecnie 99 € za incydent.
Zanim cokolwiek skonfigurujesz, sprawdź nowy adres IP na check.spamhaus.org i na stronie UCEPROTECT, a dopóki pierwsze testowe wiadomości nie dotrą do celu, płać tylko za jeden miesiąc.
Port 25 i odwrotny DNS u dostawców VPS z naszej szafy
Otwarty oznacza, że dostawca sam pisze, że port 25 nie jest blokowany albo że SMTP jest dozwolony. Na prośbę oznacza zgłoszenie albo płatną opcję, czasem z warunkami. Nigdy oznacza, że dostawca odmawia i nie opisuje żadnego wyjątku. Wymieniamy tylko dostawców, którzy podają swoje zasady na własnej stronie; pozostałych pominęliśmy, zamiast zgadywać. Żaden nie publikuje liczbowego limitu wysyłki dla VPS-a. Sprawdzono 1 października 2026 r., w kolejności alfabetycznej.
| Dostawca | Wychodzący port 25 | Odwrotny DNS (PTR) | Warunki | Gdzie to zapisano |
|---|---|---|---|---|
| BTCVPS | Nigdy | Nie podano | Porty pocztowe zablokowane, nie da się ich włączyć w żadnym planie | FAQ na stronie głównej |
| Cloudzy | Na prośbę | Nie podano | 25, 465, 587 i 2525 domyślnie zablokowane; zgoda nie jest gwarantowana | Baza wiedzy (aktualizacja z 26 lutego 2026) |
| FlokiNET | Na prośbę | Ustawia pomoc techniczna w tym samym zgłoszeniu | Najpierw SPF, DKIM i DMARC; kaucja 150 € przy zamówieniach młodszych niż sześć miesięcy, zwracana jako środki na koncie po sześciu miesiącach | Baza wiedzy: PTR i zasady dotyczące poczty |
| IncogNET | Na prośbę | Nie podano | Indywidualnie, jednorazowa opłata 5 $ | Strona KVM VPS |
| Kyun | Otwarty | Samodzielnie w panelu | Żadne porty nie są blokowane | FAQ Danbo |
| Mynymbox | Na prośbę | Musi być ustawiony przed prośbą | 25, 465 i 587; bezzwrotna opłata 10 €; ustawione SPF, DKIM i DMARC; odpowiedź na zgłoszenia nadużyć w ciągu 24 godzin | Dokumentacja: zasady dotyczące portu 25 |
| Njalla | Nigdy | Nie podano | Wychodzący SMTP zablokowany; zamiast tego polecają usługi SMTP | FAQ na stronie serwerów |
| rdp.monster | Na prośbę | Samodzielnie w panelu klienta | Płatna opcja wybierana przy zamówieniu, 5 $ miesięcznie | Strona Linux VPS |
| Servers Guru | Na prośbę | Nie podano | 25, 465 i 587; indywidualnie | FAQ |
| SporeStack | Na prośbę | Domyślna nazwa hostedonsporestack.com; o własnym PTR nic nie podano | 25 i 465 zablokowane na nowych serwerach; w niektórych przypadkach odblokowywane | FAQ |
| SuperBitHost | Otwarty | Nie podano | Tylko na podstawowym i drugim adresie IP, na dodatkowych adresach zablokowany | Regulamin, punkt 11 (3 sierpnia 2026) |
Kyun jako jedyny z tej listy zostawia port 25 otwarty i od pierwszego dnia pozwala samemu ustawić PTR. FlokiNET opisuje całą ścieżkę: publikujesz SPF, DKIM i DMARC, otwierasz zgłoszenie z adresem IP serwera w tytule, a obsługa zdejmuje blokadę i jednocześnie tworzy PTR. Tam, gdzie w kolumnie PTR widnieje nie podano, zapytaj pomoc techniczną, zanim zapłacisz: bez zgodnego PTR nie spełniasz pierwszej reguły, którą Gmail stawia każdemu nadawcy. Więcej dostawców, z informacjami o Monero i KYC, znajdziesz we wnęce VPS.
Wybierz oprogramowanie: Mail-in-a-Box, mailcow, docker-mailserver, Stalwart, Mox
Pięć projektów pokrywa większość zastosowań. Dane pochodzą od samych projektów.
| Oprogramowanie | Czym jest | RAM | Licencja |
|---|---|---|---|
| Mail-in-a-Box | Gotowy zestaw: Postfix, Dovecot, Roundcube, kontakty i kalendarz z Nextcloud, własny serwer DNS | Minimum 512 MB, zalecany 1 GB | CC0 |
| mailcow | Stos Dockera: Postfix, Dovecot, Rspamd, ClamAV, webmail i groupware SOGo | Minimum 6 GiB plus 1 GiB swapu | GPL-3.0 |
| docker-mailserver | Jeden kontener sterowany plikami konfiguracyjnymi i skryptem instalacyjnym, bez bazy SQL | Minimum 512 MB (bez ClamAV), zalecane 2 GB | MIT |
| Stalwart | Jeden plik binarny w Ruście: SMTP, IMAP, JMAP, POP3, CalDAV, CardDAV, WebDAV | Około 100 MB w spoczynku, 1 GB dla 5 do 10 użytkowników | AGPL-3.0 lub licencja komercyjna |
| Mox | Jeden plik binarny w Go; polecenie quickstart wypisuje rekordy DNS i sprawdza czarne listy | 512 MB na start | MIT |
- Mail-in-a-Box instaluje się wyłącznie na świeżym serwerze z Ubuntu 22.04, którego potem już nie ruszasz. Wersja 77 ukazała się 26 września 2026 r., ale standardowe wsparcie bezpieczeństwa dla 22.04 kończy się w maju 2027 r., więc wypatruj przejścia na nowsze wydanie.
- mailcow jest najbardziej kompletny i najbardziej zasobożerny.
- Stalwart i Mox są najlżejsze. Dla jednej lub dwóch osób na VPS-ie z 1 GB RAM-u każdy z nich to najkrótsza droga do działającego serwera.
Rekordy DNS: MX, SPF, DKIM, DMARC i PTR
Przy mail.example.com pod adresem 203.0.113.25 strefa wygląda tak:
example.com.                   MX    10 mail.example.com.
mail.example.com.              A     203.0.113.25
example.com.                   TXT   "v=spf1 mx -all"
mail._domainkey.example.com.   TXT   "v=DKIM1; k=rsa; p=MIIBIjANBgkqh..."
_dmarc.example.com.            TXT   "v=DMARC1; p=none; rua=mailto:[email protected]"
- MX mówi światu, który serwer odbiera pocztę dla domeny.
- SPF (RFC 7208) wymienia serwery uprawnione do wysyłania poczty w jej imieniu.
mx -alloznacza: tylko moje serwery z rekordu MX, a poczta z każdego innego miejsca nie przechodzi weryfikacji. - DKIM (RFC 6376) publikuje klucz publiczny, którym podpisuje twój serwer. Selektor (powyżej
mail) i klucz pochodzą z twojego oprogramowania; wklej je dokładnie. - DMARC mówi odbiorcom, co zrobić, gdy wiadomość nie przechodzi ani SPF, ani DKIM dla domeny z nagłówka From, i dokąd wysyłać raporty. Od maja 2026 r. jego specyfikacją jest RFC 9989, który zastąpił RFC 7489. Zacznij od
p=none, czytaj raporty przez kilka tygodni, a potem przejdź nap=quarantinelubp=reject. - PTR w ogóle nie należy do twojej strefy. Znajduje się w strefie odwrotnej tego, do kogo należy adres IP, więc ustawiasz go w panelu dostawcy albo przez zgłoszenie, nigdy u rejestratora domeny.
Sprawdź rekordy, a potem z samego serwera potwierdź, że port 25 jest otwarty:
dig +short MX example.com
dig +short TXT example.com
dig +short TXT mail._domainkey.example.com
dig +short TXT _dmarc.example.com
dig +short -x 203.0.113.25
nc -vz -w 5 gmail-smtp-in.l.google.com 25
Zapytanie odwrotne musi zwrócić mail.example.com., a nc musi zgłosić udane połączenie; przekroczenie limitu czasu zwykle oznacza, że port jest nadal zablokowany.
Jak trafić do skrzynki odbiorczej w Gmailu i Outlooku
Zasady są publiczne i dotyczą także prywatnych serwerów:
- Gmail od lutego 2024 r. wymaga od każdego nadawcy: SPF lub DKIM, rekordu PTR, którego nazwa wskazuje z powrotem na adres IP nadawcy, TLS i odsetka spamu poniżej 0,3%. Powyżej mniej więcej 5000 wiadomości dziennie na adresy Gmaila potrzebujesz też SPF, DKIM i DMARC zgodnych z domeną z nagłówka From oraz możliwości wypisania się jednym kliknięciem w poczcie marketingowej. Od listopada 2025 r. Gmail zaostrza egzekwowanie zasad, stosując tymczasowe i trwałe odrzucenia.
- Yahoo wymaga od każdego nadawcy tych samych podstaw: SPF lub DKIM, poprawnego DNS w przód i wstecz, odsetka spamu poniżej 0,3%.
- Outlook.com od 5 maja 2025 r. wymaga SPF, DKIM i DMARC od domen wysyłających ponad 5000 wiadomości dziennie; poczta, która nie przejdzie tych testów, trafia do folderu Wiadomości-śmieci i może zostać odrzucona z kodem
550 5.7.515. Jego zasady dla administratorów poczty dodają, że połączenia z dynamicznych pul adresów IP mogą być odrzucane, a każdy serwer pocztowy potrzebuje poprawnego odwrotnego DNS.
Prywatny serwer nigdy nie dojdzie do 5000 wiadomości dziennie, ale i tak opublikuj wszystkie trzy rekordy: nic nie kosztują. Potem rozgrzewaj serwer. Nowa domena i nowy adres IP nie mają historii, więc zacznij od prawdziwej korespondencji, a nie od newslettera. Wyślij test na adres w Gmailu i otwórz Pokaż oryginał: SPF, DKIM i DMARC powinny pokazywać PASS.
Prywatność: logi, szyfrowanie dysku, rejestracja domeny
- Nagłówki. Adres IP twojego klienta poczty może trafić do pierwszej linii
Received:w każdej wysłanej wiadomości. Mail-in-a-Box przepisuje tę linię i usuwa z poczty wychodzącejUser-Agent,X-MaileriX-Originating-IP. W Postfiksie konfigurowanym ręcznie to samo robi osobna usługa cleanup podpięta pod porty wysyłkowe (submission); wymaga pakietupostfix-pcre, a potem poleceniapostfix reload:
# /etc/postfix/master.cf: add this line under the submission (587)
# and submissions (465) services (older files name 465 smtps)
  -o cleanup_service_name=authclean

# then add a new service at the end of master.cf
authclean unix n - - - 0 cleanup
  -o header_checks=pcre:/etc/postfix/submission_header_checks
  -o nested_header_checks=

# /etc/postfix/submission_header_checks
/^\s*Received:[^\n]*(.*)/  REPLACE Received: from authenticated-user (mail.example.com [203.0.113.25])$1
/^\s*User-Agent:/          IGNORE
/^\s*X-Mailer:/            IGNORE
/^\s*X-Originating-IP:/    IGNORE
- Logi. Postfix zapisuje przy każdej wiadomości nadawcę, odbiorcę i adres IP łączącego się serwera, a Dovecot każde logowanie wraz z adresem IP klienta. Okres przechowywania ustal sam (logrotate dla
mail.log,MaxRetentionSec=wjournald.conf). - Szyfrowanie dysku. Szyfrowanie całego dysku chroni snapshoty i wycofane z użytku dyski, ale nie chroni działającej maszyny wirtualnej przed firmą, która ją hostuje, bo klucz jest wtedy w pamięci. Stalwart potrafi też zaszyfrować każdą przychodzącą wiadomość kluczem OpenPGP lub certyfikatem S/MIME użytkownika, zanim zapisze ją na dysku, więc odczytać ją może tylko posiadacz klucza prywatnego.
- Domena. Twój adres jest tylko na tyle prywatny, na ile prywatne są dane rejestracyjne domeny. Nasz poradnik o anonimowej rejestracji domeny omawia WHOIS, a wnęka Domeny zbiera rejestratorów przyjmujących Monero.
- DNS. Jeśli korzystasz z wbudowanego serwera nazw Mail-in-a-Box, zapasowy serwer DNS gdzie indziej sprawia, że twoje rekordy nadal odpowiadają, gdy maszyna nie działa. Darmowy DNS anycast od 1984 Hosting obsługuje DNSSEC automatycznie i może też działać jako serwer zapasowy (secondary) dla serwera głównego (master), który prowadzisz sam; więcej we wnęce DNS.
- Płatność. Płacąc dostawcy w Monero, trzymasz swój bank i kartę z dala od jego dokumentacji rozliczeniowej. O reszcie decyduje to, o co pyta formularz rejestracji.
Kiedy lepiej wynająć skrzynkę
Własny serwer to złe narzędzie, gdy:
- Polegają na nim inni, a ty nie możesz być stale pod telefonem.
- Wysyłasz głównie masowo. Newslettery wysyła się przez usługę do wysyłki masowej, a nie kosztem reputacji twojego prywatnego serwera.
- Chcesz prywatności, a nie kontroli. Szyfrowana skrzynka opłacona bez podawania nazwiska nie wymaga od ciebie żadnej administracji. Zobacz e-mail bez numeru telefonu i wnękę E-mail.
- Twój dostawca nigdy nie otwiera portu 25. Nadal możesz odbierać pocztę na własnym serwerze, a wysyłać przez uwierzytelniony serwer pośredniczący (relay SMTP) na porcie 587; właśnie to proponuje Njalla.
FAQ
Czy warto mieć własny serwer pocztowy?
Tak, jeśli chcesz trzymać pocztę na serwerze, który kontrolujesz, i poświęcisz godzinę miesięcznie na aktualizacje, kopie zapasowe i sprawdzanie czarnych list. Nie, jeśli polegają na nim inni, a ty nie możesz być stale pod telefonem, albo jeśli wysyłasz głównie masowo. Z dostarczalnością da się sobie poradzić: Gmail i Outlook publikują swoje zasady, a czysty adres IP z PTR, SPF, DKIM i DMARC spełnia ich techniczną część.
Czy da się samemu hostować serwer pocztowy?
Tak. Twarde wymagania to statyczny adres IP, wychodzący port 25, rekord PTR pod twoją kontrolą i domena, której DNS zarządzasz. Większość dostawców VPS na początku blokuje port 25, więc przed zamówieniem sprawdź zasady dostawcy: w tabeli wyżej Kyun i SuperBitHost zostawiają go otwarty, a FlokiNET i Mynymbox otwierają go po opisanej w dokumentacji procedurze zgłoszenia.
Jaki własny serwer pocztowy najlepiej sprawdzi się w domu?
Postaw go na małym VPS-ie, a nie na domowym łączu: domowe adresy IP są zwykle dynamiczne, często figurują na liście PBL Spamhausa, a Outlook.com może odrzucać połączenia z dynamicznych pul. Dla jednej lub dwóch osób Mox albo Stalwart działa na mniej niż 1 GB RAM-u. Mail-in-a-Box wymaga najmniej uwagi, a mailcow pasuje do domu, w którym ktoś chce groupware SOGo i ma w zapasie 6 GiB RAM-u.
W skrócie
VPS z KVM od dostawcy, który opisuje swoje zasady dotyczące portu 25, rekord PTR do samodzielnego ustawienia, adres IP nieobecny na listach Spamhaus i UCEPROTECT, jeden z pięciu dojrzałych projektów, powyższe rekordy i kilka tygodni rozgrzewania. Zapłać w Monero, oczyść nagłówki i ogranicz logi, trzymaj kopię zapasową gdzie indziej. Jeśli brzmi to bardziej jak przykry obowiązek niż ciekawy projekt, wynajmij skrzynkę.