Server di posta self-hosted su VPS: porta 25, PTR e DKIM
Pubblicato 12 Nov 2026
Server di posta su VPS: quali provider aprono la porta 25 e fanno impostare il PTR, come pubblicare SPF, DKIM e DMARC e quando noleggiare una casella.
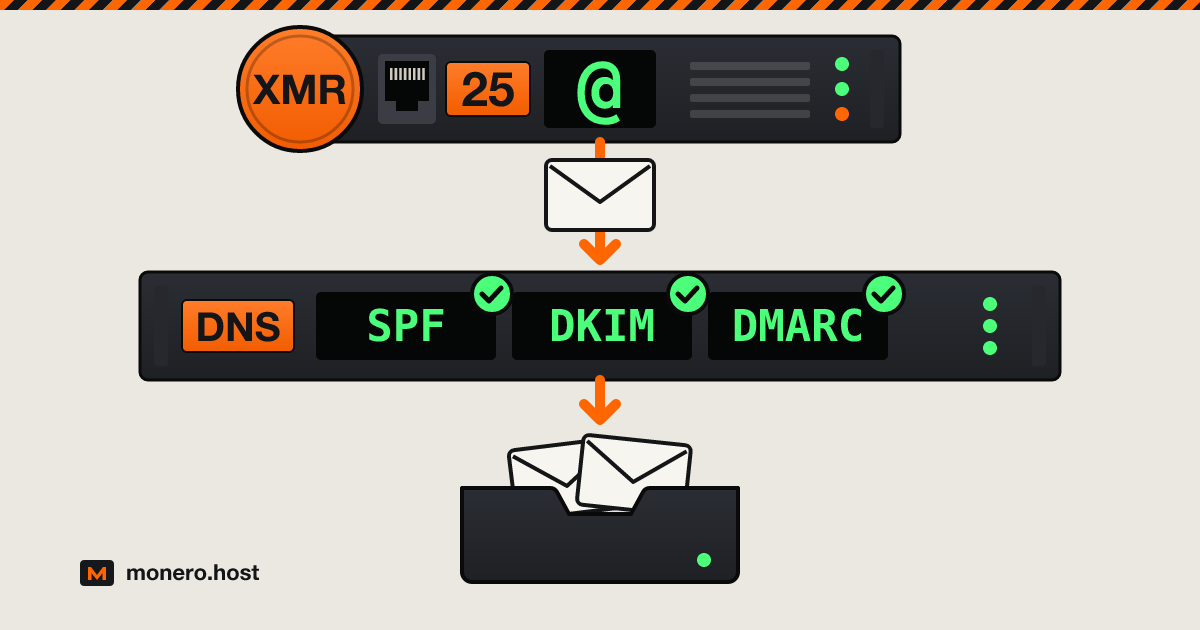
Un server di posta self-hosted funziona ancora nel 2026: un piccolo VPS, un IP statico pulito, una manciata di record DNS e un provider che lasci uscire la posta sulla porta 25. Quello che è cambiato è il margine di errore. Gmail, Yahoo e Outlook mandano nello spam o rifiutano la posta dei server senza DNS inverso e senza autenticazione, e la maggior parte dei provider di VPS blocca l'SMTP in uscita finché non chiedi di sbloccarlo. Qui sotto: quali provider del nostro rack aprono la porta 25 e a quali condizioni, quale software installare, i record da pubblicare e quando noleggiare una casella è la scelta migliore.
Verificato il 1° ottobre 2026.
Cosa ottieni gestendo la tua posta, e cosa ti costa
Cosa ottieni:
- La tua posta su un disco che controlli tu, sotto un dominio di tua proprietà. Cambiare provider significa spostare un record MX, non cambiare indirizzo.
- Nessun provider di posta in mezzo: nessun numero di telefono da fornire e nessun altro che conservi la posta che ricevi.
- Tutti i domini, gli alias e le caselle che il disco riesce a contenere.
Cosa ti costa:
- Il tuo tempo. Qualche ora per la configurazione, poi aggiornamenti e backup. Quando il tuo server è fermo i mittenti ritentano per giorni, quindi un breve disservizio non è un problema. Un disco morto senza backup sì.
- Far arrivare la posta è affar tuo. Quando Gmail manda la tua posta nello spam o una blocklist aggiunge il tuo IP, non c'è un supporto a cui girare il problema: trovi la causa e la risolvi tu.
- La privacy copre un solo lato. Un messaggio che invii a un utente Gmail viene conservato da Google come qualsiasi altro.
Cosa serve a un server di posta self-hosted
- Un IP pubblico statico. Le blocklist giudicano l'IP da cui parte la tua posta. Le connessioni domestiche raramente vanno bene (vedi le domande frequenti).
- La porta TCP 25 in uscita. Il tuo client di posta usa la 587 o la 465, ma la consegna da server a server avviene sulla 25 e su nessun'altra.
- Un record PTR che puoi impostare, che riconduce l'IP all'hostname del tuo server di posta, il quale a sua volta deve risolversi nello stesso IP.
- Un IP pulito in un range pulito, di cui parliamo subito dopo.
- Un dominio di cui controlli il DNS.
- KVM e RAM sufficiente. I cinque progetti presentati più avanti richiedono da circa 100 MB a riposo (Stalwart) a 6 GiB più swap (mailcow), e mailcow non funziona su OpenVZ o LXC.
Prima di scegliere un provider: reputazione dell'IP, Spamhaus e UCEPROTECT
La maggior parte dei server riceventi controlla l'IP che si connette nelle blocklist DNS prima ancora di leggere una parola del messaggio. Quando scegli un provider, tre contano più delle altre:
- Spamhaus PBL elenca i range di utenti finali che non dovrebbero mai consegnare posta direttamente ad altri server; a inserirli sono le reti stesse e Spamhaus. È una questione di policy, non un'accusa: un IP statico con DNS diretto e inverso coerenti, su cui gira un vero server di posta, può essere rimosso tramite lo strumento di verifica della reputazione di Spamhaus.
- Spamhaus SBL elenca le fonti di spam vere e proprie e i servizi che le sostengono, compreso l'hosting bulletproof. Solo il gestore della rete può chiedere la rimozione, e Spamhaus non la fa mai pagare.
- UCEPROTECT funziona su tre livelli. Il livello 1 elenca singoli IP, soprattutto quelli finiti nelle sue spam trap, e un IP con DNS inverso assente o generico è quello che più facilmente viene inserito dopo un solo incidente. Il livello 2 elenca l'intera allocazione che li circonda quando nell'arco di sette giorni si accumulano troppe voci di livello 1. Il livello 3 elenca ogni IP di una rete (ASN) il cui punteggio supera la soglia, e la pagina in cui UCEPROTECT descrive le proprie regole avverte che così verranno colpiti utenti innocenti. Le voci di livello 1 scadono dopo sette giorni senza nuovi abusi.
I livelli 2 e 3 sono il motivo per cui il provider conta più del prezzo: su una rete che tollera gli spammer, ne erediti la reputazione. È qui che l'hosting offshore va valutato con più attenzione, perché una rete che ignora ogni reclamo può ignorare anche le segnalazioni di spam. Per la posta ti serve un provider che tenga gli spammer fuori dalla propria rete e lo metta per iscritto. rdp.monster scrive che manda in blackhole qualsiasi IP elencato da Spamhaus, la politica di utilizzo accettabile di Kyun vieta qualsiasi attività che faccia finire un IP nelle liste di Spamhaus, e SuperBitHost gira al cliente la tariffa di delisting chiesta dal suo fornitore a monte, attualmente 99 euro per incidente.
Controlla il tuo nuovo IP su check.spamhaus.org e sul sito di UCEPROTECT prima di configurare qualsiasi cosa, e non pagare più di un mese finché le prime mail di prova non arrivano a destinazione.
Porta 25 e DNS inverso presso i provider di VPS del nostro rack
Aperta significa che il provider stesso scrive che la porta 25 non è bloccata o che l'SMTP è consentito. Su richiesta significa tramite ticket o con un'opzione a pagamento, a volte con delle condizioni. Mai significa che il provider dice di no e non documenta alcuna eccezione. Sono elencati solo i provider che dichiarano le proprie regole sul proprio sito; gli altri li abbiamo lasciati fuori invece di tirare a indovinare. Nessuno pubblica un limite di invio in cifre per i VPS. Verificato il 1° ottobre 2026, in ordine alfabetico.
| Provider | Porta 25 in uscita | DNS inverso (PTR) | Condizioni | Dove è scritto |
|---|---|---|---|---|
| BTCVPS | Mai | Non indicato | Porte di posta bloccate, non attivabili su nessun piano | FAQ della home page |
| Cloudzy | Su richiesta | Non indicato | 25, 465, 587 e 2525 bloccate di default; approvazione non garantita | Knowledge base (aggiornata il 26 feb 2026) |
| FlokiNET | Su richiesta | Impostato dal supporto nello stesso ticket | Prima SPF, DKIM e DMARC; deposito di 150 euro sugli ordini con meno di sei mesi di anzianità, restituito come credito dopo sei mesi | Knowledge base: PTR e policy sulle e-mail |
| IncogNET | Su richiesta | Non indicato | Caso per caso, costo una tantum di 5 dollari | Pagina dei VPS KVM |
| Kyun | Aperta | In autonomia dalla dashboard | Nessuna porta bloccata | FAQ di Danbo |
| Mynymbox | Su richiesta | Deve essere già impostato prima della richiesta | 25, 465 e 587; costo di 10 euro non rimborsabile; SPF, DKIM e DMARC configurati; risposta alle segnalazioni di abuso entro 24 ore | Documentazione: policy sulla porta 25 |
| Njalla | Mai | Non indicato | SMTP in uscita bloccato; consigliano di usare invece servizi SMTP | FAQ della pagina dei server |
| rdp.monster | Su richiesta | In autonomia dall'area clienti | Opzione a pagamento scelta in fase d'ordine, 5 dollari al mese | Pagina dei VPS Linux |
| Servers Guru | Su richiesta | Non indicato | 25, 465 e 587; caso per caso | FAQ |
| SporeStack | Su richiesta | Nome predefinito hostedonsporestack.com; PTR personalizzato non indicato | 25 e 465 bloccate sui nuovi server; sbloccate in alcuni casi | FAQ |
| SuperBitHost | Aperta | Non indicato | Solo IP primario e secondario, bloccata sugli IP aggiuntivi | Termini, sezione 11 (3 ago 2026) |
Kyun è l'unico provider della lista che lascia aperta la porta 25 e ti permette di impostare il PTR da solo fin dal primo giorno. FlokiNET documenta l'intero percorso: pubblichi SPF, DKIM e DMARC, apri un ticket con l'IP del tuo server nel titolo, e lo staff rimuove il blocco e crea il PTR contemporaneamente. Dove la colonna del PTR dice non indicato, chiedi al supporto prima di pagare: senza un PTR coerente non superi la prima regola che Gmail impone a tutti i mittenti. Altri provider, con i loro dettagli su Monero e KYC, sono nel vano VPS.
Scegli il software: Mail-in-a-Box, mailcow, docker-mailserver, Stalwart, Mox
Cinque progetti coprono la maggior parte delle configurazioni. I numeri sono quelli dichiarati da ciascun progetto.
| Software | Cos'è | RAM | Licenza |
|---|---|---|---|
| Mail-in-a-Box | Appliance: Postfix, Dovecot, Roundcube, contatti e calendario di Nextcloud, server DNS proprio | 512 MB minimo, 1 GB consigliato | CC0 |
| mailcow | Stack Docker: Postfix, Dovecot, Rspamd, ClamAV, webmail e groupware SOGo | Minimo 6 GiB più 1 GiB di swap | GPL-3.0 |
| docker-mailserver | Un solo container gestito da file di configurazione e da uno script di setup, nessun database SQL | 512 MB minimo (ClamAV disattivato), 2 GB consigliati | MIT |
| Stalwart | Un unico binario Rust: SMTP, IMAP, JMAP, POP3, CalDAV, CardDAV, WebDAV | Circa 100 MB a riposo, 1 GB per gestire da 5 a 10 utenti | AGPL-3.0 o licenza commerciale |
| Mox | Un unico binario Go; il comando quickstart stampa i record DNS e controlla le blocklist | 512 MB per iniziare | MIT |
- Mail-in-a-Box si installa solo su un server Ubuntu 22.04 appena creato, che poi non va più toccato. La versione 77 è uscita il 26 settembre 2026, ma la manutenzione di sicurezza standard della 22.04 termina a maggio 2027, quindi tieni d'occhio il passaggio a una versione più recente.
- mailcow è il più completo e il più esigente in fatto di risorse.
- Stalwart e Mox sono i più leggeri. Per una o due persone su un VPS da 1 GB, entrambi sono la strada più breve per avere un server funzionante.
I record DNS: MX, SPF, DKIM, DMARC e PTR
Con mail.example.com su 203.0.113.25, la zona si presenta così:
example.com.                   MX    10 mail.example.com.
mail.example.com.              A     203.0.113.25
example.com.                   TXT   "v=spf1 mx -all"
mail._domainkey.example.com.   TXT   "v=DKIM1; k=rsa; p=MIIBIjANBgkqh..."
_dmarc.example.com.            TXT   "v=DMARC1; p=none; rua=mailto:[email protected]"
- MX indica al mondo quale server riceve la posta per il dominio.
- SPF (RFC 7208) elenca i server autorizzati a inviare per conto del dominio.
mx -allsignifica: solo i miei server MX, e la posta che arriva da qualsiasi altra parte non supera il controllo. - DKIM (RFC 6376) pubblica la chiave pubblica con cui il tuo server firma i messaggi. Il selettore (
mailqui sopra) e la chiave li fornisce il tuo software; incollali esattamente come sono. - DMARC dice ai server riceventi cosa fare quando un messaggio non supera né SPF né DKIM per il dominio indicato nella riga From, e dove inviare i report. Nel maggio 2026 l'RFC 9989 ha sostituito l'RFC 7489 come specifica di riferimento. Parti con
p=none, leggi i report per qualche settimana, poi passa ap=quarantineop=reject. - PTR non sta affatto nella tua zona. Si trova nella zona inversa di chi possiede l'IP, quindi lo imposti nel pannello del provider o tramite un ticket, mai presso il tuo registrar.
Controlla i record, poi verifica dal server stesso che la porta 25 sia aperta:
dig +short MX example.com
dig +short TXT example.com
dig +short TXT mail._domainkey.example.com
dig +short TXT _dmarc.example.com
dig +short -x 203.0.113.25
nc -vz -w 5 gmail-smtp-in.l.google.com 25
La ricerca inversa deve restituire mail.example.com. e nc deve segnalare una connessione riuscita; un timeout di solito significa che la porta è ancora bloccata.
Finire nella posta in arrivo di Gmail e Outlook
Le regole sono pubbliche, e valgono anche per i server personali:
- Gmail, per tutti i mittenti da febbraio 2024: SPF o DKIM, un PTR il cui hostname risolva di nuovo all'IP di invio, TLS e un tasso di spam inferiore allo 0,3%. Oltre i 5.000 messaggi circa al giorno verso indirizzi Gmail servono anche SPF, DKIM e DMARC allineati con il dominio del From, più la disiscrizione con un clic sulla posta di marketing. Da novembre 2025 Gmail sta applicando le regole con più rigore, con rifiuti temporanei e permanenti.
- Yahoo chiede a tutti i mittenti le stesse basi: SPF o DKIM, DNS diretto e inverso validi, spam sotto lo 0,3%.
- Outlook.com richiede dal 5 maggio 2025 SPF, DKIM e DMARC ai domini che inviano più di 5.000 messaggi al giorno; i messaggi che non li superano finiscono nella posta indesiderata e possono essere rifiutati con
550 5.7.515. Le sue regole per i postmaster aggiunge che le connessioni da spazi di indirizzi IP dinamici possono essere rifiutate e che ogni server di posta deve avere un DNS inverso valido.
Un server personale non arriverà mai a 5.000 messaggi al giorno, ma pubblica comunque tutti e tre i record: non costano nulla. Poi riscalda dominio e IP un po' alla volta. Un dominio nuovo e un IP nuovo non hanno uno storico, quindi comincia con conversazioni vere, non con una newsletter. Invia una prova a un indirizzo Gmail e apri Mostra originale: SPF, DKIM e DMARC devono risultare tutti PASS.
Note sulla privacy: log, cifratura del disco, registrazione del dominio
- Intestazioni. L'IP del tuo client di posta può finire nella prima riga
Received:di tutto quello che invii. Mail-in-a-Box riscrive quella riga e rimuoveUser-Agent,X-MailereX-Originating-IPdalla posta in uscita. Su un Postfix configurato a mano, un servizio di cleanup dedicato sulle porte di submission fa lo stesso (serve il pacchettopostfix-pcre, poipostfix reload):
# /etc/postfix/master.cf: add this line under the submission (587)
# and submissions (465) services (older files name 465 smtps)
  -o cleanup_service_name=authclean

# then add a new service at the end of master.cf
authclean unix n - - - 0 cleanup
  -o header_checks=pcre:/etc/postfix/submission_header_checks
  -o nested_header_checks=

# /etc/postfix/submission_header_checks
/^\s*Received:[^\n]*(.*)/  REPLACE Received: from authenticated-user (mail.example.com [203.0.113.25])$1
/^\s*User-Agent:/          IGNORE
/^\s*X-Mailer:/            IGNORE
/^\s*X-Originating-IP:/    IGNORE
- Log. Postfix registra mittente, destinatario e IP che si connette per ogni messaggio, e Dovecot registra ogni accesso con l'IP del client. La durata di conservazione la scegli tu (logrotate per
mail.log,MaxRetentionSec=injournald.conf). - Cifratura del disco. La cifratura dell'intero disco protegge gli snapshot e i dischi dismessi, ma con la VM accesa non ti protegge dal provider che la ospita, perché la chiave si trova in memoria. Stalwart può anche cifrare ogni messaggio in arrivo con la chiave OpenPGP o il certificato S/MIME dell'utente prima di scriverlo su disco, così solo chi possiede la chiave privata può leggerlo.
- Il dominio. Il tuo indirizzo non è più privato del record di registrazione del suo dominio. La nostra guida alla registrazione anonima di domini parla del WHOIS, e il vano Domini elenca i registrar che accettano Monero.
- DNS. Se usi il nameserver integrato di Mail-in-a-Box, un DNS secondario ospitato altrove continua a rispondere per i tuoi record quando il server è fermo. Il DNS anycast gratuito di 1984 Hosting gestisce DNSSEC in automatico e può anche fare da secondario per un master gestito da te; altre opzioni nel vano DNS.
- Pagamento. Pagare il provider in Monero tiene la tua banca e la tua carta fuori dai suoi registri di fatturazione. Il resto dipende da cosa chiede il modulo di registrazione.
Quando conviene noleggiare una casella
Il self-hosting è lo strumento sbagliato quando:
- Altre persone ne dipendono e tu non puoi essere reperibile.
- Invii soprattutto in massa. Le newsletter vanno su un servizio di invio dedicato, non sulla reputazione del tuo server personale.
- Vuoi privacy, non controllo. Una casella cifrata pagata senza il tuo nome non richiede manutenzione. Leggi la guida all'email senza numero di telefono e guarda il vano Email.
- Il tuo provider non apre mai la porta 25. Puoi comunque ricevere sul tuo server e inviare tramite un relay autenticato sulla porta 587, che è proprio quello che suggerisce Njalla.
Domande frequenti
Vale la pena gestire un proprio server di posta?
Sì, se vuoi la tua posta su un server che controlli tu e sei disposto a dedicare un'ora al mese ad aggiornamenti, backup e controlli delle blocklist. No, se altre persone ne dipendono e non puoi essere reperibile, o se invii soprattutto in massa. Far arrivare la posta a destinazione è gestibile: Gmail e Outlook pubblicano le loro regole, e un IP pulito con PTR, SPF, DKIM e DMARC ne copre la parte tecnica.
È possibile creare un server di posta self-hosted?
Sì. I requisiti irrinunciabili sono un IP statico, la porta 25 in uscita, un record PTR che controlli tu e un dominio di cui gestisci il DNS. La maggior parte dei provider di VPS all'inizio blocca la porta 25, quindi controlla le regole del provider prima di ordinare: nella tabella qui sopra, Kyun e SuperBitHost la lasciano aperta, mentre FlokiNET e Mynymbox la aprono dopo una richiesta documentata.
Qual è il miglior server di posta self-hosted per uso domestico?
Mettilo su un piccolo VPS anziché sulla tua linea di casa: gli IP domestici di solito sono dinamici, spesso compaiono nella PBL di Spamhaus, e Outlook.com può rifiutare le connessioni dai range dinamici. Per una o due persone, Mox o Stalwart girano con meno di 1 GB di RAM. Mail-in-a-Box è quello che richiede meno interventi, e mailcow fa al caso di una famiglia che vuole il groupware SOGo e ha 6 GiB di RAM a disposizione.
In breve
Un VPS KVM presso un provider che mette per iscritto le sue regole sulla porta 25, un PTR che puoi impostare, un IP assente dalle liste di Spamhaus e UCEPROTECT, uno dei cinque progetti collaudati, i record visti sopra e qualche settimana di riscaldamento. Paga in Monero, sfoltisci intestazioni e log, tieni un backup altrove. Se tutto questo ti sembra una seccatura più che un progetto, noleggia la casella.