Créer un VPN : serveur WireGuard sur un VPS payé en Monero
Publié 15 Oct 2026
Créer un VPN avec un serveur WireGuard sur un VPS bon marché payé en Monero : installation pas à pas, coût réel et ce qu'un VPN personnel ne cache pas.
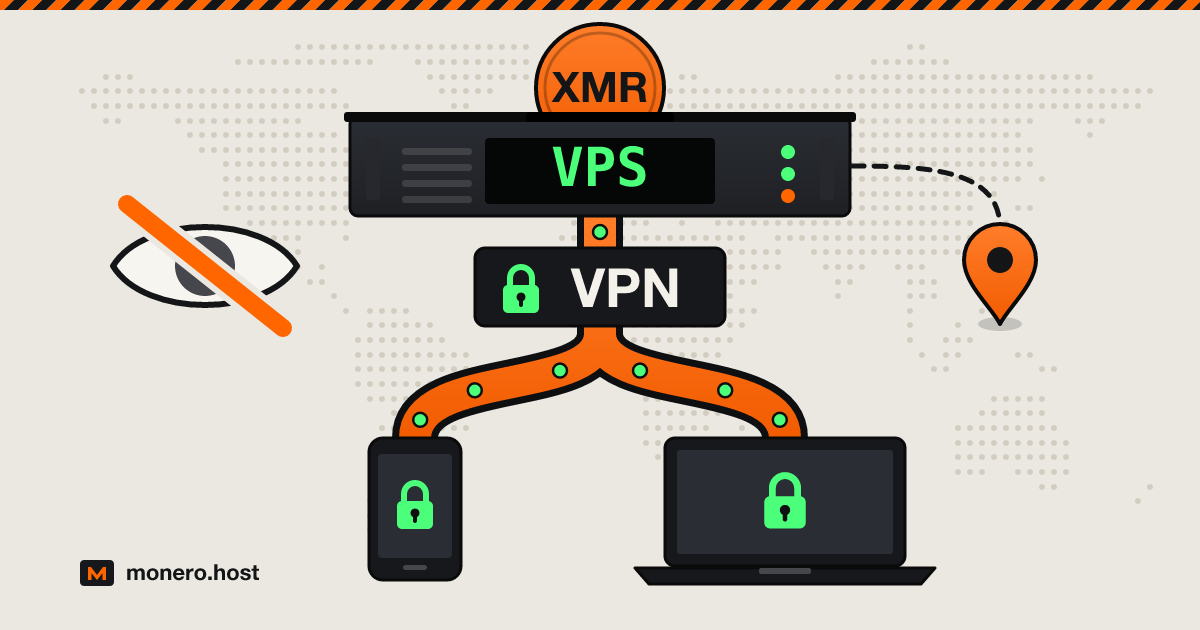
Un VPN auto-hébergé, c'est un serveur WireGuard installé sur un petit VPS que vous louez : votre téléphone et votre ordinateur portable s'y connectent par un tunnel, et les sites que vous visitez voient l'adresse du serveur au lieu de celle de votre connexion à la maison. Créer un VPN personnel ne demande qu'une poignée de commandes et environ 3 € à 10 $ par mois, et si vous payez en Monero un hébergeur qui exige tout au plus une adresse e-mail, la facture ne porte aucun nom. Cela ne vous rend pas anonyme, et c'est de ce compromis que part ce guide.
Vérifié le 1er octobre 2026.
VPS ou VPN : ce que chacun cache
Un VPS (serveur privé virtuel) est une machine virtuelle louée ; à lui seul, il ne cache rien. Un VPN (réseau privé virtuel) est un tunnel chiffré entre votre appareil et un serveur : votre réseau voit des paquets chiffrés vers une seule adresse, et les sites voient le serveur à votre place.
Installez un logiciel VPN sur un VPS et vous avez le vôtre ; abonnez-vous à Mullvad ou à IVPN et vous partagez le leur. Qui voit quoi :
| Qui voit quoi | Sans VPN | Votre propre VPN sur un VPS | VPN commercial partagé |
|---|---|---|---|
| Votre FAI ou le Wi-Fi du café | Chaque site que vous visitez | De l'UDP chiffré vers un seul serveur | Du trafic chiffré vers le serveur du VPN |
| Les sites que vous visitez | Votre IP domestique | L'IP de votre serveur, utilisée par vous seul | Une IP partagée par de nombreux clients |
| Celui qui gère le serveur | Aucun serveur en jeu | Votre hébergeur peut voir le volume et les IP qui se connectent | La société de VPN, selon sa politique de journalisation |
Quand un VPN auto-hébergé a du sens, et quand un VPN partagé vaut mieux
Avant de créer votre propre VPN, décidez de qui vous vous cachez. Un VPN fait maison l'emporte quand la menace vient du réseau sur lequel vous vous trouvez : le Wi-Fi d'un hôtel, un FAI qui enregistre votre navigation, un filtre au bureau. Il vous donne aussi une adresse de sortie fixe, sans société de VPN à qui faire confiance.
Il est perdant quand la menace se trouve à l'autre bout. Une IP de sortie que vous êtes seul à utiliser fonctionne comme une empreinte : connectez-vous à un seul compte qui porte votre nom, et l'adresse le porte aussi. Votre hébergeur sait en outre qu'un seul client se trouve derrière cette IP et, s'il conserve des enregistrements de flux, quelle adresse s'y connecte chaque matin : celle de votre domicile.
Un VPN partagé vous noie dans la foule : chaque adresse de sortie renvoie à la société de VPN, pas à une personne. Notre baie VPN & proxys liste ceux qui acceptent Monero. Pour l'anonymat vis-à-vis des sites eux-mêmes, aucun des deux ne remplace Tor Browser.
Ce qu'il vous faut : un VPS KVM, un emplacement, un paiement en Monero
KVM, pas de conteneurs. Un VPS KVM a son propre noyau Linux, qui intègre déjà WireGuard ; un VPS en conteneur (OpenVZ, LXC) partage le noyau de l'hébergeur et ne vous laissera pas forcément charger WireGuard.
Un petit VPS suffit. Un serveur VPN personnel demande peu de CPU ou de mémoire ; regardez plutôt le volume de trafic inclus. Un téraoctet par mois, c'est environ 3 Mbit/s, 24 heures sur 24.
Un emplacement proche de vous, car la distance ajoute de la latence. La juridiction détermine qui peut réclamer des données à l'hébergeur ; notre guide sur le VPS offshore traite cette question.
Une inscription qui ne trahit pas le paiement. Monero garde votre nom hors de la facture, mais un numéro de téléphone ou une vérification d'identité l'y remet. La marche à suivre complète pour commander se trouve dans notre guide sans KYC.
Des VPS pour WireGuard payables en Monero, par ordre alphabétique, d'après les pages de chaque hébergeur :
| Hébergeur | Plus petite offre | Trafic | L'inscription demande | Remarques |
|---|---|---|---|---|
| 1984 Hosting | 8,72 € / mois (1 CPU, 1 Go de RAM) | 1 To | E-mail, téléphone facultatif | Islande ; image WireGuard prête à l'emploi |
| Cockbox | 10 $ / mois (0,5 vCPU, 1 Go de RAM) | « Illimité » en Moldavie | E-mail (non vérifié) et mot de passe | Moldavie, Roumanie ; Bitcoin ou Monero |
| Kyun | Environ 3,10 € / mois (1 cœur, 1 Gio, 10 Go, une IPv4) | Non publié | Mot de passe et un défi de preuve de travail | Monero uniquement ; États-Unis, Pays-Bas, Roumanie |
| Servers Guru | 4,99 € / mois (1 vCPU, 2 Go de RAM) | 20 To en sortie, entrant non décompté | Pays-Bas, Finlande, Singapour, Canada | |
| SporeStack | 4 $ / mois (Slow Servers, 768 Mio, IPv4) | 0,375 Tio | Rien : vous créditez un jeton | Les Slow Servers sont à Spokane (États-Unis) et mettent jusqu'à 48 heures à être livrés ; les serveurs DigitalOcean et Vultr démarrent en quelques minutes, à partir de 7,50 $ pour 30 jours |
Mynymbox (à partir de 4 € par mois, e-mail uniquement) autorise les services VPN dans sa politique d'utilisation acceptable, mais toutes ses offres VPS apparaissaient en rupture de stock le jour de notre vérification. D'autres offres dans la baie VPS.
Installer un serveur WireGuard sur le VPS
WireGuard fait partie du noyau Linux depuis la version 5.6, publiée en mars 2020 (annonce) : sur Debian 12 ou 13, ou sur Ubuntu 24.04 et versions suivantes, il n'y a donc rien à compiler. Connectez-vous en root avec votre clé SSH et choisissez une méthode.
Option A : WireGuard seul avec wg-quick
Le serveur WireGuard complet, configuré à la main. Lancez ip route show default et notez le mot qui suit dev (souvent eth0 ou ens3) : utilisez-le partout où eth0 apparaît ci-dessous.
apt update && apt install -y wireguard iptables qrencode
cd /etc/wireguard
umask 077
wg genkey | tee server.key | wg pubkey > server.pub
wg genkey | tee phone.key | wg pubkey > phone.pub
Créez /etc/wireguard/wg0.conf :
[Interface]
Address = 10.66.66.1/24
ListenPort = 51820
PrivateKey = <contents of server.key>
PostUp = iptables -A FORWARD -i wg0 -j ACCEPT; iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
PostDown = iptables -D FORWARD -i wg0 -j ACCEPT; iptables -t nat -D POSTROUTING -o eth0 -j MASQUERADE

[Peer]
PublicKey = <contents of phone.pub>
AllowedIPs = 10.66.66.2/32
Puis le fichier client, phone.conf :
[Interface]
PrivateKey = <contents of phone.key>
Address = 10.66.66.2/32
DNS = 9.9.9.9

[Peer]
PublicKey = <contents of server.pub>
Endpoint = <server IP>:51820
AllowedIPs = 0.0.0.0/0, ::/0
PersistentKeepalive = 25
AllowedIPs = 0.0.0.0/0, ::/0 envoie tout dans le tunnel ; comme ce serveur ne relaie que l'IPv4, l'IPv6 échoue au lieu de fuir en contournant le tunnel. Démarrez le serveur et affichez la configuration du client sous forme de QR code pour l'application WireGuard :
systemctl enable --now wg-quick@wg0
qrencode -t ansiutf8 < phone.conf
Chaque appareil supplémentaire demande une autre paire de clés et un autre bloc [Peer] (10.66.66.3/32, et ainsi de suite), puis systemctl restart wg-quick@wg0. Dès qu'un appareil a reçu sa configuration, supprimez ses fichiers .key et .conf du serveur.
Option B : wg-easy dans Docker, avec une interface web
wg-easy encapsule WireGuard dans un conteneur doté d'une interface web pour ajouter des clients et afficher les QR codes. Sa page GitHub indique la licence AGPL-3.0-only, la version 15.4.0 d'août 2026 et des commits fin septembre 2026. Installez Docker et récupérez le fichier compose :
curl -sSL https://get.docker.com | sh
mkdir -p /etc/docker/containers/wg-easy
cd /etc/docker/containers/wg-easy
curl -o docker-compose.yml https://raw.githubusercontent.com/wg-easy/wg-easy/master/docker-compose.yml
Ce fichier lance ghcr.io/wg-easy/wg-easy:15, avec WireGuard sur UDP 51820 et l'interface web sur TCP 51821, ouverte sur Internet. Le projet conseille un reverse proxy HTTPS pour accéder à l'interface depuis l'extérieur ; pour une seule personne, le plus simple est de garder l'interface privée. Remplacez la ligne de port de l'interface par "127.0.0.1:51821:51821/tcp", puis décommentez la ligne environment: et, juste en dessous, la ligne INSECURE, réglée sur true. Le HTTP en clair n'est acceptable ici que parce que rien ne peut l'atteindre depuis l'extérieur, et c'est justement la condition posée par le guide sans reverse proxy du projet. Lancez docker compose up -d, puis ouvrez un tunnel depuis votre ordinateur et allez sur http://localhost:51821 :
ssh -L 51821:127.0.0.1:51821 root@<server IP>
Ne comptez pas sur ufw pour masquer le port à la place : la documentation de Docker prévient que les ports publiés contournent les règles d'ufw.
Transfert IP, pare-feu et DNS
L'option A a besoin du transfert de paquets (le fichier compose de wg-easy l'active pour son conteneur), puis d'un pare-feu qui n'autorise que SSH et WireGuard. Remplacez 22 si votre SSH écoute sur un autre port, et répondez y quand ufw enable vous avertit au sujet de SSH :
echo "net.ipv4.ip_forward=1" > /etc/sysctl.d/99-wireguard.conf
sysctl --system
apt install -y ufw
ufw allow 22/tcp
ufw allow 51820/udp
ufw route allow in on wg0 out on eth0
ufw enable
La ligne DNS = détermine qui répond à vos requêtes DNS. Avec 9.9.9.9 (Quad9), les requêtes passent par le tunnel : votre FAI ne les voit plus, mais Quad9 les voit. Pour n'impliquer aucun tiers, faites tourner sur le serveur un résolveur comme Unbound, à l'écoute sur 10.66.66.1, ouvrez-le au tunnel avec ufw allow in on wg0 to any port 53, et faites pointer DNS = vers cette adresse.
Pour tester, ouvrez n'importe quelle page du type « quelle est mon IP » avec le tunnel activé : elle doit afficher l'adresse du serveur.
Sur les réseaux censurés : AmneziaWG, Outline et VLESS
WireGuard ne se déguise pas : sa documentation laisse l'obfuscation à une couche supérieure, et il n'a pas de mode TCP (limitations connues). Un réseau qui inspecte les paquets peut le repérer et le bloquer. Trois projets open source visent ce cas, tous sur le même type de VPS :
- AmneziaWG, un fork de WireGuard-Go développé par le projet Amnezia, envoie des paquets parasites avant la poignée de main, remplace les en-têtes fixes des messages WireGuard par des valeurs de votre choix et ajoute du bourrage aux paquets pour que leurs tailles ne correspondent plus à celles de WireGuard. Avec ces options désactivées, il reste compatible avec WireGuard (documentation). L'application AmneziaVPN l'installe sur votre serveur via SSH.
- Outline fait tourner un serveur Shadowsocks géré depuis une application de bureau. Lancé en 2018 par Jigsaw, un incubateur au sein de Google, il est passé en 2026 à l'Outline Foundation, une fondation indépendante (FAQ).
- VLESS est le protocole de transport léger du projet Xray (spécification), souvent déployé sur le port 443 par-dessus TLS ou REALITY (propre à Xray) pour que la connexion ressemble à du HTTPS ordinaire.
Ces outils existent parce que certains États restreignent les VPN. Au 1er octobre 2026, en résumé et sans valeur de conseil juridique :
- Chine : une circulaire de janvier 2017 du ministère de l'Industrie et des Technologies de l'information interdit de mettre en place ou de louer des canaux VPN pour des activités transfrontalières sans autorisation (texte officiel).
- Russie : la loi fédérale n° 281-FZ du 31 juillet 2025, en vigueur depuis le 1er septembre 2025, punit d'une amende quiconque fait la publicité d'outils permettant d'accéder à des ressources bloquées, comme les VPN, et quiconque recherche et consulte sciemment des contenus inscrits sur la liste officielle des contenus extrémistes, avec ou sans un tel outil.
- Iran : en février 2024, le Conseil suprême du cyberespace a annoncé une résolution interdisant les VPN sans autorisation légale ; son secrétaire a ensuite déclaré qu'elle visait les organismes publics plutôt que le grand public, ce qui laisse sa portée floue.
Les règles et leur application évoluent. Vérifiez la loi en vigueur là où vous vous trouvez.
Empêcher le serveur de fuiter
SSH par clé uniquement. Mettez
PasswordAuthentication nodans/etc/ssh/sshd_config.d/10-keys.conf, lancezsystemctl reload ssh, et vérifiez dans une seconde fenêtre que votre clé vous permet toujours de vous connecter. Utilisez une clé créée pour ce seul serveur.Des mises à jour de sécurité automatiques.
apt install -y unattended-upgrades, puisdpkg-reconfigure -plow unattended-upgradespour les activer.Des journaux en mémoire.
wg showgarde en RAM la dernière adresse de chaque pair, et SSH journalise chaque connexion avec son IP source. Gardez aussi le journal système en RAM :mkdir -p /etc/systemd/journald.conf.d printf '[Journal]\nStorage=volatile\n' > /etc/systemd/journald.conf.d/volatile.conf systemctl restart systemd-journaldLe journal se trouve alors sous
/run/log/journalet disparaît au redémarrage. Sirsyslogest installé, il écrit ses propres fichiers dans/var/log.SSH à travers le tunnel. Une fois l'option A en place et fonctionnelle, lancez
ufw allow in on wg0 to any port 22 proto tcpetufw delete allow 22/tcp, puis connectez-vous à10.66.66.1. Si le tunnel tombe un jour, la console web ou série de l'hébergeur, s'il en propose une, vous permet de reprendre la main.Une identité par serveur. Ne réutilisez ni l'e-mail, ni la clé SSH, ni le nom d'utilisateur de vos autres comptes.
Ce que ça coûte face à Mullvad ou IVPN
| Option | Par mois | Appareils | Adresse de sortie |
|---|---|---|---|
| Votre propre VPS (tableau ci-dessus) | Environ 3,10 € à 10 $ | Autant que vous en configurez | À vous seul |
| Mullvad | 5 €, quelle que soit la durée | 5 | Partagée |
| IVPN Standard | 6 $ (2 $ la semaine, 60 $ par an) | 5 | Partagée |
| cryptostorm | 6 $ | 1 | Partagée |
Les trois services acceptent Monero. Les serveurs les plus abordables coûtent moins qu'eux, mais vous payez autrement : l'installation, les mises à jour et une adresse de sortie qui ne renvoie jamais qu'à vous. Vous pouvez aussi combiner les deux : votre propre serveur pour le Wi-Fi de l'hôtel, un VPN partagé pour tout ce qui ne doit pas remonter jusqu'à un seul utilisateur.
FAQ
Peut-on auto-héberger un VPN ?
Oui. N'importe quel VPS Linux en KVM doté d'une adresse IPv4 publique peut faire tourner WireGuard, intégré au noyau depuis Linux 5.6. L'option A ci-dessus constitue toute la méthode, et wg-easy y ajoute une interface web. Un Raspberry Pi à la maison fonctionne aussi, mais l'adresse de sortie est alors votre IP domestique.
Un VPS est-il plus sûr qu'un VPN ?
Ce sont deux choses différentes : un VPS est un serveur, un VPN est un tunnel. Votre propre VPN sur un VPS vous évite de faire confiance à une société de VPN, mais vous êtes le seul utilisateur de votre adresse de sortie et c'est à vous d'appliquer les correctifs. Pour vous fondre dans la masse, un VPN partagé sans logs payé en Monero est le meilleur outil.
Puis-je utiliser mon VPS comme VPN ?
En général, oui : une offre KVM avec le transfert IP activé suffit, tant que le règlement de l'hébergeur l'autorise. La politique d'utilisation acceptable de Mynymbox autorise les services VPN, la page VPS Monero de Servers Guru cite les VPN parmi les usages prévus, Cockbox autorise tout ce qui est légal en Roumanie, et 1984 Hosting propose une image WireGuard prête à l'emploi. Les serveurs SporeStack doivent en plus respecter les règles de DigitalOcean ou de Vultr. Surveillez le volume de trafic inclus.
Quels sont les inconvénients d'un VPN WireGuard ?
Il ne tente aucune obfuscation et n'a pas de mode TCP : un réseau qui le bloque ou n'autorise que le TCP l'arrêtera. Le serveur garde en mémoire la dernière adresse IP de chaque pair. Le protocole n'offre pas de sécurité post-quantique par défaut, même si une clé pré-partagée ajoute une couche de protection.
Utiliser un VPN est-il illégal aux États-Unis ?
Aucune loi fédérale ne l'interdit, et la Federal Trade Commission publie des conseils pour choisir une application VPN (février 2018). Ce que vous faites à travers le tunnel relève des mêmes lois que sans lui, et les conditions d'utilisation d'un site peuvent tout de même interdire l'accès par VPN. Ceci est un résumé, pas un conseil juridique.
En bref
Louez un petit VPS KVM en Monero, installez WireGuard avec wg-quick ou wg-easy, fermez tout sauf SSH et UDP 51820, gardez les journaux en RAM et SSH derrière le tunnel. Vous y gagnez de la confidentialité face au réseau sur lequel vous êtes connecté. La confidentialité au milieu de la foule, c'est ce que vend un VPN partagé, et l'anonymat, c'est le rôle de Tor.