Servidor de correo propio en un VPS: puerto 25, PTR y DKIM
Publicado 12 Nov 2026
Servidor de correo propio en un VPS: qué proveedores abren el puerto 25 y dejan fijar el PTR, cómo publicar SPF, DKIM y DMARC, y cuándo alquilar un buzón.
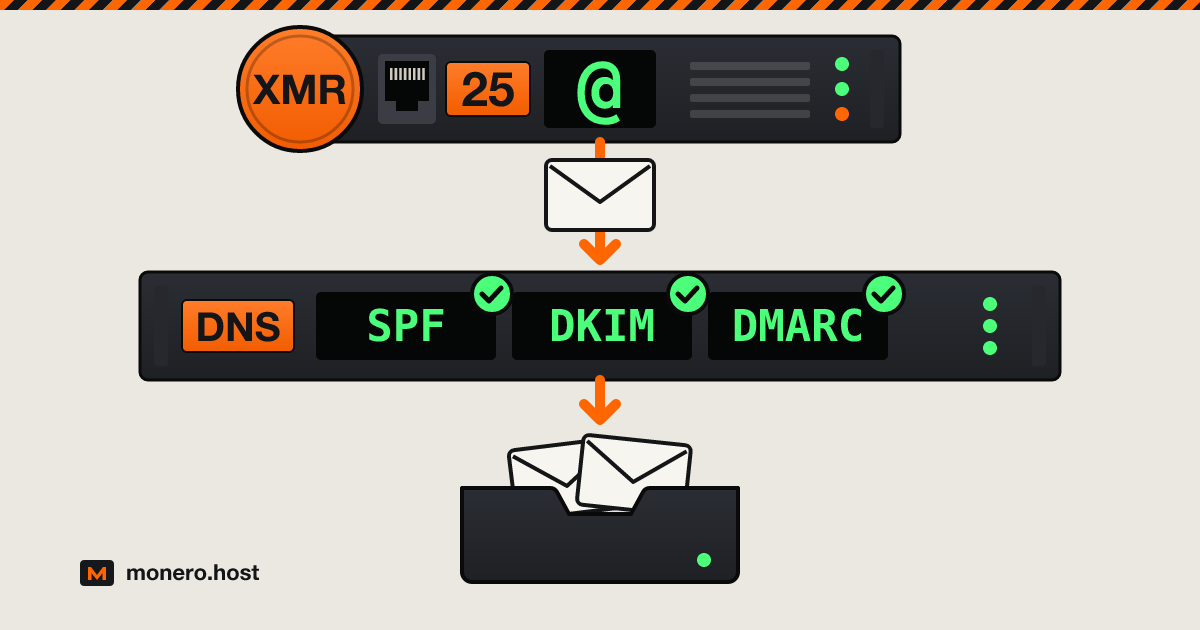
Un servidor de correo propio sigue funcionando en 2026: un VPS pequeño, una IP estática limpia, un puñado de registros DNS y un proveedor que deje salir el correo por el puerto 25. Lo que ha cambiado es el margen de error. Gmail, Yahoo y Outlook mandan a spam o rechazan el correo de los servidores sin DNS inverso ni autenticación, y la mayoría de los proveedores de VPS bloquean el SMTP saliente hasta que lo pides. A continuación: qué proveedores de nuestro rack abren el puerto 25 y en qué condiciones, qué software instalar, qué registros publicar y cuándo alquilar un buzón es la mejor opción.
Comprobado el 1 de octubre de 2026.
Qué te da alojar tu propio correo y qué te cuesta
Lo que ganas:
- Tu correo en un disco que controlas, con un dominio que es tuyo. Cambiar de proveedor significa mover un registro MX, no cambiar de dirección.
- Ningún proveedor de correo de por medio: ningún número de teléfono que entregar y nadie más guardando el correo que recibes.
- Tantos dominios, alias y buzones como quepan en el disco.
Lo que cuesta:
- Tu tiempo. Unas horas para montarlo y, después, actualizaciones y copias de seguridad. Los remitentes reintentan durante días cuando tu servidor está caído, así que una caída breve no es grave. Un disco muerto sin copia de seguridad sí lo es.
- La entregabilidad corre por tu cuenta. Cuando Gmail manda tu correo a spam o una lista negra añade tu IP, no hay ningún servicio de soporte al que acudir: tú buscas la causa y la arreglas.
- La privacidad cubre solo un extremo. Un mensaje que envías a un usuario de Gmail queda guardado en Google como cualquier otro.
Qué necesita un servidor de correo propio
- Una IP pública estática. Las listas negras juzgan la IP desde la que sale tu correo. Las conexiones domésticas rara vez sirven (consulta las preguntas frecuentes).
- El puerto TCP 25 saliente. Tu cliente de correo usa el 587 o el 465, pero la entrega de servidor a servidor se hace por el 25 y por ningún otro.
- Un registro PTR que puedas configurar, que apunte la IP de vuelta al nombre de tu servidor de correo, que a su vez debe resolver a la misma IP.
- Una IP limpia en un rango limpio, de lo que hablamos a continuación.
- Un dominio cuyo DNS controles.
- KVM y suficiente RAM. Los cinco proyectos de más abajo piden desde unos 100 MB en reposo (Stalwart) hasta 6 GiB más swap (mailcow), y mailcow no funciona en OpenVZ ni en LXC.
Antes de elegir proveedor: reputación de la IP, Spamhaus y UCEPROTECT
La mayoría de los servidores receptores buscan la IP que se conecta en listas negras DNS antes de leer una sola palabra del mensaje. Tres pesan más que el resto a la hora de elegir proveedor:
- Spamhaus PBL recoge rangos de usuarios finales que nunca deberían entregar directamente a otros servidores de correo, añadidos por las propias redes y por Spamhaus. Es una política, no una acusación: una IP estática con DNS directo e inverso coincidentes en la que funciona un servidor de correo real puede salir de la lista mediante el comprobador de reputación de Spamhaus.
- Spamhaus SBL recoge fuentes reales de spam y los servicios que las sostienen, incluido el hosting bulletproof. Solo el proveedor de red puede pedir la retirada, y Spamhaus nunca cobra por ello.
- UCEPROTECT funciona en tres niveles. El nivel 1 recoge IP sueltas, sobre todo las que caen en sus trampas de spam, y una IP sin DNS inverso o con uno genérico es la que más probabilidades tiene de entrar en la lista tras un solo incidente. El nivel 2 incluye todo el bloque asignado que las rodea cuando se acumulan demasiadas entradas de nivel 1 en siete días. El nivel 3 incluye todas las IP de una red (ASN) cuya puntuación supera su umbral, y su propia página de políticas advierte de que esto afectará a usuarios inocentes. Las entradas de nivel 1 caducan tras siete días sin nuevos abusos.
Los niveles 2 y 3 son la razón de que el proveedor importe más que el precio: en una red que tolera a los spammers, heredas su reputación. Aquí es donde el hosting offshore merece una segunda mirada, porque una red que hace caso omiso de todas las quejas también puede hacer caso omiso de las denuncias de spam. Para el correo quieres un proveedor que mantenga a los spammers fuera de su red y lo diga por escrito. rdp.monster indica que corta todo el tráfico (blackhole) de cualquier IP que figure en las listas de Spamhaus, la política de uso aceptable de Kyun prohíbe cualquier cosa que haga que una IP acabe en Spamhaus, y SuperBitHost repercute al cliente la tarifa que le cobra su proveedor de red por sacar una IP de la lista, actualmente 99 € por incidente.
Consulta tu nueva IP en check.spamhaus.org y en el sitio de UCEPROTECT antes de configurar nada, y paga un solo mes hasta que hayan llegado los primeros correos de prueba.
Puerto 25 y DNS inverso en los proveedores de VPS de nuestro rack
Abierto significa que el texto del propio proveedor dice que el puerto 25 no está bloqueado o que el SMTP está permitido. Bajo petición significa un ticket o una opción de pago, a veces con condiciones. Nunca significa que el proveedor dice que no y no documenta ninguna excepción. Solo aparecen los proveedores que publican su política en su propio sitio; los demás se han dejado fuera en lugar de adivinarla. Ninguno publica un límite numérico de envío para un VPS. Comprobado el 1 de octubre de 2026, por orden alfabético.
| Proveedor | Puerto 25 saliente | DNS inverso (PTR) | Condiciones | Dónde está escrito |
|---|---|---|---|---|
| BTCVPS | Nunca | No indicado | Puertos de correo bloqueados, no se pueden habilitar en ningún plan | FAQ de la página de inicio |
| Cloudzy | Bajo petición | No indicado | 25, 465, 587 y 2525 bloqueados por defecto; aprobación no garantizada | Base de conocimiento (actualizada el 26 feb. 2026) |
| FlokiNET | Bajo petición | Lo configura el soporte en el mismo ticket | Primero SPF, DKIM y DMARC; depósito de 150 € si el pedido tiene menos de seis meses, devuelto como saldo pasados seis meses | Base de conocimiento: PTR y política de correo |
| IncogNET | Bajo petición | No indicado | Caso por caso, pago único de 5 USD | Página de VPS KVM |
| Kyun | Abierto | Autoservicio en el panel | Ningún puerto bloqueado | FAQ de Danbo |
| Mynymbox | Bajo petición | Debe estar configurado antes de la petición | 25, 465 y 587; tarifa de 10 € no reembolsable; SPF, DKIM y DMARC configurados; respuesta a las denuncias de abuso en 24 horas | Documentación: política del puerto 25 |
| Njalla | Nunca | No indicado | SMTP saliente bloqueado; en su lugar recomiendan servicios SMTP | FAQ de la página de servidores |
| rdp.monster | Bajo petición | Autoservicio en el área de cliente | Opción de pago que se elige al hacer el pedido, 5 USD al mes | Página de VPS Linux |
| Servers Guru | Bajo petición | No indicado | 25, 465 y 587; caso por caso | FAQ |
| SporeStack | Bajo petición | Nombre hostedonsporestack.com por defecto; PTR personalizado no indicado | 25 y 465 bloqueados en servidores nuevos; se desbloquean en algunos casos | FAQ |
| SuperBitHost | Abierto | No indicado | Solo IP principal y secundaria, bloqueado en IP adicionales | Condiciones, sección 11 (3 ago. 2026) |
Kyun es el único proveedor de la lista que deja el puerto 25 abierto y te permite configurar el PTR tú mismo desde el primer día. FlokiNET documenta todo el proceso: publicas SPF, DKIM y DMARC, abres un ticket con la IP de tu servidor en el asunto, y su equipo levanta el bloqueo y crea el PTR a la vez. Donde la columna del PTR dice no indicado, pregunta al soporte antes de pagar: sin un PTR coincidente incumples la primera regla que Gmail impone a todos los remitentes. Hay más proveedores, con sus datos de Monero y KYC, en la bahía de VPS.
Elige el software: Mail-in-a-Box, mailcow, docker-mailserver, Stalwart, Mox
Cinco proyectos cubren la mayoría de las instalaciones. Las cifras son las que da cada proyecto.
| Software | Qué es | RAM | Licencia |
|---|---|---|---|
| Mail-in-a-Box | Todo en uno: Postfix, Dovecot, Roundcube, contactos y calendario de Nextcloud, servidor DNS propio | 512 MB como mínimo, 1 GB recomendado | CC0 |
| mailcow | Stack de Docker: Postfix, Dovecot, Rspamd, ClamAV, webmail y groupware SOGo | 6 GiB más 1 GiB de swap como mínimo | GPL-3.0 |
| docker-mailserver | Un solo contenedor gestionado con archivos de configuración y un script de instalación, sin base de datos SQL | 512 MB como mínimo (con ClamAV desactivado), 2 GB recomendado | MIT |
| Stalwart | Un único binario en Rust: SMTP, IMAP, JMAP, POP3, CalDAV, CardDAV, WebDAV | Unos 100 MB en reposo, 1 GB para 5 a 10 usuarios | AGPL-3.0 o licencia comercial |
| Mox | Un único binario en Go; el comando quickstart muestra los registros DNS y comprueba las listas negras | 512 MB para empezar | MIT |
- Mail-in-a-Box solo se instala sobre un Ubuntu 22.04 limpio, que después no debes tocar. La versión 77 salió el 26 de septiembre de 2026, pero el mantenimiento de seguridad estándar de la 22.04 termina en mayo de 2027, así que vigila cuándo da el salto a una versión más reciente.
- mailcow es el más completo y el que más recursos consume.
- Stalwart y Mox son los más ligeros. Para una o dos personas en un VPS de 1 GB, cualquiera de los dos es el camino más corto hacia un servidor que funcione.
Los registros DNS: MX, SPF, DKIM, DMARC y PTR
Con mail.example.com en 203.0.113.25, la zona queda así:
example.com.                   MX    10 mail.example.com.
mail.example.com.              A     203.0.113.25
example.com.                   TXT   "v=spf1 mx -all"
mail._domainkey.example.com.   TXT   "v=DKIM1; k=rsa; p=MIIBIjANBgkqh..."
_dmarc.example.com.            TXT   "v=DMARC1; p=none; rua=mailto:[email protected]"
- MX indica al mundo qué servidor recibe el correo del dominio.
- SPF (RFC 7208) enumera los servidores autorizados a enviar en su nombre.
mx -allsignifica: solo mis servidores MX, y el correo que llegue de cualquier otro sitio falla. - DKIM (RFC 6376) publica la clave pública con la que firma tu servidor. El selector (
mailen el ejemplo) y la clave los genera tu software; pégalos tal cual. - DMARC indica a los receptores qué hacer cuando un mensaje no supera ni SPF ni DKIM para el dominio que figura en su línea From, y adónde enviar los informes. El RFC 9989 sustituyó al RFC 7489 como su especificación en mayo de 2026. Empieza con
p=none, lee los informes durante unas semanas y luego pasa ap=quarantineop=reject. - PTR ni siquiera está en tu zona. Está en la zona inversa del titular de la IP, así que se configura en el panel del proveedor o mediante un ticket, nunca en tu registrador.
Comprueba los registros y luego confirma desde el propio servidor que el puerto 25 está abierto:
dig +short MX example.com
dig +short TXT example.com
dig +short TXT mail._domainkey.example.com
dig +short TXT _dmarc.example.com
dig +short -x 203.0.113.25
nc -vz -w 5 gmail-smtp-in.l.google.com 25
La consulta inversa debe devolver mail.example.com. y nc debe indicar una conexión correcta; si se agota el tiempo de espera, lo normal es que el puerto siga bloqueado.
Llegar a la bandeja de entrada de Gmail y Outlook
Las reglas son públicas y también se aplican a los servidores personales:
- Gmail, para todos los remitentes desde febrero de 2024: SPF o DKIM, un PTR cuyo nombre resuelva de vuelta a la IP de envío, TLS y una tasa de spam inferior al 0,3 %. Por encima de unos 5000 mensajes al día a direcciones de Gmail, necesitas además SPF, DKIM y DMARC alineados con el dominio del From, y la baja con un solo clic en el correo de marketing. Desde noviembre de 2025, Gmail ha ido endureciendo la aplicación de estas normas con rechazos temporales y permanentes.
- Yahoo exige a todos los remitentes los mismos requisitos básicos: SPF o DKIM, DNS directo e inverso válidos y una tasa de spam inferior al 0,3 %.
- Outlook.com exige SPF, DKIM y DMARC desde el 5 de mayo de 2025 a los dominios que envían más de 5000 mensajes al día; los fallos van a la carpeta de correo no deseado y pueden rechazarse con
550 5.7.515. Su política para postmasters añade que las conexiones desde rangos de IP dinámicas pueden rechazarse y que todo servidor de correo necesita un DNS inverso válido.
Un servidor personal nunca llegará a 5000 al día, pero publica los tres registros de todos modos: no cuestan nada. Después viene el calentamiento. Un dominio nuevo y una IP nueva no tienen historial, así que empieza con conversaciones reales, no con una newsletter. Envía una prueba a una dirección de Gmail y abre Mostrar original: SPF, DKIM y DMARC deberían indicar PASS.
Notas de privacidad: logs, cifrado del disco y registro del dominio
- Cabeceras. La IP de tu cliente de correo puede acabar en la primera línea
Received:de todo lo que envías. Mail-in-a-Box reescribe esa línea y eliminaUser-Agent,X-MaileryX-Originating-IPdel correo saliente. En un Postfix montado a mano, un servicio cleanup dedicado en los puertos de envío hace lo mismo (necesita el paquetepostfix-pcrey despuéspostfix reload):
# /etc/postfix/master.cf: add this line under the submission (587)
# and submissions (465) services (older files name 465 smtps)
  -o cleanup_service_name=authclean

# then add a new service at the end of master.cf
authclean unix n - - - 0 cleanup
  -o header_checks=pcre:/etc/postfix/submission_header_checks
  -o nested_header_checks=

# /etc/postfix/submission_header_checks
/^\s*Received:[^\n]*(.*)/  REPLACE Received: from authenticated-user (mail.example.com [203.0.113.25])$1
/^\s*User-Agent:/          IGNORE
/^\s*X-Mailer:/            IGNORE
/^\s*X-Originating-IP:/    IGNORE
- Logs. Postfix registra remitente, destinatario e IP de conexión de cada mensaje, y Dovecot registra cada inicio de sesión con la IP del cliente. El tiempo de conservación lo eliges tú (logrotate para
mail.log,MaxRetentionSec=enjournald.conf). - Cifrado del disco. El cifrado de disco completo protege las instantáneas y los discos retirados, pero no una VM en marcha frente a la empresa que la aloja, porque la clave está en memoria. Stalwart también puede cifrar cada mensaje entrante con la clave OpenPGP o el certificado S/MIME del usuario antes de escribirlo en disco, de modo que solo quien tenga la clave privada pueda leerlo.
- El dominio. Tu dirección solo es tan privada como los datos de registro del dominio. Nuestra guía de registro anónimo de dominios trata el WHOIS, y la bahía de dominios recoge registradores que aceptan Monero.
- DNS. Con el servidor de nombres integrado de Mail-in-a-Box, un secundario en otro sitio sigue respondiendo con tus registros cuando la máquina está caída. El DNS anycast gratuito de 1984 Hosting gestiona DNSSEC automáticamente y también puede hacer de secundario para un servidor maestro que gestiones tú; más en la bahía de DNS.
- Pago. Pagar al proveedor en Monero deja tu banco y tu tarjeta fuera de sus registros de facturación. Lo que pida el formulario de alta decide el resto.
Cuándo es mejor alquilar un buzón
Alojar tu propio correo no es la herramienta adecuada cuando:
- Otras personas dependen de él y no puedes estar de guardia.
- Sobre todo envías en masa. Las newsletters deben salir por un servicio de envío, no a costa de la reputación de tu servidor personal.
- Quieres privacidad, no control. Un buzón cifrado pagado sin dar tu nombre no necesita mantenimiento. Consulta correo sin número de teléfono y la bahía de email.
- Tu proveedor nunca abre el puerto 25. Aun así puedes recibir en tu propio servidor y enviar a través de un relay autenticado en el puerto 587, que es lo que sugiere Njalla.
Preguntas frecuentes
¿Vale la pena tener tu propio servidor de correo?
Sí, si quieres tu correo en un servidor que controlas y vas a dedicar una hora al mes a actualizaciones, copias de seguridad y comprobaciones de listas negras. No, si otras personas dependen de él y no puedes estar de guardia, o si sobre todo envías en masa. La entregabilidad es manejable: Gmail y Outlook publican sus reglas, y una IP limpia con PTR, SPF, DKIM y DMARC cubre la parte técnica de esas reglas.
¿Se puede montar un servidor de correo propio?
Sí. Los requisitos imprescindibles son una IP estática, el puerto 25 saliente, un registro PTR que controles y un dominio cuyo DNS gestiones. La mayoría de los proveedores de VPS bloquean el puerto 25 al principio, así que revisa la política del proveedor antes de contratar: en la tabla de arriba, Kyun y SuperBitHost lo dejan abierto, mientras que FlokiNET y Mynymbox lo abren tras una petición documentada.
¿Cuál es el mejor servidor de correo autoalojado para uso doméstico?
Ponlo en un VPS pequeño en lugar de en tu conexión de casa: las IP domésticas suelen ser dinámicas, a menudo están en la PBL de Spamhaus, y Outlook.com puede rechazar conexiones desde rangos dinámicos. Para una o dos personas, Mox o Stalwart funcionan con menos de 1 GB de RAM. Mail-in-a-Box es el que menos atención requiere, y mailcow le va bien a un hogar que quiera el groupware SOGo y tenga 6 GiB de RAM de sobra.
En resumen
Un VPS KVM de un proveedor que documente su política del puerto 25, un PTR que puedas configurar, una IP limpia en Spamhaus y UCEPROTECT, uno de estos cinco proyectos maduros, los registros de arriba y unas semanas de calentamiento. Paga en Monero, recorta las cabeceras y los logs, y guarda una copia de seguridad en otro sitio. Si todo eso te suena más a tarea pesada que a proyecto, alquila el buzón.