Eigener VPN-Server: WireGuard einrichten, in Monero bezahlt
Veröffentlicht 15 Oct 2026
Eigenen VPN-Server bauen: WireGuard auf einem günstigen VPS einrichten, in Monero bezahlt. Schritt für Schritt, reale Kosten und was er nicht verbirgt.
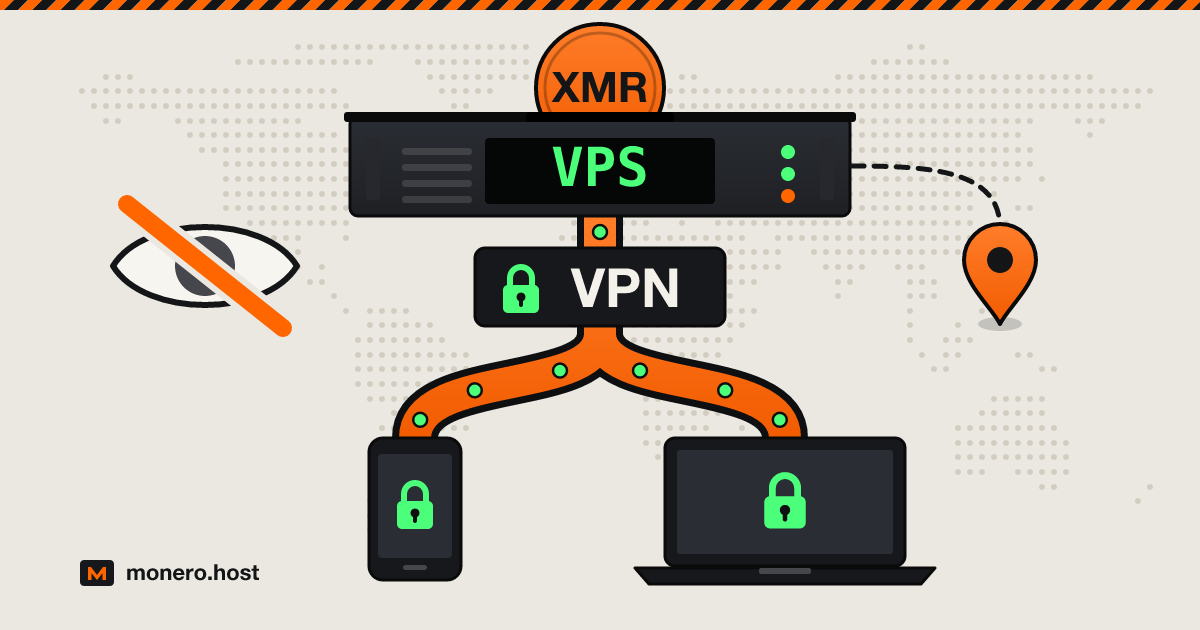
Ein selbst gehostetes VPN ist ein eigener VPN-Server: WireGuard auf einem kleinen VPS, den du mietest. Smartphone und Laptop bauen einen Tunnel zu ihm auf, und die Websites, die du besuchst, sehen die Adresse des Servers statt deines Anschlusses zu Hause. Um dein eigenes VPN aufzubauen, musst du nur WireGuard einrichten, was eine Handvoll Befehle erfordert, und etwa 3 € bis 10 $ im Monat zahlen. Bezahlst du in Monero bei einem Anbieter, der höchstens eine E-Mail-Adresse verlangt, steht auf der Rechnung kein Name. Anonym macht dich das nicht, und genau bei diesem Kompromiss setzt diese Anleitung an.
Geprüft am 1. Oktober 2026.
VPS vs. VPN: was beide jeweils verbergen
Ein VPS (Virtual Private Server) ist eine gemietete virtuelle Maschine; für sich allein verbirgt er nichts. Ein VPN (Virtual Private Network) ist ein verschlüsselter Tunnel von deinem Gerät zu einem Server: Dein Netzwerk sieht verschlüsselte Pakete an eine einzige Adresse, und Websites sehen den Server statt dich.
Installierst du VPN-Software auf einem VPS, hast du dein eigenes; schließt du ein Abo bei Mullvad oder IVPN ab, teilst du ihres. Wer was sieht:
| Wer was sieht | Ohne VPN | Dein eigenes VPN auf einem VPS | Geteiltes kommerzielles VPN |
|---|---|---|---|
| Dein Internetanbieter oder das Café-WLAN | Jede Website, die du besuchst | Verschlüsseltes UDP zu einem einzigen Server | Verschlüsselter Traffic zum Server des VPN-Anbieters |
| Die Websites, die du besuchst | Deine IP zu Hause | Die IP deines Servers, nur von dir genutzt | Eine IP, die viele Kunden teilen |
| Wer den Server betreibt | Kein Server beteiligt | Dein Hosting-Anbieter kann die Datenmenge und die IPs sehen, die sich verbinden | Das VPN-Unternehmen, gemäß seiner Logging-Richtlinie |
Wann sich ein eigener VPN-Server lohnt und wann ein geteiltes VPN besser ist
Bevor du dein eigenes VPN aufsetzt, kläre, vor wem du dich verbergen willst. Ein selbst gebautes VPN ist im Vorteil, wenn die Bedrohung im Netz direkt unter dir liegt: Hotel-WLAN, ein Internetanbieter, der dein Surfverhalten protokolliert, ein Filter im Büro. Außerdem bekommst du eine feste Ausgangsadresse und musst keinem VPN-Unternehmen vertrauen.
Im Nachteil ist es, wenn die Bedrohung am anderen Ende sitzt. Eine Ausgangs-IP, die nur du nutzt, wirkt wie ein Fingerabdruck: Meldest du dich bei einem einzigen Konto an, das deinen Namen trägt, trägt ihn die Adresse auch. Dein Hosting-Anbieter weiß außerdem, dass hinter dieser IP ein einzelner Kunde steckt, und, falls er Flow-Daten speichert, welche Adresse sich jeden Morgen mit ihr verbindet: dein Zuhause.
Ein geteiltes VPN versteckt dich in der Menge: Jede Ausgangsadresse verweist auf das VPN-Unternehmen, nicht auf eine Person. Unser Schacht für VPN & Proxys listet diejenigen, die Monero nehmen. Für Anonymität gegenüber den Websites selbst ersetzt keines von beiden den Tor Browser.
Was du brauchst: einen KVM-VPS, einen Standort, eine Monero-Zahlung
KVM, keine Container. Ein KVM-VPS hat einen eigenen Linux-Kernel, in dem WireGuard schon steckt; ein Container-VPS (OpenVZ, LXC) teilt sich den Kernel des Anbieters und lässt dich WireGuard womöglich nicht laden.
Klein reicht. Ein persönlicher VPN-Server braucht wenig CPU und Arbeitsspeicher; achte stattdessen auf das Traffic-Kontingent. Ein Terabyte im Monat entspricht etwa 3 Mbit/s rund um die Uhr.
Ein Standort in deiner Nähe, denn Entfernung erhöht die Latenz. Die Jurisdiktion entscheidet, wer vom Anbieter Daten verlangen kann; darum geht es in unserem Offshore-Leitfaden.
Eine Anmeldung, die die Zahlung nicht zunichtemacht. Monero hält deinen Namen von der Rechnung fern, aber eine Telefonnummer oder eine Ausweisprüfung bringt ihn zurück. Den kompletten Bestellablauf zeigt unsere Anleitung für VPS ohne KYC.
VPS-Angebote für WireGuard, die Monero nehmen, alphabetisch sortiert, mit Angaben von den Seiten der Anbieter selbst:
| Anbieter | Kleinster Tarif | Traffic | Anmeldung verlangt | Hinweise |
|---|---|---|---|---|
| 1984 Hosting | 8,72 € / Monat (1 CPU, 1 GB RAM) | 1 TB | E-Mail, Telefon optional | Island; fertiges WireGuard-Image |
| Cockbox | 10 $ / Monat (0,5 vCPU, 1 GB RAM) | „Unbegrenzt“ in Moldau | E-Mail (nicht verifiziert) und Passwort | Moldau, Rumänien; Bitcoin oder Monero |
| Kyun | Etwa 3,10 € / Monat (1 Kern, 1 GiB, 10 GB, eine IPv4) | Nicht angegeben | Passwort und ein Proof-of-Work-Rätsel | Nur Monero; USA, Niederlande, Rumänien |
| Servers Guru | 4,99 € / Monat (1 vCPU, 2 GB RAM) | 20 TB ausgehend, eingehend nicht gezählt | Niederlande, Finnland, Singapur, Kanada | |
| SporeStack | 4 $ / Monat (Slow Servers, 768 MiB, IPv4) | 0,375 TiB | Nichts: Du lädst ein Token mit Guthaben auf | Slow Servers stehen in Spokane (USA) und brauchen bis zu 48 Stunden; Server bei DigitalOcean und Vultr starten in Minuten, ab 7,50 $ pro 30 Tage |
Mynymbox (ab 4 € im Monat, nur E-Mail) erlaubt VPN-Dienste in seiner Nutzungsrichtlinie, doch am Tag unserer Prüfung waren alle seine VPS-Tarife als ausverkauft markiert. Mehr im VPS-Schacht.
WireGuard auf dem VPS einrichten
WireGuard ist seit Linux 5.6, erschienen im März 2020 (Ankündigung), Teil des Kernels; auf Debian 12 oder 13 und Ubuntu 24.04 oder neuer gibt es also nichts zu kompilieren. Melde dich mit deinem SSH-Schlüssel als root an und wähle einen Weg.
Option A: WireGuard pur mit wg-quick
Der komplette WireGuard-Server, von Hand konfiguriert. Führe ip route show default aus und notiere das Wort nach dev (oft eth0 oder ens3): Setze es überall dort ein, wo unten eth0 steht.
apt update && apt install -y wireguard iptables qrencode
cd /etc/wireguard
umask 077
wg genkey | tee server.key | wg pubkey > server.pub
wg genkey | tee phone.key | wg pubkey > phone.pub
Lege /etc/wireguard/wg0.conf an:
[Interface]
Address = 10.66.66.1/24
ListenPort = 51820
PrivateKey = <contents of server.key>
PostUp = iptables -A FORWARD -i wg0 -j ACCEPT; iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
PostDown = iptables -D FORWARD -i wg0 -j ACCEPT; iptables -t nat -D POSTROUTING -o eth0 -j MASQUERADE

[Peer]
PublicKey = <contents of phone.pub>
AllowedIPs = 10.66.66.2/32
Und die Client-Datei, phone.conf:
[Interface]
PrivateKey = <contents of phone.key>
Address = 10.66.66.2/32
DNS = 9.9.9.9

[Peer]
PublicKey = <contents of server.pub>
Endpoint = <server IP>:51820
AllowedIPs = 0.0.0.0/0, ::/0
PersistentKeepalive = 25
AllowedIPs = 0.0.0.0/0, ::/0 schickt alles in den Tunnel; da dieser Server nur IPv4 weiterleitet, schlägt IPv6 fehl, statt am Tunnel vorbei durchzusickern. Starte den Server und zeig die Client-Konfiguration als QR-Code für die WireGuard-App an:
systemctl enable --now wg-quick@wg0
qrencode -t ansiutf8 < phone.conf
Jedes weitere Gerät bekommt ein eigenes Schlüsselpaar und einen eigenen [Peer]-Block (10.66.66.3/32 und so weiter), danach folgt systemctl restart wg-quick@wg0. Sobald ein Gerät seine Konfiguration hat, lösch seine .key- und .conf-Dateien vom Server.
Option B: wg-easy in Docker, mit Weboberfläche
wg-easy packt WireGuard in einen Container mit einer Weboberfläche, über die du Clients hinzufügst und QR-Codes anzeigst. Die GitHub-Seite nennt die Lizenz AGPL-3.0-only, das Release 15.4.0 vom August 2026 und Commits von Ende September 2026. Installiere Docker und lade die Compose-Datei herunter:
curl -sSL https://get.docker.com | sh
mkdir -p /etc/docker/containers/wg-easy
cd /etc/docker/containers/wg-easy
curl -o docker-compose.yml https://raw.githubusercontent.com/wg-easy/wg-easy/master/docker-compose.yml
Die Datei startet ghcr.io/wg-easy/wg-easy:15, mit WireGuard auf UDP 51820 und der Weboberfläche auf TCP 51821, aus dem Internet erreichbar. Das Projekt empfiehlt einen HTTPS-Reverse-Proxy, um die Oberfläche von außen zu erreichen; für eine einzelne Person ist es einfacher, sie nur lokal erreichbar zu machen. Ändere dazu ihre Port-Zeile in "127.0.0.1:51821:51821/tcp", entferne dann das Kommentarzeichen vor der Zeile environment: und vor der INSECURE-Zeile darunter und setze diese auf true. Reines HTTP ist hier nur vertretbar, weil von außen nichts darauf zugreifen kann; genau diese Bedingung stellt die Anleitung ohne Reverse Proxy des Projekts. Führe docker compose up -d aus, öffne dann von deinem Computer aus einen Tunnel und ruf im Browser http://localhost:51821 auf:
ssh -L 51821:127.0.0.1:51821 root@<server IP>
Verlass dich nicht darauf, den Port stattdessen mit ufw zu verstecken: Die Dokumentation von Docker warnt, dass veröffentlichte Ports die Regeln von ufw umgehen.
IP-Forwarding, Firewall und DNS
Option A braucht Paketweiterleitung (die Compose-Datei von wg-easy aktiviert sie für ihren Container), danach eine Firewall, die nur SSH und WireGuard durchlässt. Ändere die 22, falls dein SSH auf einem anderen Port lauscht, und antworte mit y, wenn ufw enable wegen SSH warnt:
echo "net.ipv4.ip_forward=1" > /etc/sysctl.d/99-wireguard.conf
sysctl --system
apt install -y ufw
ufw allow 22/tcp
ufw allow 51820/udp
ufw route allow in on wg0 out on eth0
ufw enable
Die Zeile DNS = entscheidet, wer deine DNS-Anfragen beantwortet. Mit 9.9.9.9 (Quad9) laufen die Anfragen durch den Tunnel, dein Internetanbieter sieht sie also nicht mehr, Quad9 aber schon. Willst du keinen Dritten beteiligen, betreib einen Resolver wie Unbound auf dem Server, der auf 10.66.66.1 lauscht, öffne ihn mit ufw allow in on wg0 to any port 53 für den Tunnel und lass DNS = darauf zeigen.
Zum Testen öffnest du bei aktivem Tunnel irgendeine Wie-ist-meine-IP-Seite: Sie sollte die Adresse des Servers anzeigen.
In zensierten Netzen: AmneziaWG, Outline und VLESS
WireGuard tarnt sich nicht: Seine Dokumentation überlässt die Verschleierung einer Schicht darüber, und einen TCP-Modus gibt es nicht (bekannte Einschränkungen). Ein Netz, das Pakete inspiziert, kann es erkennen und verwerfen. Drei Open-Source-Projekte sind für genau diesen Fall gemacht, und alle laufen auf derselben Art von VPS:
- AmneziaWG, ein Fork von WireGuard-Go aus dem Amnezia-Projekt, schickt vor dem Handshake Junk-Pakete, ersetzt die festen Nachrichten-Header von WireGuard durch Werte deiner Wahl und füllt Pakete auf, damit ihre Größen nicht mehr zum bekannten Muster passen. Sind diese Optionen aus, bleibt es mit WireGuard kompatibel (Dokumentation). Die App AmneziaVPN installiert es per SSH auf deinem Server.
- Outline betreibt einen Shadowsocks-Server, den du über eine Desktop-App verwaltest. 2018 von Jigsaw gestartet, einem Inkubator innerhalb von Google, ging es 2026 an die unabhängige Outline Foundation über (FAQ).
- VLESS ist das schlanke Transportprotokoll des Xray-Projekts (Spezifikation), oft auf Port 443 über TLS oder Xrays REALITY betrieben, damit die Verbindung wie gewöhnliches HTTPS aussieht.
Diese Werkzeuge gibt es, weil manche Staaten VPNs einschränken. Stand 1. Oktober 2026, als Zusammenfassung und nicht als Rechtsberatung:
- China: Eine Mitteilung des Ministeriums für Industrie und Informationstechnologie vom Januar 2017 verbietet, ohne Genehmigung VPN-Kanäle für grenzüberschreitende Geschäfte einzurichten oder zu mieten (amtlicher Text).
- Russland: Das Föderale Gesetz Nr. 281-FZ vom 31. Juli 2025, in Kraft seit dem 1. September 2025, sieht Bußgelder für alle vor, die Werkzeuge zum Erreichen gesperrter Ressourcen wie VPNs bewerben, und für alle, die wissentlich Material von der offiziellen Extremismusliste suchen und aufrufen, mit oder ohne ein solches Werkzeug.
- Iran: Im Februar 2024 verkündete der Oberste Rat für den Cyberspace einen Beschluss, der VPNs ohne gesetzliche Genehmigung verbietet; sein Sekretär sagte später, er richte sich an staatliche Stellen und nicht an die Öffentlichkeit, womit die Reichweite unklar bleibt.
Regeln und ihre Durchsetzung ändern sich. Prüf die aktuelle Rechtslage dort, wo du bist.
Damit der Server nichts verrät
SSH nur mit Schlüssel. Schreib
PasswordAuthentication noin/etc/ssh/sshd_config.d/10-keys.conf, führesystemctl reload sshaus und prüf in einem zweiten Fenster, dass dein Schlüssel dich noch hineinlässt. Nutze einen Schlüssel, den du nur für diesen Server erzeugt hast.Automatische Sicherheitsupdates.
apt install -y unattended-upgrades, danndpkg-reconfigure -plow unattended-upgrades, um sie einzuschalten.Logs im Arbeitsspeicher.
wg showhält die letzte Adresse jedes Peers im RAM, und SSH protokolliert jede Anmeldung mit ihrer Quell-IP. Halte auch das Systemjournal im RAM:mkdir -p /etc/systemd/journald.conf.d printf '[Journal]\nStorage=volatile\n' > /etc/systemd/journald.conf.d/volatile.conf systemctl restart systemd-journaldDas Journal liegt dann unter
/run/log/journalund ist nach einem Neustart weg. Istrsysloginstalliert, schreibt es eigene Dateien nach/var/log.SSH durch den Tunnel. Sobald Option A läuft, führe
ufw allow in on wg0 to any port 22 proto tcpundufw delete allow 22/tcpaus und verbinde dich dann mit10.66.66.1. Fällt der Tunnel einmal aus, ist die Web- oder serielle Konsole des Anbieters, sofern er eine anbietet, dein Weg zurück auf den Server.Eine Identität pro Server. Verwende nicht die E-Mail-Adresse, den SSH-Schlüssel oder den Benutzernamen deiner anderen Konten wieder.
Was es im Vergleich zu Mullvad oder IVPN kostet
| Option | Pro Monat | Geräte | Ausgangsadresse |
|---|---|---|---|
| Dein eigener VPS (Tabelle oben) | Etwa 3,10 € bis 10 $ | So viele, wie du konfigurierst | Nur deine |
| Mullvad | 5 €, unabhängig von der Laufzeit | 5 | Geteilt |
| IVPN Standard | 6 $ (2 $ pro Woche, 60 $ im Jahr) | 5 | Geteilt |
| cryptostorm | 6 $ | 1 | Geteilt |
Alle drei Dienste nehmen Monero. Die günstigsten Server unterbieten sie, aber du zahlst mit Einrichtung, Updates und einer Ausgangsadresse, die immer nur auf dich verweist. Du kannst auch beides nutzen: deinen eigenen Server fürs Hotel-WLAN, ein geteiltes VPN für alles, was sich nicht auf einen einzelnen Nutzer zurückführen lassen soll.
FAQ
Kann man ein VPN selbst hosten?
Ja. Jeder Linux-VPS mit KVM und öffentlicher IPv4-Adresse kann WireGuard betreiben, das seit Linux 5.6 Teil des Kernels ist. Option A oben ist die ganze Methode, und wg-easy ergänzt eine Weboberfläche. Ein Raspberry Pi zu Hause funktioniert auch, dann ist die Ausgangsadresse aber deine IP zu Hause.
Ist ein VPS sicherer als ein VPN?
Das sind verschiedene Dinge: Ein VPS ist ein Server, ein VPN ist ein Tunnel. Mit deinem eigenen VPN auf einem VPS musst du keinem VPN-Unternehmen vertrauen, bist aber der einzige Nutzer deiner Ausgangsadresse und derjenige, der die Updates einspielt. Um in der Menge unterzugehen, ist ein geteiltes No-Logs-VPN, in Monero bezahlt, das bessere Werkzeug.
Kann ich meinen VPS als VPN nutzen?
Meistens ja: Ein KVM-Tarif mit eingeschaltetem IP-Forwarding reicht, solange die Regeln des Anbieters es erlauben. Die Nutzungsrichtlinie von Mynymbox erlaubt VPN-Dienste, die Monero-VPS-Seite von Servers Guru nennt VPNs unter den vorgesehenen Einsatzzwecken, Cockbox erlaubt alles, was in Rumänien legal ist, und 1984 Hosting bietet ein fertiges WireGuard-Image an. SporeStack-Server müssen zusätzlich den Regeln von DigitalOcean oder Vultr folgen. Behalte das Traffic-Kontingent im Blick.
Welche Nachteile hat WireGuard als VPN?
Es versucht keinerlei Verschleierung und hat keinen TCP-Modus; ein Netz, das es blockiert oder nur TCP zulässt, stoppt es also. Der Server hält die letzte IP-Adresse jedes Peers im Arbeitsspeicher. Das Protokoll ist standardmäßig nicht Post-Quanten-sicher, ein Pre-Shared Key fügt aber eine zusätzliche Schutzschicht hinzu.
Ist die Nutzung eines VPN in den USA illegal?
Kein Bundesgesetz verbietet es, und die Federal Trade Commission veröffentlicht Tipps zur Wahl einer VPN-App (Februar 2018). Was du durch den Tunnel tust, unterliegt denselben Gesetzen wie ohne ihn, und die Nutzungsbedingungen einer Website können VPN-Zugriffe trotzdem verbieten. Das ist eine Zusammenfassung, keine Rechtsberatung.
Kurz gesagt
Miete einen kleinen KVM-VPS mit Monero, installiere WireGuard mit wg-quick oder wg-easy, schließ alles außer SSH und UDP 51820 und halte Logs im RAM und SSH hinter dem Tunnel. Das verschafft dir Privatsphäre gegenüber dem Netz, in dem du gerade sitzt. Privatsphäre in der Menge verkauft ein geteiltes VPN, und Anonymität ist Aufgabe von Tor.