سيرفر VPN خاص بك: WireGuard على VPS تدفع ثمنه بـ Monero
نُشر 15 Oct 2026
أنشئ سيرفر VPN خاصًا بك مع WireGuard على VPS رخيص تدفع ثمنه بـ Monero: الإعداد خطوة بخطوة، والتكلفة الفعلية، وما لا يستطيع VPN شخصي إخفاءه.
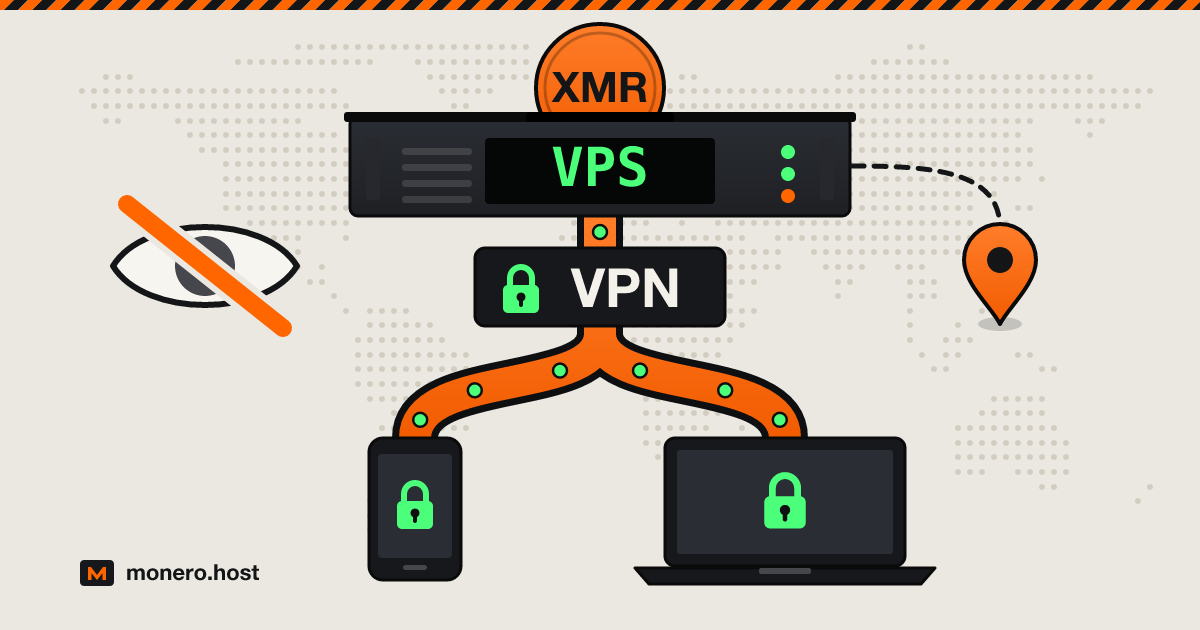
سيرفر VPN خاص بك، أي VPN مستضاف ذاتيًا، هو خادم WireGuard على VPS صغير تستأجره: يمرّ اتصال هاتفك وحاسوبك المحمول عبر نفق إليه، فترى المواقع التي تزورها عنوان الخادم بدلًا من عنوان اتصالك المنزلي. بناء VPN خاص بك لا يتطلب سوى بضعة أوامر ونحو €3 إلى $10 شهريًا، وإذا دفعت بعملة مونيرو (Monero) لمزوّد لا يطلب أكثر من بريد إلكتروني، فلن تحمل الفاتورة أي اسم. لكنه لا يجعلك مجهول الهوية، ومن هذه المقايضة ينطلق هذا الدليل.
تم التحقق في 1 أكتوبر 2026.
VPS أم VPN: ما الذي يخفيه كل منهما
الـ VPS (الخادم الافتراضي الخاص) آلة افتراضية مستأجرة، ولا يخفي شيئًا بحد ذاته. أما الـ VPN (الشبكة الافتراضية الخاصة) فهو نفق مشفّر من جهازك إلى خادم: ترى شبكتك حزمًا مشفّرة متجهة إلى عنوان واحد، وترى المواقع الخادم بدلًا منك.
ثبّت برنامج VPN على VPS وسيصبح لديك VPN خاص بك؛ اشترك في Mullvad أو IVPN وستتقاسم خدمتهما مع غيرك. من يرى ماذا:
| من يرى ماذا | بدون VPN | VPN خاص بك على VPS | VPN تجاري مشترك |
|---|---|---|---|
| مزوّد خدمة الإنترنت أو شبكة Wi-Fi في المقهى | كل موقع تزوره | حركة UDP مشفّرة إلى خادم واحد | حركة مشفّرة إلى خادم الـ VPN |
| المواقع التي تزورها | عنوان IP منزلك | عنوان IP خادمك، لا يستخدمه أحد سواك | عنوان IP يتقاسمه عملاء كثيرون |
| من يدير الخادم | لا يوجد خادم | مزوّد الاستضافة يستطيع رؤية حجم الحركة وعناوين IP المتصلة | شركة الـ VPN، وفق سياسة السجلات لديها |
متى يكون سيرفر VPN خاص بك الخيار الصحيح، ومتى يكون الـ VPN المشترك أفضل
قبل أن تنشئ VPN خاصًا بك، حدّد ممّن تريد أن تتخفّى. يتفوّق الـ VPN الذي تبنيه بنفسك حين يكون الخطر في الشبكة التي تتصل عبرها: Wi-Fi الفندق، أو مزوّد إنترنت يسجّل تصفحك، أو نظام تصفية في مكان العمل. كما يمنحك عنوان خروج ثابتًا، ويُعفيك من الثقة بأي شركة VPN.
ويخسر حين يكون الخطر في الطرف الآخر. عنوان خروج لا يستخدمه أحد سواك هو بمثابة بصمة: سجّل الدخول إلى حساب واحد يحمل اسمك، فيقترن العنوان باسمك أيضًا. ومزوّد الاستضافة يعرف كذلك أن عميلًا واحدًا يقف خلف ذلك العنوان، وإن كان يحتفظ بسجلات التدفق (flow records)، فهو يعرف أي عنوان يتصل به كل صباح: منزلك.
أما الـ VPN المشترك فيخفيك وسط الحشد: كل عنوان خروج يشير إلى شركة الـ VPN، لا إلى شخص. يضم قسم «VPN والبروكسي» لدينا الخدمات التي تقبل Monero. وللتخفّي عن المواقع نفسها، لا يغني أيٌّ منهما عن متصفح Tor.
ما تحتاج إليه: VPS بتقنية KVM، وموقع جغرافي، ودفعة بـ Monero
KVM، لا الحاويات. الـ VPS بتقنية KVM له نواة لينكس خاصة به وفيها WireGuard أصلًا؛ أما الـ VPS القائم على الحاويات (OpenVZ وLXC) فيشارك نواة المزوّد، وقد لا يسمح لك بتحميل وحدة WireGuard فيها.
الصغير يكفي. خادم VPN شخصي لا يحتاج إلا إلى قدر قليل من قوة المعالجة والذاكرة؛ الأهم أن تنظر في حصة نقل البيانات. تيرابايت واحد شهريًا يعادل نحو 3 Mbit/s على مدار الساعة.
موقع قريب منك، لأن المسافة تزيد زمن الاستجابة. أما الولاية القضائية فتحدد من يستطيع أن يطلب السجلات من المزوّد؛ ويتناول دليلنا عن الأوفشور هذه المسألة.
تسجيل لا يُبطل فائدة الدفع. يُبقي Monero اسمك خارج الفاتورة، لكن رقم هاتف أو تحققًا من الهوية يعيده إليها. خطوات الطلب كاملةً في دليلنا للشراء بدون KYC.
خيارات VPS لتشغيل WireGuard تقبل Monero، مرتّبة أبجديًا، بحسب ما تنشره صفحات كل مزوّد:
| المزوّد | أصغر باقة | نقل البيانات | ما يطلبه التسجيل | ملاحظات |
|---|---|---|---|---|
| 1984 Hosting | €8.72 شهريًا (1 CPU، 1 GB RAM) | 1 TB | بريد إلكتروني، والهاتف اختياري | آيسلندا؛ صورة نظام جاهزة بـ WireGuard |
| Cockbox | $10 شهريًا (0.5 vCPU، 1 GB RAM) | «غير محدودة» في مولدوفا | بريد إلكتروني (دون تحقق) وكلمة مرور | مولدوفا ورومانيا؛ Bitcoin أو Monero |
| Kyun | نحو €3.10 شهريًا (نواة واحدة، 1 GiB، 10 GB، عنوان IPv4 واحد) | غير منشورة | كلمة مرور ولغز إثبات عمل (proof-of-work) | Monero فقط؛ الولايات المتحدة وهولندا ورومانيا |
| Servers Guru | €4.99 شهريًا (1 vCPU، 2 GB RAM) | 20 TB صادرة، والواردة غير محتسبة | بريد إلكتروني | هولندا وفنلندا وسنغافورة وكندا |
| SporeStack | $4 شهريًا (Slow Servers، 768 MiB، IPv4) | 0.375 TiB | لا شيء: تكتفي بتمويل رمز (token) | خوادم Slow Servers موجودة في سبوكين (الولايات المتحدة) وقد يستغرق تجهيزها حتى 48 ساعة؛ أما خوادم DigitalOcean وVultr فتعمل خلال دقائق، ابتداءً من $7.50 لكل 30 يومًا |
تسمح Mynymbox (من €4 شهريًا، بريد إلكتروني فقط) بخدمات VPN في سياسة الاستخدام المقبول لديها، لكن جميع باقات VPS لديها كانت نافدة يوم تحققنا. المزيد في قسم VPS.
إعداد WireGuard على الـ VPS
أصبح WireGuard جزءًا من نواة لينكس منذ الإصدار 5.6 الصادر في مارس 2020 (الإعلان)، لذا لا حاجة إلى بناء أي شيء من الشيفرة المصدرية على Debian 12 أو 13 أو على Ubuntu 24.04 وما بعده. سجّل الدخول بحساب root باستخدام مفتاح SSH الخاص بك، واختر أحد الطريقين.
الخيار أ: WireGuard الأساسي مع wg-quick
خادم WireGuard كامل، تُعدّه يدويًا. شغّل ip route show default ودوّن الكلمة التي تلي dev (غالبًا eth0 أو ens3): استخدمها أينما ظهر eth0 أدناه.
apt update && apt install -y wireguard iptables qrencode
cd /etc/wireguard
umask 077
wg genkey | tee server.key | wg pubkey > server.pub
wg genkey | tee phone.key | wg pubkey > phone.pub
أنشئ الملف /etc/wireguard/wg0.conf:
[Interface]
Address = 10.66.66.1/24
ListenPort = 51820
PrivateKey = <contents of server.key>
PostUp = iptables -A FORWARD -i wg0 -j ACCEPT; iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
PostDown = iptables -D FORWARD -i wg0 -j ACCEPT; iptables -t nat -D POSTROUTING -o eth0 -j MASQUERADE

[Peer]
PublicKey = <contents of phone.pub>
AllowedIPs = 10.66.66.2/32
ثم ملف العميل، phone.conf:
[Interface]
PrivateKey = <contents of phone.key>
Address = 10.66.66.2/32
DNS = 9.9.9.9

[Peer]
PublicKey = <contents of server.pub>
Endpoint = <server IP>:51820
AllowedIPs = 0.0.0.0/0, ::/0
PersistentKeepalive = 25
السطر AllowedIPs = 0.0.0.0/0, ::/0 يرسل كل شيء داخل النفق؛ وبما أن هذا الخادم لا يمرّر إلا IPv4، فإن حركة IPv6 تفشل بدلًا من أن تتسرّب خارج النفق. شغّل الخادم واعرض إعداد العميل على هيئة رمز QR لتطبيق WireGuard:
systemctl enable --now wg-quick@wg0
qrencode -t ansiutf8 < phone.conf
كل جهاز إضافي يعني زوج مفاتيح آخر وكتلة [Peer] أخرى (10.66.66.3/32 وهكذا)، ثم تنفيذ systemctl restart wg-quick@wg0. وبعد أن يحصل الجهاز على إعداده، احذف ملفَّي .key و.conf الخاصين به من الخادم.
الخيار ب: wg-easy في Docker مع واجهة ويب
يغلّف wg-easy برنامج WireGuard في حاوية مع واجهة ويب لإضافة العملاء وعرض رموز QR. تُظهر صفحته على GitHub رخصة AGPL-3.0-only، والإصدار 15.4.0 الصادر في أغسطس 2026، وعمليات إيداع (commits) في أواخر سبتمبر 2026. ثبّت Docker ونزّل ملف compose:
curl -sSL https://get.docker.com | sh
mkdir -p /etc/docker/containers/wg-easy
cd /etc/docker/containers/wg-easy
curl -o docker-compose.yml https://raw.githubusercontent.com/wg-easy/wg-easy/master/docker-compose.yml
يشغّل الملف ghcr.io/wg-easy/wg-easy:15، مع WireGuard على المنفذ UDP 51820 وواجهة الويب على TCP 51821، مفتوحةً للإنترنت. يقترح المشروع وكيلًا عكسيًا (reverse proxy) عبر HTTPS للوصول إلى الواجهة من الخارج؛ أما لشخص واحد فالأبسط إبقاء الواجهة خاصة. غيّر سطر منفذها إلى "127.0.0.1:51821:51821/tcp"، ثم أزل علامة التعليق عن السطر environment: وعن سطر INSECURE الذي تحته، واضبطه على true. ولا يُقبل HTTP غير المشفّر هنا إلا لأنه لا يمكن الوصول إليه من الخارج، وهو الشرط الذي يضعه دليل المشروع للعمل دون وكيل عكسي. شغّل docker compose up -d، ثم أنشئ نفقًا من حاسوبك وافتح في المتصفح http://localhost:51821:
ssh -L 51821:127.0.0.1:51821 root@<server IP>
ولا تعتمد على ufw لإخفاء المنفذ بدلًا من ذلك: إذ تحذّر وثائق Docker من أن المنافذ المنشورة تتجاوز قواعد ufw.
تمرير IP والجدار الناري وDNS
يحتاج الخيار أ إلى تفعيل تمرير الحزم (ملف compose الخاص بـ wg-easy يضبطه لحاويته)، ثم إلى جدار ناري لا يسمح إلا بـ SSH وWireGuard. غيّر 22 إن كان SSH لديك يستمع على منفذ آخر، وأجب بـ y حين يحذّرك ufw enable بشأن SSH:
echo "net.ipv4.ip_forward=1" > /etc/sysctl.d/99-wireguard.conf
sysctl --system
apt install -y ufw
ufw allow 22/tcp
ufw allow 51820/udp
ufw route allow in on wg0 out on eth0
ufw enable
يحدد السطر DNS = من يجيب عن استعلامات DNS الخاصة بك. مع 9.9.9.9 (Quad9) تعبر الاستعلامات النفق، فيتوقف مزوّد خدمة الإنترنت عن رؤيتها، لكن Quad9 يراها. ولكي لا تُشرك أي طرف ثالث، شغّل على الخادم محلّلًا (resolver) مثل Unbound يستمع على 10.66.66.1، وافتحه للنفق بالأمر ufw allow in on wg0 to any port 53، ثم وجّه DNS = إليه.
للاختبار، افتح أي صفحة من نوع «ما هو عنوان IP الخاص بي» والنفق مفعّل: يجب أن تُظهر عنوان الخادم.
على الشبكات الخاضعة للرقابة: AmneziaWG وOutline وVLESS
لا يتنكّر WireGuard: تترك وثائقه التمويه (obfuscation) لطبقة فوقه، وليس له وضع TCP (القيود المعروفة). والشبكة التي تفحص الحزم تستطيع اكتشافه وحجبه. ثلاثة مشاريع مفتوحة المصدر تعالج هذه الحالة، وكلها تعمل على النوع نفسه من الـ VPS:
- AmneziaWG، وهو تفرّع (fork) من WireGuard-Go طوّره مشروع Amnezia، يرسل حزمًا زائفة قبل المصافحة، ويستبدل ترويسات الرسائل الثابتة في WireGuard بقيم تختارها، ويحشو الحزم كي لا تعود أحجامها مطابقة لما يُعرف به WireGuard. وعند تعطيل هذه الخيارات يبقى متوافقًا مع WireGuard (الوثائق). ويثبّته تطبيق AmneziaVPN على خادمك عبر SSH.
- Outline يشغّل خادم Shadowsocks تديره من تطبيق لسطح المكتب. أطلقته Jigsaw، وهي حاضنة داخل Google، عام 2018، ثم انتقل عام 2026 إلى مؤسسة مستقلة هي Outline Foundation (الأسئلة الشائعة).
- VLESS هو بروتوكول النقل الخفيف لمشروع Xray (المواصفات)، ويُشغَّل غالبًا على المنفذ 443 فوق TLS أو فوق REALITY من Xray، فيبدو الاتصال كأنه حركة HTTPS عادية.
توجد هذه الأدوات لأن بعض الدول تقيّد الـ VPN. حتى 1 أكتوبر 2026، وعلى سبيل التلخيص لا الاستشارة القانونية:
- الصين: يحظر إشعار صادر عن وزارة الصناعة وتكنولوجيا المعلومات في يناير 2017 إنشاء قنوات VPN أو استئجارها للعمليات العابرة للحدود دون موافقة (النص الرسمي).
- روسيا: يفرض القانون الاتحادي رقم 281-FZ المؤرخ في 31 يوليو 2025، النافذ منذ 1 سبتمبر 2025، غرامات على كل من يروّج لأدوات الوصول إلى الموارد المحجوبة، مثل الـ VPN، وعلى كل من يبحث عمدًا عن مواد مدرجة في القائمة الرسمية للمواد المتطرفة ويفتحها، سواء استخدم مثل هذه الأداة أم لا.
- إيران: في فبراير 2024 أعلن المجلس الأعلى للفضاء السيبراني قرارًا يحظر الـ VPN دون ترخيص قانوني؛ ثم قال أمينه لاحقًا إنه موجّه إلى الجهات الحكومية لا إلى عامة الناس، ما يُبقي نطاقه غير واضح.
القواعد وطريقة تطبيقها تتغير. تحقّق من القانون الساري حيث تقيم.
امنع تسرّب المعلومات من الخادم
SSH بالمفاتيح فقط. ضع
PasswordAuthentication noفي/etc/ssh/sshd_config.d/10-keys.conf، وشغّلsystemctl reload ssh، وتأكد في نافذة ثانية أن مفتاحك ما زال يتيح لك الدخول. استخدم مفتاحًا مخصصًا لهذا الخادم وحده.تحديثات أمنية تلقائية. نفّذ
apt install -y unattended-upgrades، ثمdpkg-reconfigure -plow unattended-upgradesلتفعيلها.السجلات في الذاكرة. آخر عنوان لكل نظير (peer)، كما يعرضه
wg show، محفوظ في RAM، ويسجّل SSH كل عملية دخول مع عنوان IP مصدرها. أبقِ سجل النظام (journal) في RAM أيضًا:mkdir -p /etc/systemd/journald.conf.d printf '[Journal]\nStorage=volatile\n' > /etc/systemd/journald.conf.d/volatile.conf systemctl restart systemd-journaldعندها يُحفظ السجل تحت
/run/log/journalويختفي عند إعادة التشغيل. وإن كانrsyslogمثبتًا، فإنه يكتب ملفاته الخاصة في/var/log.SSH عبر النفق. بعد أن يعمل الخيار أ، شغّل
ufw allow in on wg0 to any port 22 proto tcpثمufw delete allow 22/tcp، واتصل بـ10.66.66.1. وإن تعطّل النفق يومًا، فوحدة التحكم عبر الويب أو وحدة التحكم التسلسلية (serial console) لدى المزوّد، إن كان يوفّرها، هي سبيلك للدخول من جديد.هوية واحدة لكل خادم. لا تُعِد استخدام البريد الإلكتروني أو مفتاح SSH أو اسم المستخدم من حساباتك الأخرى.
كم يكلّف مقارنةً بـ Mullvad أو IVPN
| الخيار | شهريًا | الأجهزة | عنوان الخروج |
|---|---|---|---|
| VPS خاص بك (الجدول أعلاه) | من نحو €3.10 إلى $10 | بقدر ما تُعدّ منها | لك وحدك |
| Mullvad | €5، سعر ثابت مهما كانت المدة | 5 | مشترك |
| IVPN Standard | $6 ($2 أسبوعيًا، $60 سنويًا) | 5 | مشترك |
| cryptostorm | $6 | 1 | مشترك |
الخدمات الثلاث كلها تقبل Monero. أرخص الخوادم أقل سعرًا منها، لكنك تدفع الفرق في الإعداد والتحديثات وعنوان خروج لا يدل إلا عليك. ويمكنك أيضًا استخدام الاثنين معًا: خادمك الخاص لشبكة Wi-Fi في الفندق، وVPN مشترك لكل ما لا ينبغي أن يدلّ على مستخدم بعينه.
الأسئلة الشائعة
هل يمكنني استضافة VPN بنفسي؟
نعم. أي VPS لينكس بتقنية KVM وعنوان IPv4 عام يستطيع تشغيل WireGuard، الذي أصبح جزءًا من النواة منذ لينكس 5.6. الخيار أ أعلاه هو الطريقة كاملة، وwg-easy يضيف واجهة ويب. ويصلح جهاز Raspberry Pi في المنزل أيضًا، لكن عنوان الخروج يصبح حينها عنوان IP منزلك.
هل الـ VPS أكثر أمانًا من الـ VPN؟
هما شيئان مختلفان: الـ VPS خادم، والـ VPN نفق. امتلاك VPN خاص بك على VPS يعني أنك لا تحتاج إلى الثقة بأي شركة VPN، لكنك المستخدم الوحيد لعنوان الخروج، والمسؤول عن تثبيت تحديثاته الأمنية. وإن أردت أن تختفي وسط الحشد، فإن VPN مشتركًا بلا سجلات تدفع ثمنه بـ Monero هو الأداة الأفضل.
هل يمكنني تحويل الـ VPS الخاص بي إلى VPN؟
نعم في الغالب: تكفي باقة KVM مع تفعيل تمرير IP، ما دامت قواعد المزوّد تسمح بذلك. سياسة الاستخدام المقبول لدى Mynymbox تسمح بخدمات VPN، وصفحة VPS بـ Monero لدى Servers Guru تذكر الـ VPN ضمن الاستخدامات المقصودة، وCockbox تسمح بكل ما هو قانوني في رومانيا، و1984 Hosting تقدّم صورة نظام جاهزة بـ WireGuard. أما خوادم SporeStack فعليها أيضًا الالتزام بقواعد DigitalOcean أو Vultr. وانتبه إلى حصة نقل البيانات.
ما عيوب استخدام WireGuard VPN؟
لا يحاول التمويه إطلاقًا وليس له وضع TCP، لذا ستوقفه أي شبكة تحجبه أو لا تسمح إلا بـ TCP. ويحتفظ الخادم بآخر عنوان IP لكل نظير في الذاكرة. والبروتوكول ليس مقاومًا للحوسبة الكمومية (post-quantum) افتراضيًا، وإن كان المفتاح المشترك مسبقًا (pre-shared key) يضيف طبقة حماية.
هل استخدام VPN غير قانوني في الولايات المتحدة؟
لا يوجد قانون اتحادي يحظره، بل تنشر لجنة التجارة الفيدرالية (FTC) نصائح لاختيار تطبيق VPN (فبراير 2018). وما تفعله عبر النفق يخضع للقوانين نفسها التي يخضع لها من دونه، وقد تمنع شروط موقع ما الوصول إليه عبر VPN. هذا تلخيص، وليس استشارة قانونية.
الخلاصة
استأجر VPS صغيرًا بتقنية KVM وادفع بـ Monero، وثبّت WireGuard عبر wg-quick أو wg-easy، وأغلق كل شيء عدا SSH وUDP 51820، وأبقِ السجلات في RAM وSSH خلف النفق. هكذا تحصل على الخصوصية أمام الشبكة التي تتصل عبرها. أما الخصوصية وسط الحشد فهي ما يبيعه الـ VPN المشترك، وإخفاء الهوية مهمة Tor.